martes, septiembre 15, 2026
Ciberseguridadtic
  • Inicio
  • Datos
    • Actualidad Datos
    • Entrevistas
    • Vídeos
    • Opinión
  • Endpoint
    • Actualidad Endpoint
    • Entrevistas
    • Vídeos
    • Opinión
  • Identidades
    • Actualidad Identidades
    • Entrevistas
    • Vídeos
    • Opinión
  • Infraestruc.
    • Actualidad Infraestructura
    • Entrevistas
    • Vídeos
    • Opinión
  • Mercado
  • Reportajes

    Crecer con IA cuesta muchísimo dinero

    Virtualización y enterprise browser: cuando competir no impide convivir

    Sality: cómo se acaba con una botnet que llevaba 23 años resistiendo

    El incidente de Hugging Face: cuando los agentes de IA encuentran su propio camino

  • Retos
    • TALLERES DEL CISO
    • ENTORNOS
  • Análisis Tic
    • DEBATES
      • Infraestructuras críticas (2025)
      • Validar para confiar (2025)
      • Seguridad en la Nube (2025)
      • Más allá del perímetro. Nuevos desafíos y soluciones para la seguridad de redes (2025)
      • El futuro es ahora: Innovación, regulación y seguridad en la era digital (2025)
      • Debate endpoints: XDR, IoT (2025)
      • DSPM la nueva frontera de la seguridad de los datos (2025)
      • Tendencias de ciberseguridad (2025)
      • La seguridad empieza por la identidad (2024)
      • Debate MDR (2024)
      • Debate CSPM – CNAPP (2024)
    • ESPECIALES
      • Especial Ciberresilencia (2026)
      • Especial Zero Trust (2026)
      • Especial Tendencias CST (2026)
      • Especial Cifrado cuántico (2025)
      • Revista online mayo 2023
      • Revista online abril 2023
      • Revista online marzo 2023
      • Revista online febrero 2023
  • EVENTOS
    • FORO TAI
      • FORO TAI: Galicia acelera su transformación digital con el reto de extender la innovación a toda su economía
      • FORO TAI Valencia: La Comunidad Valenciana refuerza su papel estratégico en España con la digitalización como gran palanca
      • FORO TAI Galicia: el reto de la “calidade” tecnológica
      • FORO TAI Sevilla: Retos tecnológicos para el futuro de la empresa andaluza
      • BLINDANDO EL FUTURO DIGITAL EN UN MUNDO INTERCONECTADO
      • LA INNOVACIÓN COMO ALIADA DE LA CIBERSEGURIDAD
      • EMPRESA TECNOLÓGICAMENTE MODERNA Y SEGURA
      • INNOVACIÓN DISRUPTIVA
    • OBSERVATORIO
      • Observatorio. Puesto de trabajo 2026
      • Observatorio. Ciberresiliencia: del “evitar incidentes” al “seguir operando bajo ataque”
  • ENCUENTROS
    • ENCUENTRO EJECUTIVO: Nunca hubo tanta información… ni tanta necesidad de decidir qué es prioritario
    • ENCUENTRO EJECUTIVO: Detección y respuesta: cuando el reto ya no es ver el ataque, sino decidir qué hacer con él (2026)
    • ENCUENTRO EJECUTIVO: Más plataforma. Más IA. ¿Quién controla qué? (2026)
    • ENCUENTRO EJECUTIVO: El DLP entra en una nueva etapa: menos control, más contexto (2026)
    • ENCUENTRO EJECUTIVO: Detección y respuesta sin descanso: cuando el reto no es solo ver, sino decidir a tiempo (2026)
    • ENCUENTRO EJECUTIVO:La ciberseguridad ya no falla por falta de alertas sino de contexto (2026)
    • ENCUENTRO EJECUTIVO: Pentesting en transformación: cómo escalar, cerrar vulnerabilidades y convivir con la IA sin frenar al negocio (2025)
    • ENCUENTRO EJECUTIVO: Así se ve el salto hacia el Zero Trust inteligente (2025)
    • ENCUENTRO EJECUTIVO: MDR, confianza y colaboración: los nuevos pilares de la defensa digital (2025)
    • ENCUENTRO EJECUTIVO:Blind spots: ¿Dónde empieza y termina hoy la ciberseguridad? (2025)
    • ENCUENTRO EJECUTIVO:“Detección y respuesta sin descanso: descubre el poder del MDR» (2025)
  • Suscrip.
No Result
Ver todos los resultados
  • Inicio
  • Datos
    • Actualidad Datos
    • Entrevistas
    • Vídeos
    • Opinión
  • Endpoint
    • Actualidad Endpoint
    • Entrevistas
    • Vídeos
    • Opinión
  • Identidades
    • Actualidad Identidades
    • Entrevistas
    • Vídeos
    • Opinión
  • Infraestruc.
    • Actualidad Infraestructura
    • Entrevistas
    • Vídeos
    • Opinión
  • Mercado
  • Reportajes

    Crecer con IA cuesta muchísimo dinero

    Virtualización y enterprise browser: cuando competir no impide convivir

    Sality: cómo se acaba con una botnet que llevaba 23 años resistiendo

    El incidente de Hugging Face: cuando los agentes de IA encuentran su propio camino

  • Retos
    • TALLERES DEL CISO
    • ENTORNOS
  • Análisis Tic
    • DEBATES
      • Infraestructuras críticas (2025)
      • Validar para confiar (2025)
      • Seguridad en la Nube (2025)
      • Más allá del perímetro. Nuevos desafíos y soluciones para la seguridad de redes (2025)
      • El futuro es ahora: Innovación, regulación y seguridad en la era digital (2025)
      • Debate endpoints: XDR, IoT (2025)
      • DSPM la nueva frontera de la seguridad de los datos (2025)
      • Tendencias de ciberseguridad (2025)
      • La seguridad empieza por la identidad (2024)
      • Debate MDR (2024)
      • Debate CSPM – CNAPP (2024)
    • ESPECIALES
      • Especial Ciberresilencia (2026)
      • Especial Zero Trust (2026)
      • Especial Tendencias CST (2026)
      • Especial Cifrado cuántico (2025)
      • Revista online mayo 2023
      • Revista online abril 2023
      • Revista online marzo 2023
      • Revista online febrero 2023
  • EVENTOS
    • FORO TAI
      • FORO TAI: Galicia acelera su transformación digital con el reto de extender la innovación a toda su economía
      • FORO TAI Valencia: La Comunidad Valenciana refuerza su papel estratégico en España con la digitalización como gran palanca
      • FORO TAI Galicia: el reto de la “calidade” tecnológica
      • FORO TAI Sevilla: Retos tecnológicos para el futuro de la empresa andaluza
      • BLINDANDO EL FUTURO DIGITAL EN UN MUNDO INTERCONECTADO
      • LA INNOVACIÓN COMO ALIADA DE LA CIBERSEGURIDAD
      • EMPRESA TECNOLÓGICAMENTE MODERNA Y SEGURA
      • INNOVACIÓN DISRUPTIVA
    • OBSERVATORIO
      • Observatorio. Puesto de trabajo 2026
      • Observatorio. Ciberresiliencia: del “evitar incidentes” al “seguir operando bajo ataque”
  • ENCUENTROS
    • ENCUENTRO EJECUTIVO: Nunca hubo tanta información… ni tanta necesidad de decidir qué es prioritario
    • ENCUENTRO EJECUTIVO: Detección y respuesta: cuando el reto ya no es ver el ataque, sino decidir qué hacer con él (2026)
    • ENCUENTRO EJECUTIVO: Más plataforma. Más IA. ¿Quién controla qué? (2026)
    • ENCUENTRO EJECUTIVO: El DLP entra en una nueva etapa: menos control, más contexto (2026)
    • ENCUENTRO EJECUTIVO: Detección y respuesta sin descanso: cuando el reto no es solo ver, sino decidir a tiempo (2026)
    • ENCUENTRO EJECUTIVO:La ciberseguridad ya no falla por falta de alertas sino de contexto (2026)
    • ENCUENTRO EJECUTIVO: Pentesting en transformación: cómo escalar, cerrar vulnerabilidades y convivir con la IA sin frenar al negocio (2025)
    • ENCUENTRO EJECUTIVO: Así se ve el salto hacia el Zero Trust inteligente (2025)
    • ENCUENTRO EJECUTIVO: MDR, confianza y colaboración: los nuevos pilares de la defensa digital (2025)
    • ENCUENTRO EJECUTIVO:Blind spots: ¿Dónde empieza y termina hoy la ciberseguridad? (2025)
    • ENCUENTRO EJECUTIVO:“Detección y respuesta sin descanso: descubre el poder del MDR» (2025)
  • Suscrip.
No Result
Ver todos los resultados
Ciberseguridadtic
No Result
Ver todos los resultados
Inicio Entrevistas

WatchGuard: “Esto ya no va de vender productos. Va de vender resultados”

Rosalía ArroyoPor: Rosalía Arroyo
junio 16, 2025 - Actualizado en junio 20, 2025
195
Visualizaciones
TwitterLinkedin

Durante el roadshow «Real Security for the Real World» celebrado en Madrid y que contó con la asistencia de altos directivos de la compañía, WatchGuard presentó un análisis profundo sobre la evolución del panorama de amenazas, los retos para los proveedores de servicios gestionados (MSP) y el papel crucial de la inteligencia artificial, tanto para atacantes como para defensores. Marc Laliberte, Director of Security Operations, y Bill Munroe, Senior Director of Product Marketing, protagonizaron dos de las intervenciones del evento y ofrecieron además una entrevista conjunta a Ciberseguridad TIC.
Amenazas 2025: ransomware, IA y cadena de suministro

Marc Laliberte destacó que el ransomware sigue siendo una amenaza significativa, aunque ha cambiado su modus operandi: “Cada vez se cifra menos y se roba más información para chantajear”, aseguraba durante su intervención, añadiendo que se ha observado que sólo uno de cada cinco ransomware actuales utiliza cifrado como vía principal de ataque.

Esta nueva manera de actual exige a las organizaciones un cambio de enfoque: ya no basta con tener copias de seguridad, sino que se impone una estrategia preventiva, con autenticación multifactor, detección avanzada en endpoint y una supervisión continua, aseguraba. “MFA es hoy por hoy la mejor defensa contra ataques de autenticación basados en credenciales robadas”, subrayó Laliberte.
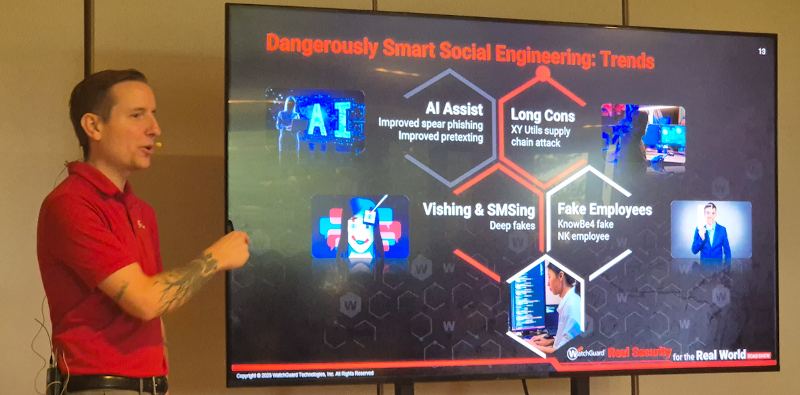
La inteligencia artificial ha multiplicado las capacidades de los atacantes, sobre todo en lo relativo al phishing personalizado y el malware evasivo. Laliberte advirtió de la llegada de “agentes de IA maliciosos” capaces de automatizar todas las fases del ataque. “Hablamos de herramientas que lo hacen todo: investigar, crear pretextos, generar el mensaje de phishing, mantener la conversación y desplegar el malware. Todo automatizado y accesible a atacantes sin apenas conocimientos técnicos”, explicaba durante su intrervención.

También alertó sobre los riesgos de los ataques a la cadena de suministro y mencionó el caso de XZUtils, “que nos recuerda que basta un componente común para comprometer miles de sistemas. Fue un golpe que casi cambia las reglas del juego”.

Además, durante el encuentro se animó a los MSP a asumir un papel más proactivo. Porque, como comentó Laliberte “muchos piensan que su EDR está haciendo su trabajo porque bloquea amenazas. Pero sin investigación ni respuesta, se escapan incidentes reales”. De ahí la importancia del MDR (Managed Detection and Response) como servicio completo.

Nuevos entornos, nuevas exigencias

La adopción de entornos híbridos y la dispersión de usuarios, datos y aplicaciones están desbordando el modelo clásico de perímetro. Lo decía Bill Munroe, senior director of Product Marketing, proponiendo una aproximación integral que combine protección en red, endpoint, identidad y cloud, y asegurando que “no se trata de red o endpoint, se trata de cubrir todas las superficies de ataque. No basta con proteger lo que ves; hay que proteger también lo que no ves”.
Una de las claves para escalar servicios sin perder márgenes está en la automatización. WatchGuard apuesta por una plataforma unificada (Unified Security Platform) que permita a los MSP ofrecer servicios gestionados con eficiencia. En opinión de Munroe, “muchos partners tienen márgenes bajos porque su plataforma es débil y fragmentada. Necesitan automatización real para ser rentables”.

Además, WatchGuard insiste en mantener una estrategia abierta y colaborativa, integrando tecnologías de terceros. “No queremos obligar a usar solo nuestro stack. Si ya tienes SentinelOne o Microsoft Defender, integramos con ellos”, aseguró durante su intervención, en la que también aprovechó para hablar de regulaciones (NIS2, DORA, CRA), y la creciente exigencia de cumplimiento continuo: “Ya no es sólo pasar una auditoría. Ahora los grandes clientes exigen informes mensuales de ciberseguridad a sus proveedores”.

Esto exige a los MSP convertirse en asesores expertos capaces de acompañar a sus clientes no sólo en la parte técnica, sino también en el cumplimiento normativo: “El MSP debe ayudar a su cliente a entender qué exige la norma, cómo le afecta y cómo cumplirla”.

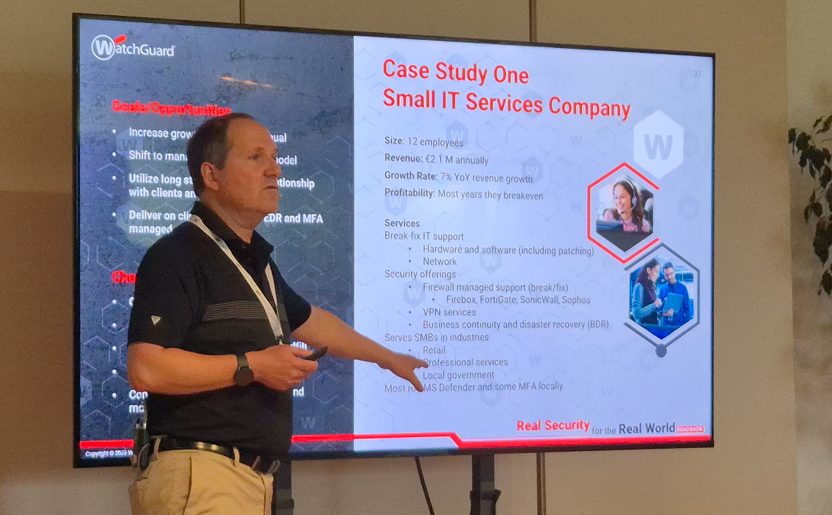
Durante su intervención, Bill Munroe compartió también tres casos reales de partners de WatchGuard que ilustran cómo es posible transformar un negocio tradicional en uno basado en servicios gestionados de ciberseguridad con altos márgenes y escalabilidad.

El primer caso fue el de un pequeño reseller con apenas una docena de empleados, que gracias a los servicios MDR y de autenticación multifactor ofrecidos por WatchGuard, consiguió crecer un 40 % en ingresos y duplicar su margen operativo sin contratar personal adicional.

El segundo ejemplo fue una empresa mediana con un SOC 24/7 que necesitaba ampliar su cobertura hacia pymes sin perder rentabilidad. Para ello, crearon una oferta de MDR escalonada, combinando su propio stack para clientes grandes y los servicios de WatchGuard para clientes pequeños, logrando ampliar mercado y rentabilidad.

El tercer caso fue una compañía con mayor grado de madurez tecnológica que decidió externalizar parte de sus servicios para centrarse en gestión de clientes y cumplimiento, utilizando la plataforma unificada de WatchGuard como base. “Vieron en nuestra oferta una forma de escalar sin complejidad operativa”, resumió Munroe.

Diferenciación
Durante un breve encuentro mantenido con los directivos preguntábamos por los aspectos diferenciales de la propuesta de la compañía, así como el tipo del cliente al que quieren llegar con su oferta. WatchGuard lo tiene claro: “Diseñamos nuestras herramientas para que puedan ser operadas por equipos pequeños. Ahí está nuestra diferencia”, afirmó Marc Laliberte.

También reivindican una relación de colaboración con sus partners, sin competir directamente por el cliente final. “Muchos fabricantes ofrecen MDR directo al cliente. Nosotros lo hacemos siempre a través del partner”, insistió Munroe, quien también quiso poner foco en la sostenibilidad del modelo MSP en Europa: “El mayor desafío no es técnico, es económico. Muchos partners no tienen márgenes porque no han automatizado. Nuestra plataforma busca justo eso: que puedan ofrecer servicios con rentabilidad desde el día uno”.

Y añadió: “Hay una falsa sensación de que basta con instalar una solución y ya está. Pero sin procesos automatizados, sin visibilidad continua ni capacidad de respuesta, ese servicio no escala. Nosotros damos a nuestros partners herramientas reales para operar con eficiencia, incluso con equipos pequeños».

Munroe subrayó también el papel estratégico que puede jugar un MSP bien posicionado: “La mayoría de pymes no tienen personal de ciberseguridad, a veces ni siquiera IT. El MSP es su única línea de defensa, pero también su asesor en cumplimiento, su responsable de continuidad de negocio. Hay una enorme oportunidad en eso, pero hay que saber estar a la altura”.

Sobre el entorno regulatorio europeo, Laliberte fue claro: «NIS2 o DORA son una carga, sí. Pero también son una oportunidad para diferenciarse. Los partners que sepan traducir esa complejidad en servicios van a ganar cuota de mercado».

Munroe concluyó el breve encuentro con una reflexión: “Esto ya no va de vender productos. Va de vender resultados: menos incidentes, más visibilidad, cumplimiento continuo. Y eso se consigue con una buena plataforma, buenos datos y un partner que sepa interpretarlos”.
Tags: MDRMSPWatchGuard Technologies

DESTACADO

Entrevistas

Torq: “Automatizar ya no es suficiente: los agentes de IA tienen que ser capaces de actuar”

septiembre 3, 2026 - Actualizado en septiembre 14, 2026

Los centros de operaciones de seguridad llevan años intentando hacer frente a un volumen creciente de alertas con herramientas de...

Leer másDetails
AI assistant with LLM, big data, machine learning, and generative AI powers prompt engineering and supports agentic AI for advanced business applications. Vouch
Sincategoria

¿Cómo afronta su organización los agentes de IA? Participe en el I Observatorio sobre la situación y retos de la IA agéntica

septiembre 9, 2026

nte el avance de la inteligencia artificial en el mundo empresarial y la revolución que está suponiendo la IA agéntica,...

Leer másDetails
Actualidad Infraestructura

Jay Chaudhry (Zscaler): “Ayer el eslabón más débil era el usuario; hoy lo son los agentes de IA”

junio 16, 2026 - Actualizado en junio 25, 2026

Viena. Tras su paso por Estados Unidos hace apenas unos días, Zenith Live ha llegado esta semana a Viena con...

Leer másDetails
Contenido Premium

V-Valley y DQS: protección hasta el último rincón con Microsoft

marzo 12, 2026

El complejo panorama de amenazas al que tienen que hacer frente las empresas les ha obligado a replantear su forma...

Leer másDetails
Entornos

Camerfirma: “Ya no vale con decir que has notificado por correo; hay que demostrar todo el proceso”

septiembre 9, 2026

Durante años, las empresas recurrieron al burofax o a la carta certificada cuando necesitaban acreditar una comunicación. Hoy esa misma...

Leer másDetails
Entrevistas

Praniti Lakhwara, Zscaler: “La verdadera pregunta no es si la IA puede hacerlo, sino cuánta autonomía estamos dispuestos a darle”

septiembre 1, 2026 - Actualizado en septiembre 11, 2026

Convertirse en CIO no era algo que Praniti Lakhwara hubiera planeado. De hecho, se define como una “CIO accidental”. Sin...

Leer másDetails
Entornos

De la detección masiva a la prevención inteligente

abril 20, 2026

  Durante años, la ciberseguridad ha estado dominada por una carrera por detectar más amenazas y hacerlo cada vez más...

Leer másDetails
Destacado

Crowdstrike: “Las palabras se han convertido en el nuevo malware”

julio 27, 2026

La llegada de los agentes de IA está transformando también las técnicas de los atacantes. La lógica de los ataques...

Leer másDetails
Diagonal Infomática - Ciberseguridad TIC - puesto de trabajo - Ciberseguridad - Tai Editorial España
Reportajes

“Nuestra estrategia pasa por crecer junto a HP como socio tecnológico”

febrero 2, 2026 - Actualizado en febrero 26, 2026

Diagonal Informática lleva desde 1985 acercando la última tecnología a las empresas de una forma práctica y accesible. Ahora, gracias...

Leer másDetails
Sincategoria

La inteligencia artificial empodera la oferta de HP en el entorno del puesto de trabajo

septiembre 4, 2024

La inteligencia artificial se ha integrado en la oferta de HP en el entorno, crítico, del puesto de trabajo. Ordenadores,...

Leer másDetails
Sincategoria

HP avanza en su objetivo de conseguir un mundo más justo y sostenible

septiembre 18, 2024

Recientemente HP publicó su Informe de Impacto Sostenible 2023 donde se detallan los avances alcanzados por la compañía en materia...

Leer másDetails

SOBRE NOSOTROS

CiberseguridadTIC es una publicación de T.a.i. Editorial con información y análisis para las empresas y profesionales de seguridad

Contáctanos: correo@taieditorial.es

SÍGUENOS EN:

T.a.i. Editorial S.A. ®, marca registrada 2023 | Aviso Legal | Política de Privacidad | Política de Cookies | Anúnciese aquí

No Result
Ver todos los resultados
  • Inicio
  • Datos
    • Actualidad Datos
    • Entrevistas
    • Vídeos
    • Opinión
  • Endpoint
    • Actualidad Endpoint
    • Entrevistas
    • Vídeos
    • Opinión
  • Identidades
    • Actualidad Identidades
    • Entrevistas
    • Vídeos
    • Opinión
  • Infraestruc.
    • Actualidad Infraestructura
    • Entrevistas
    • Vídeos
    • Opinión
  • Mercado
  • Reportajes
  • Retos
    • TALLERES DEL CISO
    • ENTORNOS
  • Análisis Tic
    • DEBATES
      • Infraestructuras críticas (2025)
      • Validar para confiar (2025)
      • Seguridad en la Nube (2025)
      • Más allá del perímetro. Nuevos desafíos y soluciones para la seguridad de redes (2025)
      • El futuro es ahora: Innovación, regulación y seguridad en la era digital (2025)
      • Debate endpoints: XDR, IoT (2025)
      • DSPM la nueva frontera de la seguridad de los datos (2025)
      • Tendencias de ciberseguridad (2025)
      • La seguridad empieza por la identidad (2024)
      • Debate MDR (2024)
      • Debate CSPM – CNAPP (2024)
    • ESPECIALES
      • Especial Ciberresilencia (2026)
      • Especial Zero Trust (2026)
      • Especial Tendencias CST (2026)
      • Especial Cifrado cuántico (2025)
      • Revista online mayo 2023
      • Revista online abril 2023
      • Revista online marzo 2023
      • Revista online febrero 2023
  • EVENTOS
    • FORO TAI
      • FORO TAI: Galicia acelera su transformación digital con el reto de extender la innovación a toda su economía
      • FORO TAI Valencia: La Comunidad Valenciana refuerza su papel estratégico en España con la digitalización como gran palanca
      • FORO TAI Galicia: el reto de la “calidade” tecnológica
      • FORO TAI Sevilla: Retos tecnológicos para el futuro de la empresa andaluza
      • BLINDANDO EL FUTURO DIGITAL EN UN MUNDO INTERCONECTADO
      • LA INNOVACIÓN COMO ALIADA DE LA CIBERSEGURIDAD
      • EMPRESA TECNOLÓGICAMENTE MODERNA Y SEGURA
      • INNOVACIÓN DISRUPTIVA
    • OBSERVATORIO
      • Observatorio. Puesto de trabajo 2026
      • Observatorio. Ciberresiliencia: del “evitar incidentes” al “seguir operando bajo ataque”
  • ENCUENTROS
    • ENCUENTRO EJECUTIVO: Nunca hubo tanta información… ni tanta necesidad de decidir qué es prioritario
    • ENCUENTRO EJECUTIVO: Detección y respuesta: cuando el reto ya no es ver el ataque, sino decidir qué hacer con él (2026)
    • ENCUENTRO EJECUTIVO: Más plataforma. Más IA. ¿Quién controla qué? (2026)
    • ENCUENTRO EJECUTIVO: El DLP entra en una nueva etapa: menos control, más contexto (2026)
    • ENCUENTRO EJECUTIVO: Detección y respuesta sin descanso: cuando el reto no es solo ver, sino decidir a tiempo (2026)
    • ENCUENTRO EJECUTIVO:La ciberseguridad ya no falla por falta de alertas sino de contexto (2026)
    • ENCUENTRO EJECUTIVO: Pentesting en transformación: cómo escalar, cerrar vulnerabilidades y convivir con la IA sin frenar al negocio (2025)
    • ENCUENTRO EJECUTIVO: Así se ve el salto hacia el Zero Trust inteligente (2025)
    • ENCUENTRO EJECUTIVO: MDR, confianza y colaboración: los nuevos pilares de la defensa digital (2025)
    • ENCUENTRO EJECUTIVO:Blind spots: ¿Dónde empieza y termina hoy la ciberseguridad? (2025)
    • ENCUENTRO EJECUTIVO:“Detección y respuesta sin descanso: descubre el poder del MDR» (2025)
  • Suscrip.

© 2026 JNews - Premium WordPress news & magazine theme by Jegtheme.

Este sitio web almacena cookies técnicas esenciales para el buen funcionamiento de la página. Estas cookies sirven para mejorar nuestro sitio web y poder ofrecer su funcionalidad completa. No utilizamos cookies de seguimiento para publicidad, ni para redes sociales, ya que cuando comparte información con una red social, será al entrar en ésta cuando le pidan el consentimiento a esas cookies. Para conocer más acerca de las cookies que utilizamos, pulse en Política de cookies. Puede visitar nuestra política de privacidad para saber más sobre el tratamiento de sus datos Política de privacidad. Pulse en aceptar, para minimizar