sábado, noviembre 14, 2026
Ciberseguridadtic
  • Inicio
  • Datos
    • Actualidad Datos
    • Entrevistas
    • Vídeos
    • Opinión
  • Endpoint
    • Actualidad Endpoint
    • Entrevistas
    • Vídeos
    • Opinión
  • Identidades
    • Actualidad Identidades
    • Entrevistas
    • Vídeos
    • Opinión
  • Infraestruc.
    • Actualidad Infraestructura
    • Entrevistas
    • Vídeos
    • Opinión
  • Mercado
  • Reportajes
    WatchGuard Summit - Ciberseguridad TIC - Tai Editorial - España

    “La estrategia de ciberseguridad, desplegada en diferentes capas, requiere cada vez más de los servicios”

    20ENISE: más tecnología, nuevos riesgos y viejos problemas por resolver

    Crecer con IA cuesta muchísimo dinero

    Virtualización y enterprise browser: cuando competir no impide convivir

  • Retos
    • TALLERES DEL CISO
    • ENTORNOS
  • Análisis Tic
    • DEBATES
      • Infraestructuras críticas (2025)
      • Validar para confiar (2025)
      • Seguridad en la Nube (2025)
      • Más allá del perímetro. Nuevos desafíos y soluciones para la seguridad de redes (2025)
      • El futuro es ahora: Innovación, regulación y seguridad en la era digital (2025)
      • Debate endpoints: XDR, IoT (2025)
      • DSPM la nueva frontera de la seguridad de los datos (2025)
      • Tendencias de ciberseguridad (2025)
      • La seguridad empieza por la identidad (2024)
      • Debate MDR (2024)
      • Debate CSPM – CNAPP (2024)
    • ESPECIALES
      • Especial Ciberresilencia (2026)
      • Especial Zero Trust (2026)
      • Especial Tendencias CST (2026)
      • Especial Cifrado cuántico (2025)
      • Revista online mayo 2023
      • Revista online abril 2023
      • Revista online marzo 2023
      • Revista online febrero 2023
  • EVENTOS
    • FORO TAI
      • FORO TAI: Andalucía afronta sus desafíos tecnológicos para transformar el mundo empresarial y el Sector Público
      • FORO TAI: Galicia acelera su transformación digital con el reto de extender la innovación a toda su economía
      • FORO TAI Valencia: La Comunidad Valenciana refuerza su papel estratégico en España con la digitalización como gran palanca
      • FORO TAI Galicia: el reto de la “calidade” tecnológica
      • FORO TAI Sevilla: Retos tecnológicos para el futuro de la empresa andaluza
      • BLINDANDO EL FUTURO DIGITAL EN UN MUNDO INTERCONECTADO
      • LA INNOVACIÓN COMO ALIADA DE LA CIBERSEGURIDAD
      • EMPRESA TECNOLÓGICAMENTE MODERNA Y SEGURA
      • INNOVACIÓN DISRUPTIVA
    • OBSERVATORIO
      • Observatorio. Puesto de trabajo 2026
      • Observatorio. Ciberresiliencia: del “evitar incidentes” al “seguir operando bajo ataque”
  • ENCUENTROS
    • ENCUENTRO EJECUTIVO: Nunca hubo tanta información… ni tanta necesidad de decidir qué es prioritario
    • ENCUENTRO EJECUTIVO: Detección y respuesta: cuando el reto ya no es ver el ataque, sino decidir qué hacer con él (2026)
    • ENCUENTRO EJECUTIVO: Más plataforma. Más IA. ¿Quién controla qué? (2026)
    • ENCUENTRO EJECUTIVO: El DLP entra en una nueva etapa: menos control, más contexto (2026)
    • ENCUENTRO EJECUTIVO: Detección y respuesta sin descanso: cuando el reto no es solo ver, sino decidir a tiempo (2026)
    • ENCUENTRO EJECUTIVO:La ciberseguridad ya no falla por falta de alertas sino de contexto (2026)
    • ENCUENTRO EJECUTIVO: Pentesting en transformación: cómo escalar, cerrar vulnerabilidades y convivir con la IA sin frenar al negocio (2025)
    • ENCUENTRO EJECUTIVO: Así se ve el salto hacia el Zero Trust inteligente (2025)
    • ENCUENTRO EJECUTIVO: MDR, confianza y colaboración: los nuevos pilares de la defensa digital (2025)
    • ENCUENTRO EJECUTIVO:Blind spots: ¿Dónde empieza y termina hoy la ciberseguridad? (2025)
    • ENCUENTRO EJECUTIVO:“Detección y respuesta sin descanso: descubre el poder del MDR» (2025)
  • Suscrip.
No Result
Ver todos los resultados
  • Inicio
  • Datos
    • Actualidad Datos
    • Entrevistas
    • Vídeos
    • Opinión
  • Endpoint
    • Actualidad Endpoint
    • Entrevistas
    • Vídeos
    • Opinión
  • Identidades
    • Actualidad Identidades
    • Entrevistas
    • Vídeos
    • Opinión
  • Infraestruc.
    • Actualidad Infraestructura
    • Entrevistas
    • Vídeos
    • Opinión
  • Mercado
  • Reportajes
    WatchGuard Summit - Ciberseguridad TIC - Tai Editorial - España

    “La estrategia de ciberseguridad, desplegada en diferentes capas, requiere cada vez más de los servicios”

    20ENISE: más tecnología, nuevos riesgos y viejos problemas por resolver

    Crecer con IA cuesta muchísimo dinero

    Virtualización y enterprise browser: cuando competir no impide convivir

  • Retos
    • TALLERES DEL CISO
    • ENTORNOS
  • Análisis Tic
    • DEBATES
      • Infraestructuras críticas (2025)
      • Validar para confiar (2025)
      • Seguridad en la Nube (2025)
      • Más allá del perímetro. Nuevos desafíos y soluciones para la seguridad de redes (2025)
      • El futuro es ahora: Innovación, regulación y seguridad en la era digital (2025)
      • Debate endpoints: XDR, IoT (2025)
      • DSPM la nueva frontera de la seguridad de los datos (2025)
      • Tendencias de ciberseguridad (2025)
      • La seguridad empieza por la identidad (2024)
      • Debate MDR (2024)
      • Debate CSPM – CNAPP (2024)
    • ESPECIALES
      • Especial Ciberresilencia (2026)
      • Especial Zero Trust (2026)
      • Especial Tendencias CST (2026)
      • Especial Cifrado cuántico (2025)
      • Revista online mayo 2023
      • Revista online abril 2023
      • Revista online marzo 2023
      • Revista online febrero 2023
  • EVENTOS
    • FORO TAI
      • FORO TAI: Andalucía afronta sus desafíos tecnológicos para transformar el mundo empresarial y el Sector Público
      • FORO TAI: Galicia acelera su transformación digital con el reto de extender la innovación a toda su economía
      • FORO TAI Valencia: La Comunidad Valenciana refuerza su papel estratégico en España con la digitalización como gran palanca
      • FORO TAI Galicia: el reto de la “calidade” tecnológica
      • FORO TAI Sevilla: Retos tecnológicos para el futuro de la empresa andaluza
      • BLINDANDO EL FUTURO DIGITAL EN UN MUNDO INTERCONECTADO
      • LA INNOVACIÓN COMO ALIADA DE LA CIBERSEGURIDAD
      • EMPRESA TECNOLÓGICAMENTE MODERNA Y SEGURA
      • INNOVACIÓN DISRUPTIVA
    • OBSERVATORIO
      • Observatorio. Puesto de trabajo 2026
      • Observatorio. Ciberresiliencia: del “evitar incidentes” al “seguir operando bajo ataque”
  • ENCUENTROS
    • ENCUENTRO EJECUTIVO: Nunca hubo tanta información… ni tanta necesidad de decidir qué es prioritario
    • ENCUENTRO EJECUTIVO: Detección y respuesta: cuando el reto ya no es ver el ataque, sino decidir qué hacer con él (2026)
    • ENCUENTRO EJECUTIVO: Más plataforma. Más IA. ¿Quién controla qué? (2026)
    • ENCUENTRO EJECUTIVO: El DLP entra en una nueva etapa: menos control, más contexto (2026)
    • ENCUENTRO EJECUTIVO: Detección y respuesta sin descanso: cuando el reto no es solo ver, sino decidir a tiempo (2026)
    • ENCUENTRO EJECUTIVO:La ciberseguridad ya no falla por falta de alertas sino de contexto (2026)
    • ENCUENTRO EJECUTIVO: Pentesting en transformación: cómo escalar, cerrar vulnerabilidades y convivir con la IA sin frenar al negocio (2025)
    • ENCUENTRO EJECUTIVO: Así se ve el salto hacia el Zero Trust inteligente (2025)
    • ENCUENTRO EJECUTIVO: MDR, confianza y colaboración: los nuevos pilares de la defensa digital (2025)
    • ENCUENTRO EJECUTIVO:Blind spots: ¿Dónde empieza y termina hoy la ciberseguridad? (2025)
    • ENCUENTRO EJECUTIVO:“Detección y respuesta sin descanso: descubre el poder del MDR» (2025)
  • Suscrip.
No Result
Ver todos los resultados
Ciberseguridadtic
No Result
Ver todos los resultados
Inicio Opinión

Las empresas están exponiendo sus contenedores de Kubernetes al ransomware

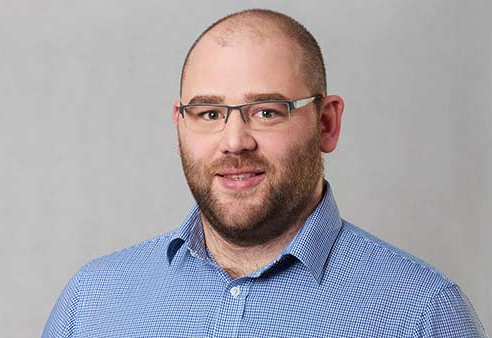
En opinión de Michael Cade, CTO global de estrategia de producto nativo en la nube de Veeam, la colaboración entre equipos de desarrollo y seguridad puede asegurar la infraestructura desde el principio y mantener a las empresas en funcionamiento, a salvo de la interminable ola de ransomware.

Por: Rosalía Arroyo
enero 26, 2024
165
Visualizaciones
TwitterLinkedin

A medida que las empresas buscan marcos de desarrollo más rápidos y flexibles, el uso de contenedores y Kubernetes (K8s) sigue aumentando. Si bien Kubernetes teóricamente tiene varias ventajas de seguridad en comparación con las aplicaciones tradicionales, sigue siendo una de las principales preocupaciones para las organizaciones en su viaje hacia la nube nativa. Parece que esta preocupación es bastante válida, puesto que un reciente informe descubrió que los clústeres de Kubernetes pertenecientes a más de 350 organizaciones, incluidas varias empresas de la lista Fortune 500, eran de libre acceso y estaban expuestos a ciberataques como el ransomware. Entonces, ¿por qué las empresas están teniendo dificultades con la seguridad de Kubernetes a esta escala?

La seguridad de Kubernetes falla rápidamente

A menudo, las personas describen la seguridad como una carrera. Los equipos de seguridad compiten para mantenerse un paso por delante de actores maliciosos: adoptando nueva tecnología y respondiendo a nuevas técnicas y vulnerabilidades. Sin embargo, a veces es igual de importante mantenerse al día en la empresa a medida que se adoptan nuevas tecnologías. En cualquier caso, se espera que la seguridad siga el ritmo de las necesidades de la empresa, sea cual sea la dirección que elija.

Un informe reciente de Enterprise Strategy Group reveló que el uso de Kubernetes está a punto de alcanzar un «punto de inflexión», con un 82% de las organizaciones utilizando contenedores para finales de 2024. Los contenedores se han utilizado durante más de una década. Aunque la adopción de Kubernetes no ha sido exactamente rápida, cuando una organización decide aventurarse en algo nuevo, siempre hay una curva de aprendizaje. Con Kubernetes hay problemas que los desarrolladores y los equipos de seguridad pueden pasar por alto mientras compiten por lanzar nuevas aplicaciones.

El compromiso entre velocidad y seguridad es algo familiar para los equipos de desarrollo, y dado que los principales impulsores de la adopción de contenedores son la velocidad y la agilidad, no es de extrañar que la rápida adopción de Kubernetes haya dejado algunas puertas abiertas. El desarrollo inseguro nunca es una decisión consciente, pero si las empresas sienten la presión de añadir nuevas funciones o desarrollar nuevos productos desde cero, en algo tienen que ceder.

La importancia de contener el caos

Las vulnerabilidades de Kubernetes a menudo se reducen a una mala configuración durante la fase de diseño y desarrollo. El plazo mencionado anteriormente es un factor determinante aquí, pero la falta de conocimientos específicos de K8 suele ser el ingrediente clave.

El informe de Aqua Security, que identificó cientos de entornos de contenedores vulnerables, se compone en gran medida por dos configuraciones erróneas clave. La primera implica que los usuarios anónimos requieren de una única capa de autenticación que, si se pasa, puede otorgar acceso anónimo que incluye privilegios de administrador. Es similar a tener un candado endeble en un automóvil deportivo con las llaves en el contacto. Otra vulnerabilidad común es la configuración errónea de los clústeres, exponiéndolos al público en algunos lugares. Esto puede suponer que actores maliciosos aprovechen herramientas como ‘Kubectl’ para simplemente conectarse a su clúster de Kubernetes y comenzar a causar estragos.

Este problema no es exclusivo de K8s; dejar aplicaciones expuestas a Internet cuando no es necesario es un vector de ataque común en todo tipo de aplicaciones. El acceso a Internet es otra puerta que los atacantes pueden atravesar. Si la puerta no existiera, no sería un problema. Esto vuelve al concepto de «Zero Trust» o el «principio de menor privilegio»: incluso con aplicaciones nativas de la nube, no todo debería ser accesible en todo momento.

El respaldo de la seguridad

Los profesionales no se despiertan un día y deciden desarrollar fallas de seguridad en sus aplicaciones. Es simplemente el resultado de brechas en el conocimiento y plazos de desarrollo rápidos. Con el tiempo, a medida que los desarrolladores adquieran más experiencia con plataformas nativas en la nube, estos problemas serán menos comunes. Esto hace que la necesidad de procesos sólidos de respaldo y recuperación sea aún mayor. La ciberresiliencia tiene múltiples capas. Nunca se puede estar completamente seguro con la primera línea de defensa (seguridad de la aplicación), por lo que es vital que las empresas tengan recursos en los que puedan confiar.

Lamentablemente, esta es otra área de Kubernetes donde estamos observando una curva de aprendizaje pronunciada. El último informe de Enterprise Strategy Group sobre protección de Kubernetes mostró que el 33% de las organizaciones que utilizan Kubernetes han seguido utilizando las mismas herramientas y procesos de protección de datos que usarían para aplicaciones normales. Esto es un problema. Las aplicaciones nativas de la nube requieren soluciones de respaldo nativas de la nube. Si bien estas empresas tendrán copias de seguridad, algunas pueden asumir que están seguras, pero las copias de seguridad tradicionales no pueden rastrear la parte móvil de Kubernetes. Esto significa que cuando intentas recuperar los datos, puede haber problemas de rendimiento y pérdida de los mismos.

Si la seguridad y la recuperación son básicamente defectuosas, las empresas se exponen completamente a ataques como el ransomware. Con septiembre registrado como uno de los meses con mayor número de ataques de ransomware, las empresas deben asegurarse de hacer esto correctamente. Esto no es una solicitud para evitar o dejar de usar Kubernetes o aplicaciones basadas en contenedores, todo lo contrario.

Sin embargo, la seguridad debe ponerse al día con cualquier práctica de desarrollo nueva, o los criminales se colarán por los vacíos. Estos entornos son complejos de dominar solos, por eso es tan crucial el DevSecOps. La colaboración entre equipos de desarrollo y seguridad puede asegurar la infraestructura desde el principio y mantener a las empresas en funcionamiento, a salvo de la interminable ola de ransomware.


Michael Cade, CTO global de estrategia de producto nativo en la nube, Veeam
Tags: ContenedoresRansomwareVeeam Software

DESTACADO

Destacado

Commvault: “En algunas empresas hará falta un año para recuperar el control de los agentes de IA”

noviembre 12, 2026

NASHVILLE. No sorprendemos a nadie si decimos que la inteligencia artificial está entrando en las empresas mucho más deprisa de...

Leer másDetails
Sincategoria

¿Más herramientas de seguridad o una forma más inteligente de proteger tu empresa?

noviembre 6, 2026

Los ataques son cada vez más sofisticados, pero los equipos de seguridad no siempre disponen de más recursos para hacerles...

Leer másDetails
Observatorio

Estado de ciberseguridad en España 2026

septiembre 22, 2026

La ciberseguridad se ha convertido en una prioridad para las empresas, pero ¿cuáles son realmente las amenazas que más les...

Leer másDetails
AI assistant with LLM, big data, machine learning, and generative AI powers prompt engineering and supports agentic AI for advanced business applications. Vouch
Sincategoria

¿Cómo afronta su organización los agentes de IA? Participe en el I Observatorio sobre la situación y retos de la IA agéntica

septiembre 9, 2026

nte el avance de la inteligencia artificial en el mundo empresarial y la revolución que está suponiendo la IA agéntica,...

Leer másDetails
Entornos

Camerfirma: “Ya no vale con decir que has notificado por correo; hay que demostrar todo el proceso”

septiembre 9, 2026

Durante años, las empresas recurrieron al burofax o a la carta certificada cuando necesitaban acreditar una comunicación. Hoy esa misma...

Leer másDetails
Destacado

TrendAI: “El reto no es frenar la adopción de los agentes de IA, sino garantizar que las empresas no pierdan el control”

noviembre 6, 2026

Un agente de inteligencia artificial intenta ejecutar un ataque de ransomware, fracasa, identifica el error, cambia de estrategia y consigue...

Leer másDetails
Entornos

De la detección masiva a la prevención inteligente

abril 20, 2026

  Durante años, la ciberseguridad ha estado dominada por una carrera por detectar más amenazas y hacerlo cada vez más...

Leer másDetails
Entrevistas

“La principal razón para consolidar plataformas no es reducir la complejidad o los costes”

noviembre 5, 2026 - Actualizado en noviembre 12, 2026

BARCELONA. ¿Hasta dónde quiere llegar CrowdStrike? AJ Shipley, Chief Product Officer de la compañía, no parece contemplar fronteras. Durante una...

Leer másDetails
Actualidad Infraestructura

Jay Chaudhry (Zscaler): “Ayer el eslabón más débil era el usuario; hoy lo son los agentes de IA”

junio 16, 2026 - Actualizado en junio 25, 2026

Viena. Tras su paso por Estados Unidos hace apenas unos días, Zenith Live ha llegado esta semana a Viena con...

Leer másDetails
Sincategoria

La inteligencia artificial empodera la oferta de HP en el entorno del puesto de trabajo

septiembre 4, 2024

La inteligencia artificial se ha integrado en la oferta de HP en el entorno, crítico, del puesto de trabajo. Ordenadores,...

Leer másDetails
Sincategoria

HP avanza en su objetivo de conseguir un mundo más justo y sostenible

septiembre 18, 2024

Recientemente HP publicó su Informe de Impacto Sostenible 2023 donde se detallan los avances alcanzados por la compañía en materia...

Leer másDetails

SOBRE NOSOTROS

CiberseguridadTIC es una publicación de T.a.i. Editorial con información y análisis para las empresas y profesionales de seguridad

Contáctanos: correo@taieditorial.es

SÍGUENOS EN:

T.a.i. Editorial S.A. ®, marca registrada 2023 | Aviso Legal | Política de Privacidad | Política de Cookies | Anúnciese aquí

No Result
Ver todos los resultados
  • Inicio
  • Datos
    • Actualidad Datos
    • Entrevistas
    • Vídeos
    • Opinión
  • Endpoint
    • Actualidad Endpoint
    • Entrevistas
    • Vídeos
    • Opinión
  • Identidades
    • Actualidad Identidades
    • Entrevistas
    • Vídeos
    • Opinión
  • Infraestruc.
    • Actualidad Infraestructura
    • Entrevistas
    • Vídeos
    • Opinión
  • Mercado
  • Reportajes
  • Retos
    • TALLERES DEL CISO
    • ENTORNOS
  • Análisis Tic
    • DEBATES
      • Infraestructuras críticas (2025)
      • Validar para confiar (2025)
      • Seguridad en la Nube (2025)
      • Más allá del perímetro. Nuevos desafíos y soluciones para la seguridad de redes (2025)
      • El futuro es ahora: Innovación, regulación y seguridad en la era digital (2025)
      • Debate endpoints: XDR, IoT (2025)
      • DSPM la nueva frontera de la seguridad de los datos (2025)
      • Tendencias de ciberseguridad (2025)
      • La seguridad empieza por la identidad (2024)
      • Debate MDR (2024)
      • Debate CSPM – CNAPP (2024)
    • ESPECIALES
      • Especial Ciberresilencia (2026)
      • Especial Zero Trust (2026)
      • Especial Tendencias CST (2026)
      • Especial Cifrado cuántico (2025)
      • Revista online mayo 2023
      • Revista online abril 2023
      • Revista online marzo 2023
      • Revista online febrero 2023
  • EVENTOS
    • FORO TAI
      • FORO TAI: Andalucía afronta sus desafíos tecnológicos para transformar el mundo empresarial y el Sector Público
      • FORO TAI: Galicia acelera su transformación digital con el reto de extender la innovación a toda su economía
      • FORO TAI Valencia: La Comunidad Valenciana refuerza su papel estratégico en España con la digitalización como gran palanca
      • FORO TAI Galicia: el reto de la “calidade” tecnológica
      • FORO TAI Sevilla: Retos tecnológicos para el futuro de la empresa andaluza
      • BLINDANDO EL FUTURO DIGITAL EN UN MUNDO INTERCONECTADO
      • LA INNOVACIÓN COMO ALIADA DE LA CIBERSEGURIDAD
      • EMPRESA TECNOLÓGICAMENTE MODERNA Y SEGURA
      • INNOVACIÓN DISRUPTIVA
    • OBSERVATORIO
      • Observatorio. Puesto de trabajo 2026
      • Observatorio. Ciberresiliencia: del “evitar incidentes” al “seguir operando bajo ataque”
  • ENCUENTROS
    • ENCUENTRO EJECUTIVO: Nunca hubo tanta información… ni tanta necesidad de decidir qué es prioritario
    • ENCUENTRO EJECUTIVO: Detección y respuesta: cuando el reto ya no es ver el ataque, sino decidir qué hacer con él (2026)
    • ENCUENTRO EJECUTIVO: Más plataforma. Más IA. ¿Quién controla qué? (2026)
    • ENCUENTRO EJECUTIVO: El DLP entra en una nueva etapa: menos control, más contexto (2026)
    • ENCUENTRO EJECUTIVO: Detección y respuesta sin descanso: cuando el reto no es solo ver, sino decidir a tiempo (2026)
    • ENCUENTRO EJECUTIVO:La ciberseguridad ya no falla por falta de alertas sino de contexto (2026)
    • ENCUENTRO EJECUTIVO: Pentesting en transformación: cómo escalar, cerrar vulnerabilidades y convivir con la IA sin frenar al negocio (2025)
    • ENCUENTRO EJECUTIVO: Así se ve el salto hacia el Zero Trust inteligente (2025)
    • ENCUENTRO EJECUTIVO: MDR, confianza y colaboración: los nuevos pilares de la defensa digital (2025)
    • ENCUENTRO EJECUTIVO:Blind spots: ¿Dónde empieza y termina hoy la ciberseguridad? (2025)
    • ENCUENTRO EJECUTIVO:“Detección y respuesta sin descanso: descubre el poder del MDR» (2025)
  • Suscrip.

© 2026 JNews - Premium WordPress news & magazine theme by Jegtheme.

Este sitio web almacena cookies técnicas esenciales para el buen funcionamiento de la página. Estas cookies sirven para mejorar nuestro sitio web y poder ofrecer su funcionalidad completa. No utilizamos cookies de seguimiento para publicidad, ni para redes sociales, ya que cuando comparte información con una red social, será al entrar en ésta cuando le pidan el consentimiento a esas cookies. Para conocer más acerca de las cookies que utilizamos, pulse en Política de cookies. Puede visitar nuestra política de privacidad para saber más sobre el tratamiento de sus datos Política de privacidad. Pulse en aceptar, para minimizar