




sábado, octubre 17, 2026
Ciberseguridadtic
  • Inicio
  • Datos
    • Actualidad Datos
    • Entrevistas
    • Vídeos
    • Opinión
  • Endpoint
    • Actualidad Endpoint
    • Entrevistas
    • Vídeos
    • Opinión
  • Identidades
    • Actualidad Identidades
    • Entrevistas
    • Vídeos
    • Opinión
  • Infraestruc.
    • Actualidad Infraestructura
    • Entrevistas
    • Vídeos
    • Opinión
  • Mercado
  • Reportajes

    Crecer con IA cuesta muchísimo dinero

    Virtualización y enterprise browser: cuando competir no impide convivir

    Sality: cómo se acaba con una botnet que llevaba 23 años resistiendo

    El incidente de Hugging Face: cuando los agentes de IA encuentran su propio camino

  • Retos
    • TALLERES DEL CISO
    • ENTORNOS
  • Análisis Tic
    • DEBATES
      • Infraestructuras críticas (2025)
      • Validar para confiar (2025)
      • Seguridad en la Nube (2025)
      • Más allá del perímetro. Nuevos desafíos y soluciones para la seguridad de redes (2025)
      • El futuro es ahora: Innovación, regulación y seguridad en la era digital (2025)
      • Debate endpoints: XDR, IoT (2025)
      • DSPM la nueva frontera de la seguridad de los datos (2025)
      • Tendencias de ciberseguridad (2025)
      • La seguridad empieza por la identidad (2024)
      • Debate MDR (2024)
      • Debate CSPM – CNAPP (2024)
    • ESPECIALES
      • Especial Ciberresilencia (2026)
      • Especial Zero Trust (2026)
      • Especial Tendencias CST (2026)
      • Especial Cifrado cuántico (2025)
      • Revista online mayo 2023
      • Revista online abril 2023
      • Revista online marzo 2023
      • Revista online febrero 2023
  • EVENTOS
    • FORO TAI
      • FORO TAI: Galicia acelera su transformación digital con el reto de extender la innovación a toda su economía
      • FORO TAI Valencia: La Comunidad Valenciana refuerza su papel estratégico en España con la digitalización como gran palanca
      • FORO TAI Galicia: el reto de la “calidade” tecnológica
      • FORO TAI Sevilla: Retos tecnológicos para el futuro de la empresa andaluza
      • BLINDANDO EL FUTURO DIGITAL EN UN MUNDO INTERCONECTADO
      • LA INNOVACIÓN COMO ALIADA DE LA CIBERSEGURIDAD
      • EMPRESA TECNOLÓGICAMENTE MODERNA Y SEGURA
      • INNOVACIÓN DISRUPTIVA
    • OBSERVATORIO
      • Observatorio. Puesto de trabajo 2026
      • Observatorio. Ciberresiliencia: del “evitar incidentes” al “seguir operando bajo ataque”
  • ENCUENTROS
    • ENCUENTRO EJECUTIVO: Nunca hubo tanta información… ni tanta necesidad de decidir qué es prioritario
    • ENCUENTRO EJECUTIVO: Detección y respuesta: cuando el reto ya no es ver el ataque, sino decidir qué hacer con él (2026)
    • ENCUENTRO EJECUTIVO: Más plataforma. Más IA. ¿Quién controla qué? (2026)
    • ENCUENTRO EJECUTIVO: El DLP entra en una nueva etapa: menos control, más contexto (2026)
    • ENCUENTRO EJECUTIVO: Detección y respuesta sin descanso: cuando el reto no es solo ver, sino decidir a tiempo (2026)
    • ENCUENTRO EJECUTIVO:La ciberseguridad ya no falla por falta de alertas sino de contexto (2026)
    • ENCUENTRO EJECUTIVO: Pentesting en transformación: cómo escalar, cerrar vulnerabilidades y convivir con la IA sin frenar al negocio (2025)
    • ENCUENTRO EJECUTIVO: Así se ve el salto hacia el Zero Trust inteligente (2025)
    • ENCUENTRO EJECUTIVO: MDR, confianza y colaboración: los nuevos pilares de la defensa digital (2025)
    • ENCUENTRO EJECUTIVO:Blind spots: ¿Dónde empieza y termina hoy la ciberseguridad? (2025)
    • ENCUENTRO EJECUTIVO:“Detección y respuesta sin descanso: descubre el poder del MDR» (2025)
  • Suscrip.
No Result
Ver todos los resultados
Ciberseguridadtic
No Result
Ver todos los resultados
Inicio Opinión

La etapa menos conocida de la cadena de ataque: ¿Cómo escalan privilegios y se mueven lateralmente los ciberdelincuentes?

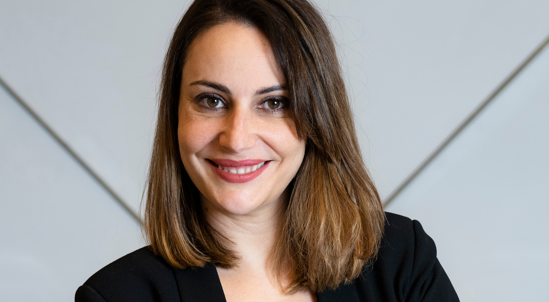
En opinión de Manuela Muñoz, Named Account Manager de Proofpoint, la cadena de ataque es un buen punto de partida para entender cómo los ciberdelincuentes provocan brechas de seguridad que afectan a empresas.

Por: Rosalía Arroyo
julio 30, 2024
47
Visualizaciones
TwitterLinkedin

Para entender cómo los ciberdelincuentes provocan brechas de seguridad que afectan a empresas, la cadena de ataque es un buen punto de partida. Simplificándola en etapas, la recopilación de información, la escalada de privilegios y el movimiento lateral se sitúan en la parte intermedia de un ataque. Unos pasos que a menudo son territorio desconocido excepto para los profesionales de seguridad más especializados, lo que ha contribuido a que no se invierta lo suficiente en los controles necesarios.

Pero el ciberataque tiene que empezar por algún sitio. Principalmente, se consigue a través del phishing con diversas tácticas como el robo de credenciales de inicio de sesión de un usuario, inducir al usuario a instalar software malicioso o conceder al atacante el control de la cuenta, entre ellas. Se dedican muchos esfuerzos en herramientas, buenas prácticas y formación de seguridad para detener el ataque inicial y también al final de la cadena por las consecuencias negativas de casos de datos filtrados y sistemas encriptados.

Ahora bien, en el medio es donde el ciberdelincuente intenta pasar de la cuenta o el sistema comprometido a entornos más críticos donde se almacenan los datos que merece la pena filtrar o rescatar. La parte media de la cadena de ataque se compone de tres etapas:

  1. Recopilación de información, que incluye el escaneado y la enumeración de la red.
  2. Escalada de privilegios, donde los atacantes van tras identidades con los privilegios más altos en el sistema o escalan los privilegios de la cuenta controlada ese momento.
  3. Movimiento lateral, saltando de un host a otro de camino a la “joya de la corona” de los sistemas de TI.

Estas etapas intermedias son silenciosas a diferencia de los ataques iniciales de phishing o los de ransomware, además de que ha habido poca cobertura sobre cómo se producen estos pasos, pero a continuación nos centraremos en una herramienta usada por los ciberdelincuentes en cada una de las etapas para entender mejor su modus operandi.

las etapas intermedias de un ataque son silenciosas

El primer paso supone recopilar información específica y en profundidad sobre la red objetivo visible desde el endpoint comprometido por el atacante. Este trata de llegar desde la máquina o cuenta vulnerada inicialmente, con poco valor inmediato, a un sistema crítico con datos o procesos de negocio que puedan generar beneficio algún día. Una vez aterrizado, el ciberdelincuente necesita echar un vistazo para ver qué hay y adónde quiere ir a continuación.

Nmap o Network Mapper ayuda a hacer precisamente eso. Es una herramienta de pruebas de penetración de código abierto ejecutable en Windows, Linux o Mac que escanea e identifica los puertos abiertos en los sistemas, lo que permite al atacante ver los servicios que se están ejecutando a su alrededor, otros hosts o endpoints en la red y qué sistemas están disponibles para interacciones scriptables, entre otras cosas. Nmap no se considera malware, por lo que no es necesariamente un signo de actividad maliciosa, siendo así difícil de detectar.

En cuanto a la escalada de privilegios, los atacantes recurren a la herramienta Mimikatz que automatiza la recuperación de credenciales de endpoints que ejecutan Windows. Posee una alta eficacia en volcado de credenciales, ejecución de ataques en los que autenticarse o tener acceso a un dominio de Windows sin contraseña y evitando los procesos habituales. Cuando el ciberdelincuente ha escalado sus privilegios, puede obtener mayor control y acceso dentro de la empresa objetivo, plantar malware, lanzar campañas internas de phishing, explotar vulnerabilidades de software, hacer reconocimientos para futuros ataques, escalar aún más sus privilegios para llegar a niveles aún más altos de acceso o derechos administrativos, y moverse lateralmente en la red para llegar a un host aún más interesante. Como sucedía con Nmap, Mimikatz no es un malware intrínseco, de ahí que muchas empresas prohíben e intenten detectar su uso dentro de su red.

Llegar al final de la cadena de ataque mediante un movimiento lateral es relativamente eficaz con troyanos de acceso remoto. La desventaja es que son herramientas obviamente maliciosas y, por tanto, sencillas de localizar y bloquear por los sistemas de seguridad. En cambio, el protocolo Escritorio remoto de Microsoft (RDP), instalado en prácticamente todas las máquinas Windows que podrían ser objetivo del atacante, está pensado para que los administradores de TI lleven a cabo la administración remota de los clientes y servidores Windows. Los atacantes pueden abusar de este protocolo para moverse lateralmente después de haber obtenido acceso inicial. Al estar de forma omnipresente en Windows y parecer una herramienta legítima complica la supervisión de la seguridad.

Algunos sistemas de seguridad graduales pueden afrontar el reto de defender contra la escalada de privilegios y el movimiento lateral. Sin embargo, hasta hace poco no se había diseñado ninguna herramienta específica con estos fines, pero, por fortuna, se cuenta actualmente con sistemas de detección y respuesta a amenazas de identidad con la misión de defender el abstracto centro de la cadena de ataque.

Manuela Muñoz, Named Account Manager de Proofpoint

Tags: Proofpoint

DESTACADO

Destacado

NeuralTrust: de una idea nacida en Mango a competir en el mercado internacional de seguridad de la IA

octubre 15, 2026

Fundada en Barcelona en 2023 NeuralTrust ha conseguido una financiación de 20 millones de dólares en una ronda que, en...

Leer másDetails
Observatorio

Estado de ciberseguridad en España 2026

septiembre 22, 2026

La ciberseguridad se ha convertido en una prioridad para las empresas, pero ¿cuáles son realmente las amenazas que más les...

Leer másDetails
AI assistant with LLM, big data, machine learning, and generative AI powers prompt engineering and supports agentic AI for advanced business applications. Vouch
Sincategoria

¿Cómo afronta su organización los agentes de IA? Participe en el I Observatorio sobre la situación y retos de la IA agéntica

septiembre 9, 2026

nte el avance de la inteligencia artificial en el mundo empresarial y la revolución que está suponiendo la IA agéntica,...

Leer másDetails
Actualidad Infraestructura

Jay Chaudhry (Zscaler): “Ayer el eslabón más débil era el usuario; hoy lo son los agentes de IA”

junio 16, 2026 - Actualizado en junio 25, 2026

Viena. Tras su paso por Estados Unidos hace apenas unos días, Zenith Live ha llegado esta semana a Viena con...

Leer másDetails
Entornos

Camerfirma: “Ya no vale con decir que has notificado por correo; hay que demostrar todo el proceso”

septiembre 9, 2026

Durante años, las empresas recurrieron al burofax o a la carta certificada cuando necesitaban acreditar una comunicación. Hoy esa misma...

Leer másDetails
Entrevistas

Cindy Provin (Utimaco): “La criptoagilidad ya no es una característica deseable, es una necesidad”

octubre 8, 2026 - Actualizado en octubre 16, 2026

La rápida adopción de la inteligencia artificial está obligando a las organizaciones a replantearse también cómo proteger los datos, los...

Leer másDetails
Entornos

De la detección masiva a la prevención inteligente

abril 20, 2026

  Durante años, la ciberseguridad ha estado dominada por una carrera por detectar más amenazas y hacerlo cada vez más...

Leer másDetails
Entrevistas

Andre Troskie, Veeam: “Si no podemos confiar en los datos, tampoco podemos confiar en los resultados de la IA”

octubre 6, 2026 - Actualizado en octubre 15, 2026

La inteligencia artificial está ampliando rápidamente el terreno que deben proteger los responsables de seguridad. A los usuarios, dispositivos y...

Leer másDetails
Contenido Premium

V-Valley y DQS: protección hasta el último rincón con Microsoft

marzo 12, 2026

El complejo panorama de amenazas al que tienen que hacer frente las empresas les ha obligado a replantear su forma...

Leer másDetails
Sincategoria

La inteligencia artificial empodera la oferta de HP en el entorno del puesto de trabajo

septiembre 4, 2024

La inteligencia artificial se ha integrado en la oferta de HP en el entorno, crítico, del puesto de trabajo. Ordenadores,...

Leer másDetails
Sincategoria

HP avanza en su objetivo de conseguir un mundo más justo y sostenible

septiembre 18, 2024

Recientemente HP publicó su Informe de Impacto Sostenible 2023 donde se detallan los avances alcanzados por la compañía en materia...

Leer másDetails

SOBRE NOSOTROS

CiberseguridadTIC es una publicación de T.a.i. Editorial con información y análisis para las empresas y profesionales de seguridad

Contáctanos: correo@taieditorial.es

SÍGUENOS EN:

T.a.i. Editorial S.A. ®, marca registrada 2023 | Aviso Legal | Política de Privacidad | Política de Cookies | Anúnciese aquí

No Result
Ver todos los resultados
  • Inicio
  • Datos
    • Actualidad Datos
    • Entrevistas
    • Vídeos
    • Opinión
  • Endpoint
    • Actualidad Endpoint
    • Entrevistas
    • Vídeos
    • Opinión
  • Identidades
    • Actualidad Identidades
    • Entrevistas
    • Vídeos
    • Opinión
  • Infraestruc.
    • Actualidad Infraestructura
    • Entrevistas
    • Vídeos
    • Opinión
  • Mercado
  • Reportajes
  • Retos
    • TALLERES DEL CISO
    • ENTORNOS
  • Análisis Tic
    • DEBATES
      • Infraestructuras críticas (2025)
      • Validar para confiar (2025)
      • Seguridad en la Nube (2025)
      • Más allá del perímetro. Nuevos desafíos y soluciones para la seguridad de redes (2025)
      • El futuro es ahora: Innovación, regulación y seguridad en la era digital (2025)
      • Debate endpoints: XDR, IoT (2025)
      • DSPM la nueva frontera de la seguridad de los datos (2025)
      • Tendencias de ciberseguridad (2025)
      • La seguridad empieza por la identidad (2024)
      • Debate MDR (2024)
      • Debate CSPM – CNAPP (2024)
    • ESPECIALES
      • Especial Ciberresilencia (2026)
      • Especial Zero Trust (2026)
      • Especial Tendencias CST (2026)
      • Especial Cifrado cuántico (2025)
      • Revista online mayo 2023
      • Revista online abril 2023
      • Revista online marzo 2023
      • Revista online febrero 2023
  • EVENTOS
    • FORO TAI
      • FORO TAI: Galicia acelera su transformación digital con el reto de extender la innovación a toda su economía
      • FORO TAI Valencia: La Comunidad Valenciana refuerza su papel estratégico en España con la digitalización como gran palanca
      • FORO TAI Galicia: el reto de la “calidade” tecnológica
      • FORO TAI Sevilla: Retos tecnológicos para el futuro de la empresa andaluza
      • BLINDANDO EL FUTURO DIGITAL EN UN MUNDO INTERCONECTADO
      • LA INNOVACIÓN COMO ALIADA DE LA CIBERSEGURIDAD
      • EMPRESA TECNOLÓGICAMENTE MODERNA Y SEGURA
      • INNOVACIÓN DISRUPTIVA
    • OBSERVATORIO
      • Observatorio. Puesto de trabajo 2026
      • Observatorio. Ciberresiliencia: del “evitar incidentes” al “seguir operando bajo ataque”
  • ENCUENTROS
    • ENCUENTRO EJECUTIVO: Nunca hubo tanta información… ni tanta necesidad de decidir qué es prioritario
    • ENCUENTRO EJECUTIVO: Detección y respuesta: cuando el reto ya no es ver el ataque, sino decidir qué hacer con él (2026)
    • ENCUENTRO EJECUTIVO: Más plataforma. Más IA. ¿Quién controla qué? (2026)
    • ENCUENTRO EJECUTIVO: El DLP entra en una nueva etapa: menos control, más contexto (2026)
    • ENCUENTRO EJECUTIVO: Detección y respuesta sin descanso: cuando el reto no es solo ver, sino decidir a tiempo (2026)
    • ENCUENTRO EJECUTIVO:La ciberseguridad ya no falla por falta de alertas sino de contexto (2026)
    • ENCUENTRO EJECUTIVO: Pentesting en transformación: cómo escalar, cerrar vulnerabilidades y convivir con la IA sin frenar al negocio (2025)
    • ENCUENTRO EJECUTIVO: Así se ve el salto hacia el Zero Trust inteligente (2025)
    • ENCUENTRO EJECUTIVO: MDR, confianza y colaboración: los nuevos pilares de la defensa digital (2025)
    • ENCUENTRO EJECUTIVO:Blind spots: ¿Dónde empieza y termina hoy la ciberseguridad? (2025)
    • ENCUENTRO EJECUTIVO:“Detección y respuesta sin descanso: descubre el poder del MDR» (2025)
  • Suscrip.

© 2026 JNews - Premium WordPress news & magazine theme by Jegtheme.

Este sitio web almacena cookies técnicas esenciales para el buen funcionamiento de la página. Estas cookies sirven para mejorar nuestro sitio web y poder ofrecer su funcionalidad completa. No utilizamos cookies de seguimiento para publicidad, ni para redes sociales, ya que cuando comparte información con una red social, será al entrar en ésta cuando le pidan el consentimiento a esas cookies. Para conocer más acerca de las cookies que utilizamos, pulse en Política de cookies. Puede visitar nuestra política de privacidad para saber más sobre el tratamiento de sus datos Política de privacidad. Pulse en aceptar, para minimizar










