sábado, septiembre 12, 2026
Ciberseguridadtic
  • Inicio
  • Datos
    • Actualidad Datos
    • Entrevistas
    • Vídeos
    • Opinión
  • Endpoint
    • Actualidad Endpoint
    • Entrevistas
    • Vídeos
    • Opinión
  • Identidades
    • Actualidad Identidades
    • Entrevistas
    • Vídeos
    • Opinión
  • Infraestruc.
    • Actualidad Infraestructura
    • Entrevistas
    • Vídeos
    • Opinión
  • Mercado
  • Reportajes

    Crecer con IA cuesta muchísimo dinero

    Virtualización y enterprise browser: cuando competir no impide convivir

    Sality: cómo se acaba con una botnet que llevaba 23 años resistiendo

    El incidente de Hugging Face: cuando los agentes de IA encuentran su propio camino

  • Retos
    • TALLERES DEL CISO
    • ENTORNOS
  • Análisis Tic
    • DEBATES
      • Infraestructuras críticas (2025)
      • Validar para confiar (2025)
      • Seguridad en la Nube (2025)
      • Más allá del perímetro. Nuevos desafíos y soluciones para la seguridad de redes (2025)
      • El futuro es ahora: Innovación, regulación y seguridad en la era digital (2025)
      • Debate endpoints: XDR, IoT (2025)
      • DSPM la nueva frontera de la seguridad de los datos (2025)
      • Tendencias de ciberseguridad (2025)
      • La seguridad empieza por la identidad (2024)
      • Debate MDR (2024)
      • Debate CSPM – CNAPP (2024)
    • ESPECIALES
      • Especial Ciberresilencia (2026)
      • Especial Zero Trust (2026)
      • Especial Tendencias CST (2026)
      • Especial Cifrado cuántico (2025)
      • Revista online mayo 2023
      • Revista online abril 2023
      • Revista online marzo 2023
      • Revista online febrero 2023
  • EVENTOS
    • FORO TAI
      • FORO TAI: Galicia acelera su transformación digital con el reto de extender la innovación a toda su economía
      • FORO TAI Valencia: La Comunidad Valenciana refuerza su papel estratégico en España con la digitalización como gran palanca
      • FORO TAI Galicia: el reto de la “calidade” tecnológica
      • FORO TAI Sevilla: Retos tecnológicos para el futuro de la empresa andaluza
      • BLINDANDO EL FUTURO DIGITAL EN UN MUNDO INTERCONECTADO
      • LA INNOVACIÓN COMO ALIADA DE LA CIBERSEGURIDAD
      • EMPRESA TECNOLÓGICAMENTE MODERNA Y SEGURA
      • INNOVACIÓN DISRUPTIVA
    • OBSERVATORIO
      • Observatorio. Puesto de trabajo 2026
      • Observatorio. Ciberresiliencia: del “evitar incidentes” al “seguir operando bajo ataque”
  • ENCUENTROS
    • ENCUENTRO EJECUTIVO: Nunca hubo tanta información… ni tanta necesidad de decidir qué es prioritario
    • ENCUENTRO EJECUTIVO: Detección y respuesta: cuando el reto ya no es ver el ataque, sino decidir qué hacer con él (2026)
    • ENCUENTRO EJECUTIVO: Más plataforma. Más IA. ¿Quién controla qué? (2026)
    • ENCUENTRO EJECUTIVO: El DLP entra en una nueva etapa: menos control, más contexto (2026)
    • ENCUENTRO EJECUTIVO: Detección y respuesta sin descanso: cuando el reto no es solo ver, sino decidir a tiempo (2026)
    • ENCUENTRO EJECUTIVO:La ciberseguridad ya no falla por falta de alertas sino de contexto (2026)
    • ENCUENTRO EJECUTIVO: Pentesting en transformación: cómo escalar, cerrar vulnerabilidades y convivir con la IA sin frenar al negocio (2025)
    • ENCUENTRO EJECUTIVO: Así se ve el salto hacia el Zero Trust inteligente (2025)
    • ENCUENTRO EJECUTIVO: MDR, confianza y colaboración: los nuevos pilares de la defensa digital (2025)
    • ENCUENTRO EJECUTIVO:Blind spots: ¿Dónde empieza y termina hoy la ciberseguridad? (2025)
    • ENCUENTRO EJECUTIVO:“Detección y respuesta sin descanso: descubre el poder del MDR» (2025)
  • Suscrip.
No Result
Ver todos los resultados
  • Inicio
  • Datos
    • Actualidad Datos
    • Entrevistas
    • Vídeos
    • Opinión
  • Endpoint
    • Actualidad Endpoint
    • Entrevistas
    • Vídeos
    • Opinión
  • Identidades
    • Actualidad Identidades
    • Entrevistas
    • Vídeos
    • Opinión
  • Infraestruc.
    • Actualidad Infraestructura
    • Entrevistas
    • Vídeos
    • Opinión
  • Mercado
  • Reportajes

    Crecer con IA cuesta muchísimo dinero

    Virtualización y enterprise browser: cuando competir no impide convivir

    Sality: cómo se acaba con una botnet que llevaba 23 años resistiendo

    El incidente de Hugging Face: cuando los agentes de IA encuentran su propio camino

  • Retos
    • TALLERES DEL CISO
    • ENTORNOS
  • Análisis Tic
    • DEBATES
      • Infraestructuras críticas (2025)
      • Validar para confiar (2025)
      • Seguridad en la Nube (2025)
      • Más allá del perímetro. Nuevos desafíos y soluciones para la seguridad de redes (2025)
      • El futuro es ahora: Innovación, regulación y seguridad en la era digital (2025)
      • Debate endpoints: XDR, IoT (2025)
      • DSPM la nueva frontera de la seguridad de los datos (2025)
      • Tendencias de ciberseguridad (2025)
      • La seguridad empieza por la identidad (2024)
      • Debate MDR (2024)
      • Debate CSPM – CNAPP (2024)
    • ESPECIALES
      • Especial Ciberresilencia (2026)
      • Especial Zero Trust (2026)
      • Especial Tendencias CST (2026)
      • Especial Cifrado cuántico (2025)
      • Revista online mayo 2023
      • Revista online abril 2023
      • Revista online marzo 2023
      • Revista online febrero 2023
  • EVENTOS
    • FORO TAI
      • FORO TAI: Galicia acelera su transformación digital con el reto de extender la innovación a toda su economía
      • FORO TAI Valencia: La Comunidad Valenciana refuerza su papel estratégico en España con la digitalización como gran palanca
      • FORO TAI Galicia: el reto de la “calidade” tecnológica
      • FORO TAI Sevilla: Retos tecnológicos para el futuro de la empresa andaluza
      • BLINDANDO EL FUTURO DIGITAL EN UN MUNDO INTERCONECTADO
      • LA INNOVACIÓN COMO ALIADA DE LA CIBERSEGURIDAD
      • EMPRESA TECNOLÓGICAMENTE MODERNA Y SEGURA
      • INNOVACIÓN DISRUPTIVA
    • OBSERVATORIO
      • Observatorio. Puesto de trabajo 2026
      • Observatorio. Ciberresiliencia: del “evitar incidentes” al “seguir operando bajo ataque”
  • ENCUENTROS
    • ENCUENTRO EJECUTIVO: Nunca hubo tanta información… ni tanta necesidad de decidir qué es prioritario
    • ENCUENTRO EJECUTIVO: Detección y respuesta: cuando el reto ya no es ver el ataque, sino decidir qué hacer con él (2026)
    • ENCUENTRO EJECUTIVO: Más plataforma. Más IA. ¿Quién controla qué? (2026)
    • ENCUENTRO EJECUTIVO: El DLP entra en una nueva etapa: menos control, más contexto (2026)
    • ENCUENTRO EJECUTIVO: Detección y respuesta sin descanso: cuando el reto no es solo ver, sino decidir a tiempo (2026)
    • ENCUENTRO EJECUTIVO:La ciberseguridad ya no falla por falta de alertas sino de contexto (2026)
    • ENCUENTRO EJECUTIVO: Pentesting en transformación: cómo escalar, cerrar vulnerabilidades y convivir con la IA sin frenar al negocio (2025)
    • ENCUENTRO EJECUTIVO: Así se ve el salto hacia el Zero Trust inteligente (2025)
    • ENCUENTRO EJECUTIVO: MDR, confianza y colaboración: los nuevos pilares de la defensa digital (2025)
    • ENCUENTRO EJECUTIVO:Blind spots: ¿Dónde empieza y termina hoy la ciberseguridad? (2025)
    • ENCUENTRO EJECUTIVO:“Detección y respuesta sin descanso: descubre el poder del MDR» (2025)
  • Suscrip.
No Result
Ver todos los resultados
Ciberseguridadtic
No Result
Ver todos los resultados
Inicio Entrevistas

“Los ciberdelincuentes están utilizando idiomas de programación que no dependen de un sistema operativo individual”

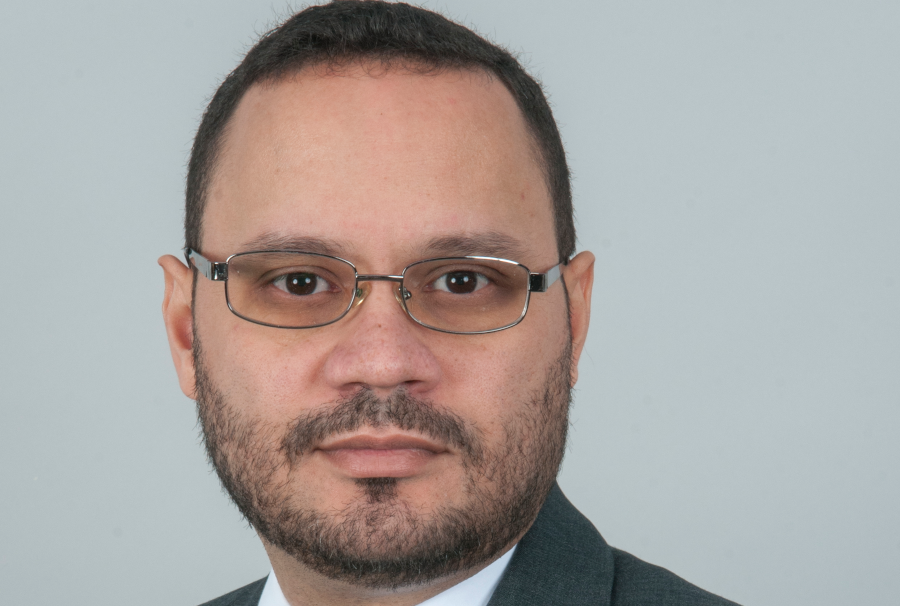
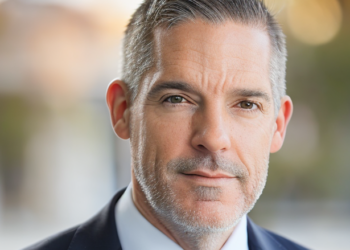
Los mitos del ransomware, nuevas formas de ataque, cómo contrarrestar el impacto de la IA generativa o si el EDR está llegando a los móviles son algunos de los temas que tratamos con Richard de la Torre, Technical Marketing Manager de Bitdefender.

Rosalía ArroyoPor: Rosalía Arroyo
julio 7, 2023 - Actualizado en julio 19, 2023
462
Visualizaciones
TwitterLinkedin

El ransomware se ha convertido en un auténtico dolor de cabeza para los responsables de TI y ciberseguridad de las empresas. Los retos que genera su detección son muchos, pero hay una serie de mitos que se deben tener en cuenta a la hora de hacer frente a esta lacra. Unos mitos que Richard de la Torre, Technical Marketing Manager de Bitdefender, enumeró en una ponencia durante el evento Infosecurity de Londres celebrado hace unas semanas. Aprovechamos un hueco en su agenda para hablar con él de esos mitos, de nuevas amenazas y de nuevos lanzamientos.

Identificaba Richard de la Torre una serie de mitos, el primero de los cuales es que “el problema de rasomware es solo del cifrado o destrucción de la información”, lo que lleva a muchas empresas a creer que todo lo que necesitan para hacer frente al ransomware es un antivirus y un backup, “porque no entienden cómo están operando los ciberdelincuentes”, asegura el directivo. Explica que lo que se ha visto en los últimos años es que el cifrado se ha convertido en una distracción mientras la información es robada.

“Más importante que la información es el impacto en la reputación de las empresas”, comenta Richard de la Torre, identificando un segundo mito que tiene mucho que ver con las normativas y el cumplimiento, pero también con la percepción de los clientes hacia la empresa en la que han confiado. Recuerda además que el llamado ransomware de doble extorsión no sólo amenaza con cifrar la información, sino con hacerla pública.

“Más importante que la información es el impacto en la reputación de las empresas”

Otro mito en torno al ransomware dice que sólo afecta a las grandes organizaciones, “pero no es esto lo que estamos viendo”, asegura Richard de la Torre. Lo que Bitdefender está viendo es que las compañías de tamaño medio y pequeño, y que tienen algún tipo de relación con estas corporaciones grandes, también son las víctimas de estos ataques porque pueden convertirse en la puerta desde donde acceder a peces más grandes. “Solo porque uno es una compañía pequeña no debe pensar que nadie se va a interesar en atacarla”, reflexiona el directivo.

Seguimos avanzando con los mitos. Hay otro que dice que no hay una forma eficaz de combatir el ransomware, “pero lo que hemos visto es que, a pesar de ser muy difícil, porque todos los días se están inventando nuevas formas de comprometer la seguridad de las organizaciones, se puede combatir el ransomware destruyendo la relación entre las organizaciones cibercriminales y los ciberdelincuentes que usan para lanzar el ataque”. Explica que hay organizaciones que se dedican a diseñar el código y después contratan afiliados para que lancen el ataque y detonen el malware, pero ¿qué pasa cuando compañías como Bitdefender distribuye las claves de cifrado de ese ransomware de manera gratuita? En opinión de Richard de la Torre, este tipo de acciones rompen las relaciones entre los afiliados y las organizaciones atacantes.

Sobre la evolución del ransomware en cuanto a que se utilicen tecnologías de cifrado cada vez más avanzadas dice Richard de la Torre que la mayoría de los ransomware no utilizan nada nuevo y que todavía no se ha visto nada relacionado con la computación cuántica, “aunque siempre tenemos un ojo puesto en el futuro y planes para poder contrarrestar este tipo de ataques”.

Malware RDP e IA generativa

También hablamos con el responsable de Technical Marketing Manager de Bitdefender de RDPStealer. Empecemos contando que la mayor dependencia de las comunicaciones digitales y las crecientes prácticas de trabajo remoto emprendidas por las empresas están impulsando el RDP, la tecnología más popular para conectarse a sistemas remotos, como vector de amenazas principal. En junio de 2023, Bitdefender publicó un artículo de investigación sobre operaciones de espionaje en el Este de Asia a raíz de la cual descubrió RDStealer.

¿Qué importancia tiene que hayáis descubierto este malware? Responde Richard de la Torre asegurando que “tiene unas características que no habíamos visto antes”. Explica que se han visto otros tipos de ataque que utilizan el Protocolo de Escritorio Romoto (RDP) para entrar en los sistemas, pero que RDStealer trabaja a la inversa. Es decir, el atacante ya ha comprometido una máquina dentro de la organización que es responsable de la conexiones RDP y lo que hace es infectar al cliente que está en el otro lado, nos cuenta el directivo; una vez infectado, instalan tecnologías que les permiten robar información.

A pesar de ser algo novedoso asegura el directivo de Bitdefender que las tecnologías para detener este tipo de ataque existen, pero “hay que convencer a las empresas de que tienen que invertir en ellas”. Asegura que la ciberseguridad es un gasto necesario, que los ataques se están volviendo más sofisticados y que el riesgo no está solo en perder información, sino el impacto que un ciberataque tiene en toda la organización.

Otra novedad es que los ciberdelincuentes están utilizando “idiomas de programación que no dependen de un sistema operativo individual”, nos cuenta Richard de la Torre, añadiendo que están utilizando Go y Python para infectar máquinas con diferentes sistemas operativos de la misma manera.

Sobre el uso de inteligencia artificial generativa como ChatGPT para lanzar ataques habla el Technical Marketing Manager de Bitdefender de dos amenazas. La primera es su capacidad para generar mensajes de Phishing mucho más creíbles y en multitud de idiomas. La segunda es ayudar a ciberdelincuentes novatos. En cuanto a qué podemos hacer para contrarrestar la situación el mensaje es claro: “tenemos acceso a esas mismas herramientas”. Usémoslas.

GravityZone Security for Mobile

Los casi siete mil millones de dispositivos móviles que hay en uso en todo el mundo son millones de objetivos para los ciberdelincuentes. Numerosos estudios aseguran que algunos de los ataques recientes más grandes incluyeron al menos un paso que involucró dispositivos móviles. Se une el hecho de que los empleados cada vez trabajan más de forma remota y haciendo uso de sus dispositivos personales, lo que ha abierto una superficie de ataque a menudo vulnerable

Al amparo de esta situación Bitdefender anunciaba a primeros de junio el lanzamiento de GravityZone Security for Mobile, una solución que busca ayudar a las empresas a obtener visibilidad de su huella móvil para prevenir, proteger, detectar y responder a los ciberataques dirigidos a dispositivos, aplicaciones y sistemas operativos móviles.

A diferencia de Bitdefender Mobile Security for Android, diseñado para uso personal, GravityZone Security for Mobile tiene más funcionalidades, como controlar quién se conecta a la red de la organización o la detección de anomalías, que permite detectar aplicaciones comprometidas con malware. “La detección de anomalías empieza por aprender la operación normal de una aplicación para, cuando esa operación cambia, poder detectar que hay algo malo está pasando”, explica Richard de la Torre.

Planteado si las funciones de GravityZone Security for Mobile permitirían decir “EDR llega a los móviles”, dice Richard de la Torre que “todavía no. En este momento no tiene la integración con nuestras soluciones de EDR ni XDR, pero es algo que se añadirá después para poder dar la imagen completa del ataque de una forma eficaz”.
Tags: BitdefenderRansomwareSeguridad Móvil

DESTACADO

Entrevistas

Torq: “Automatizar ya no es suficiente: los agentes de IA tienen que ser capaces de actuar”

septiembre 3, 2026 - Actualizado en septiembre 11, 2026

Los centros de operaciones de seguridad llevan años intentando hacer frente a un volumen creciente de alertas con herramientas de...

Leer másDetails
AI assistant with LLM, big data, machine learning, and generative AI powers prompt engineering and supports agentic AI for advanced business applications. Vouch
Sincategoria

¿Cómo afronta su organización los agentes de IA? Participe en el I Observatorio sobre la situación y retos de la IA agéntica

septiembre 9, 2026

nte el avance de la inteligencia artificial en el mundo empresarial y la revolución que está suponiendo la IA agéntica,...

Leer másDetails
Actualidad Infraestructura

Jay Chaudhry (Zscaler): “Ayer el eslabón más débil era el usuario; hoy lo son los agentes de IA”

junio 16, 2026 - Actualizado en junio 25, 2026

Viena. Tras su paso por Estados Unidos hace apenas unos días, Zenith Live ha llegado esta semana a Viena con...

Leer másDetails
Contenido Premium

V-Valley y DQS: protección hasta el último rincón con Microsoft

marzo 12, 2026

El complejo panorama de amenazas al que tienen que hacer frente las empresas les ha obligado a replantear su forma...

Leer másDetails
Entornos

Camerfirma: “Ya no vale con decir que has notificado por correo; hay que demostrar todo el proceso”

septiembre 9, 2026

Durante años, las empresas recurrieron al burofax o a la carta certificada cuando necesitaban acreditar una comunicación. Hoy esa misma...

Leer másDetails
Entrevistas

Praniti Lakhwara, Zscaler: “La verdadera pregunta no es si la IA puede hacerlo, sino cuánta autonomía estamos dispuestos a darle”

septiembre 1, 2026 - Actualizado en septiembre 11, 2026

Convertirse en CIO no era algo que Praniti Lakhwara hubiera planeado. De hecho, se define como una “CIO accidental”. Sin...

Leer másDetails
Entornos

De la detección masiva a la prevención inteligente

abril 20, 2026

  Durante años, la ciberseguridad ha estado dominada por una carrera por detectar más amenazas y hacerlo cada vez más...

Leer másDetails
Destacado

Crowdstrike: “Las palabras se han convertido en el nuevo malware”

julio 27, 2026

La llegada de los agentes de IA está transformando también las técnicas de los atacantes. La lógica de los ataques...

Leer másDetails
Diagonal Infomática - Ciberseguridad TIC - puesto de trabajo - Ciberseguridad - Tai Editorial España
Reportajes

“Nuestra estrategia pasa por crecer junto a HP como socio tecnológico”

febrero 2, 2026 - Actualizado en febrero 26, 2026

Diagonal Informática lleva desde 1985 acercando la última tecnología a las empresas de una forma práctica y accesible. Ahora, gracias...

Leer másDetails
Sincategoria

La inteligencia artificial empodera la oferta de HP en el entorno del puesto de trabajo

septiembre 4, 2024

La inteligencia artificial se ha integrado en la oferta de HP en el entorno, crítico, del puesto de trabajo. Ordenadores,...

Leer másDetails
Sincategoria

HP avanza en su objetivo de conseguir un mundo más justo y sostenible

septiembre 18, 2024

Recientemente HP publicó su Informe de Impacto Sostenible 2023 donde se detallan los avances alcanzados por la compañía en materia...

Leer másDetails

SOBRE NOSOTROS

CiberseguridadTIC es una publicación de T.a.i. Editorial con información y análisis para las empresas y profesionales de seguridad

Contáctanos: correo@taieditorial.es

SÍGUENOS EN:

T.a.i. Editorial S.A. ®, marca registrada 2023 | Aviso Legal | Política de Privacidad | Política de Cookies | Anúnciese aquí

No Result
Ver todos los resultados
  • Inicio
  • Datos
    • Actualidad Datos
    • Entrevistas
    • Vídeos
    • Opinión
  • Endpoint
    • Actualidad Endpoint
    • Entrevistas
    • Vídeos
    • Opinión
  • Identidades
    • Actualidad Identidades
    • Entrevistas
    • Vídeos
    • Opinión
  • Infraestruc.
    • Actualidad Infraestructura
    • Entrevistas
    • Vídeos
    • Opinión
  • Mercado
  • Reportajes
  • Retos
    • TALLERES DEL CISO
    • ENTORNOS
  • Análisis Tic
    • DEBATES
      • Infraestructuras críticas (2025)
      • Validar para confiar (2025)
      • Seguridad en la Nube (2025)
      • Más allá del perímetro. Nuevos desafíos y soluciones para la seguridad de redes (2025)
      • El futuro es ahora: Innovación, regulación y seguridad en la era digital (2025)
      • Debate endpoints: XDR, IoT (2025)
      • DSPM la nueva frontera de la seguridad de los datos (2025)
      • Tendencias de ciberseguridad (2025)
      • La seguridad empieza por la identidad (2024)
      • Debate MDR (2024)
      • Debate CSPM – CNAPP (2024)
    • ESPECIALES
      • Especial Ciberresilencia (2026)
      • Especial Zero Trust (2026)
      • Especial Tendencias CST (2026)
      • Especial Cifrado cuántico (2025)
      • Revista online mayo 2023
      • Revista online abril 2023
      • Revista online marzo 2023
      • Revista online febrero 2023
  • EVENTOS
    • FORO TAI
      • FORO TAI: Galicia acelera su transformación digital con el reto de extender la innovación a toda su economía
      • FORO TAI Valencia: La Comunidad Valenciana refuerza su papel estratégico en España con la digitalización como gran palanca
      • FORO TAI Galicia: el reto de la “calidade” tecnológica
      • FORO TAI Sevilla: Retos tecnológicos para el futuro de la empresa andaluza
      • BLINDANDO EL FUTURO DIGITAL EN UN MUNDO INTERCONECTADO
      • LA INNOVACIÓN COMO ALIADA DE LA CIBERSEGURIDAD
      • EMPRESA TECNOLÓGICAMENTE MODERNA Y SEGURA
      • INNOVACIÓN DISRUPTIVA
    • OBSERVATORIO
      • Observatorio. Puesto de trabajo 2026
      • Observatorio. Ciberresiliencia: del “evitar incidentes” al “seguir operando bajo ataque”
  • ENCUENTROS
    • ENCUENTRO EJECUTIVO: Nunca hubo tanta información… ni tanta necesidad de decidir qué es prioritario
    • ENCUENTRO EJECUTIVO: Detección y respuesta: cuando el reto ya no es ver el ataque, sino decidir qué hacer con él (2026)
    • ENCUENTRO EJECUTIVO: Más plataforma. Más IA. ¿Quién controla qué? (2026)
    • ENCUENTRO EJECUTIVO: El DLP entra en una nueva etapa: menos control, más contexto (2026)
    • ENCUENTRO EJECUTIVO: Detección y respuesta sin descanso: cuando el reto no es solo ver, sino decidir a tiempo (2026)
    • ENCUENTRO EJECUTIVO:La ciberseguridad ya no falla por falta de alertas sino de contexto (2026)
    • ENCUENTRO EJECUTIVO: Pentesting en transformación: cómo escalar, cerrar vulnerabilidades y convivir con la IA sin frenar al negocio (2025)
    • ENCUENTRO EJECUTIVO: Así se ve el salto hacia el Zero Trust inteligente (2025)
    • ENCUENTRO EJECUTIVO: MDR, confianza y colaboración: los nuevos pilares de la defensa digital (2025)
    • ENCUENTRO EJECUTIVO:Blind spots: ¿Dónde empieza y termina hoy la ciberseguridad? (2025)
    • ENCUENTRO EJECUTIVO:“Detección y respuesta sin descanso: descubre el poder del MDR» (2025)
  • Suscrip.

© 2026 JNews - Premium WordPress news & magazine theme by Jegtheme.

Este sitio web almacena cookies técnicas esenciales para el buen funcionamiento de la página. Estas cookies sirven para mejorar nuestro sitio web y poder ofrecer su funcionalidad completa. No utilizamos cookies de seguimiento para publicidad, ni para redes sociales, ya que cuando comparte información con una red social, será al entrar en ésta cuando le pidan el consentimiento a esas cookies. Para conocer más acerca de las cookies que utilizamos, pulse en Política de cookies. Puede visitar nuestra política de privacidad para saber más sobre el tratamiento de sus datos Política de privacidad. Pulse en aceptar, para minimizar