sábado, septiembre 12, 2026
Ciberseguridadtic
  • Inicio
  • Datos
    • Actualidad Datos
    • Entrevistas
    • Vídeos
    • Opinión
  • Endpoint
    • Actualidad Endpoint
    • Entrevistas
    • Vídeos
    • Opinión
  • Identidades
    • Actualidad Identidades
    • Entrevistas
    • Vídeos
    • Opinión
  • Infraestruc.
    • Actualidad Infraestructura
    • Entrevistas
    • Vídeos
    • Opinión
  • Mercado
  • Reportajes

    Crecer con IA cuesta muchísimo dinero

    Virtualización y enterprise browser: cuando competir no impide convivir

    Sality: cómo se acaba con una botnet que llevaba 23 años resistiendo

    El incidente de Hugging Face: cuando los agentes de IA encuentran su propio camino

  • Retos
    • TALLERES DEL CISO
    • ENTORNOS
  • Análisis Tic
    • DEBATES
      • Infraestructuras críticas (2025)
      • Validar para confiar (2025)
      • Seguridad en la Nube (2025)
      • Más allá del perímetro. Nuevos desafíos y soluciones para la seguridad de redes (2025)
      • El futuro es ahora: Innovación, regulación y seguridad en la era digital (2025)
      • Debate endpoints: XDR, IoT (2025)
      • DSPM la nueva frontera de la seguridad de los datos (2025)
      • Tendencias de ciberseguridad (2025)
      • La seguridad empieza por la identidad (2024)
      • Debate MDR (2024)
      • Debate CSPM – CNAPP (2024)
    • ESPECIALES
      • Especial Ciberresilencia (2026)
      • Especial Zero Trust (2026)
      • Especial Tendencias CST (2026)
      • Especial Cifrado cuántico (2025)
      • Revista online mayo 2023
      • Revista online abril 2023
      • Revista online marzo 2023
      • Revista online febrero 2023
  • EVENTOS
    • FORO TAI
      • FORO TAI: Galicia acelera su transformación digital con el reto de extender la innovación a toda su economía
      • FORO TAI Valencia: La Comunidad Valenciana refuerza su papel estratégico en España con la digitalización como gran palanca
      • FORO TAI Galicia: el reto de la “calidade” tecnológica
      • FORO TAI Sevilla: Retos tecnológicos para el futuro de la empresa andaluza
      • BLINDANDO EL FUTURO DIGITAL EN UN MUNDO INTERCONECTADO
      • LA INNOVACIÓN COMO ALIADA DE LA CIBERSEGURIDAD
      • EMPRESA TECNOLÓGICAMENTE MODERNA Y SEGURA
      • INNOVACIÓN DISRUPTIVA
    • OBSERVATORIO
      • Observatorio. Puesto de trabajo 2026
      • Observatorio. Ciberresiliencia: del “evitar incidentes” al “seguir operando bajo ataque”
  • ENCUENTROS
    • ENCUENTRO EJECUTIVO: Nunca hubo tanta información… ni tanta necesidad de decidir qué es prioritario
    • ENCUENTRO EJECUTIVO: Detección y respuesta: cuando el reto ya no es ver el ataque, sino decidir qué hacer con él (2026)
    • ENCUENTRO EJECUTIVO: Más plataforma. Más IA. ¿Quién controla qué? (2026)
    • ENCUENTRO EJECUTIVO: El DLP entra en una nueva etapa: menos control, más contexto (2026)
    • ENCUENTRO EJECUTIVO: Detección y respuesta sin descanso: cuando el reto no es solo ver, sino decidir a tiempo (2026)
    • ENCUENTRO EJECUTIVO:La ciberseguridad ya no falla por falta de alertas sino de contexto (2026)
    • ENCUENTRO EJECUTIVO: Pentesting en transformación: cómo escalar, cerrar vulnerabilidades y convivir con la IA sin frenar al negocio (2025)
    • ENCUENTRO EJECUTIVO: Así se ve el salto hacia el Zero Trust inteligente (2025)
    • ENCUENTRO EJECUTIVO: MDR, confianza y colaboración: los nuevos pilares de la defensa digital (2025)
    • ENCUENTRO EJECUTIVO:Blind spots: ¿Dónde empieza y termina hoy la ciberseguridad? (2025)
    • ENCUENTRO EJECUTIVO:“Detección y respuesta sin descanso: descubre el poder del MDR» (2025)
  • Suscrip.
No Result
Ver todos los resultados
  • Inicio
  • Datos
    • Actualidad Datos
    • Entrevistas
    • Vídeos
    • Opinión
  • Endpoint
    • Actualidad Endpoint
    • Entrevistas
    • Vídeos
    • Opinión
  • Identidades
    • Actualidad Identidades
    • Entrevistas
    • Vídeos
    • Opinión
  • Infraestruc.
    • Actualidad Infraestructura
    • Entrevistas
    • Vídeos
    • Opinión
  • Mercado
  • Reportajes

    Crecer con IA cuesta muchísimo dinero

    Virtualización y enterprise browser: cuando competir no impide convivir

    Sality: cómo se acaba con una botnet que llevaba 23 años resistiendo

    El incidente de Hugging Face: cuando los agentes de IA encuentran su propio camino

  • Retos
    • TALLERES DEL CISO
    • ENTORNOS
  • Análisis Tic
    • DEBATES
      • Infraestructuras críticas (2025)
      • Validar para confiar (2025)
      • Seguridad en la Nube (2025)
      • Más allá del perímetro. Nuevos desafíos y soluciones para la seguridad de redes (2025)
      • El futuro es ahora: Innovación, regulación y seguridad en la era digital (2025)
      • Debate endpoints: XDR, IoT (2025)
      • DSPM la nueva frontera de la seguridad de los datos (2025)
      • Tendencias de ciberseguridad (2025)
      • La seguridad empieza por la identidad (2024)
      • Debate MDR (2024)
      • Debate CSPM – CNAPP (2024)
    • ESPECIALES
      • Especial Ciberresilencia (2026)
      • Especial Zero Trust (2026)
      • Especial Tendencias CST (2026)
      • Especial Cifrado cuántico (2025)
      • Revista online mayo 2023
      • Revista online abril 2023
      • Revista online marzo 2023
      • Revista online febrero 2023
  • EVENTOS
    • FORO TAI
      • FORO TAI: Galicia acelera su transformación digital con el reto de extender la innovación a toda su economía
      • FORO TAI Valencia: La Comunidad Valenciana refuerza su papel estratégico en España con la digitalización como gran palanca
      • FORO TAI Galicia: el reto de la “calidade” tecnológica
      • FORO TAI Sevilla: Retos tecnológicos para el futuro de la empresa andaluza
      • BLINDANDO EL FUTURO DIGITAL EN UN MUNDO INTERCONECTADO
      • LA INNOVACIÓN COMO ALIADA DE LA CIBERSEGURIDAD
      • EMPRESA TECNOLÓGICAMENTE MODERNA Y SEGURA
      • INNOVACIÓN DISRUPTIVA
    • OBSERVATORIO
      • Observatorio. Puesto de trabajo 2026
      • Observatorio. Ciberresiliencia: del “evitar incidentes” al “seguir operando bajo ataque”
  • ENCUENTROS
    • ENCUENTRO EJECUTIVO: Nunca hubo tanta información… ni tanta necesidad de decidir qué es prioritario
    • ENCUENTRO EJECUTIVO: Detección y respuesta: cuando el reto ya no es ver el ataque, sino decidir qué hacer con él (2026)
    • ENCUENTRO EJECUTIVO: Más plataforma. Más IA. ¿Quién controla qué? (2026)
    • ENCUENTRO EJECUTIVO: El DLP entra en una nueva etapa: menos control, más contexto (2026)
    • ENCUENTRO EJECUTIVO: Detección y respuesta sin descanso: cuando el reto no es solo ver, sino decidir a tiempo (2026)
    • ENCUENTRO EJECUTIVO:La ciberseguridad ya no falla por falta de alertas sino de contexto (2026)
    • ENCUENTRO EJECUTIVO: Pentesting en transformación: cómo escalar, cerrar vulnerabilidades y convivir con la IA sin frenar al negocio (2025)
    • ENCUENTRO EJECUTIVO: Así se ve el salto hacia el Zero Trust inteligente (2025)
    • ENCUENTRO EJECUTIVO: MDR, confianza y colaboración: los nuevos pilares de la defensa digital (2025)
    • ENCUENTRO EJECUTIVO:Blind spots: ¿Dónde empieza y termina hoy la ciberseguridad? (2025)
    • ENCUENTRO EJECUTIVO:“Detección y respuesta sin descanso: descubre el poder del MDR» (2025)
  • Suscrip.
No Result
Ver todos los resultados
Ciberseguridadtic
No Result
Ver todos los resultados
Inicio Opinión

Tres cambios para alejar a tu organización de la mentalidad de «prevención ante todo» y acercarla a la ciberresiliencia

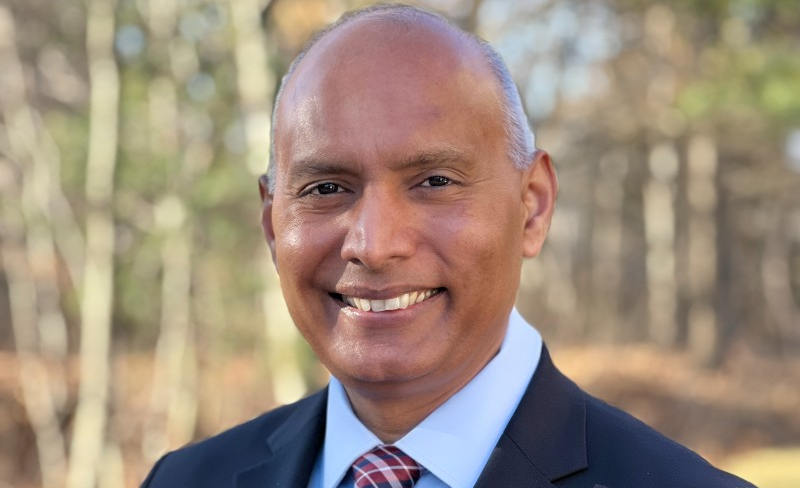
Según Govind Rangasamy, director de soluciones de recuperación de Commvault, la IA generativa —y, especialmente, la IA agéntica— está cambiando las reglas del juego en ciberseguridad: acelera y escala los ataques hasta el punto de dejar obsoleta una estrategia basada solo en la prevención. Frente a este nuevo escenario, defiende un cambio de mentalidad hacia la resiliencia real, apoyada en la reconstrucción integral de entornos, pruebas continuas y la recuperación como código.

Rosalía ArroyoPor: Rosalía Arroyo
febrero 16, 2026 - Actualizado en febrero 19, 2026
61
Visualizaciones
TwitterLinkedin

La IA generativa se ha convertido rápidamente en un multiplicador de fuerzas para los ciberdelincuentes y los hackers. Esta potente tecnología puede automatizar el desarrollo de malware destructivo, crear deepfakes realistas y diseñar campañas de ingeniería social convincentes. Como resultado, las barreras de entrada para los actores menos cualificados son mucho menores, mientras que los adversarios sofisticados pueden operar a mayor velocidad y escala. Los investigadores de Unit 42 han demostrado que los ataques asistidos por IA pueden pasar de comprometer un sistema a exfiltrar datos en solo 25 minutos, en comparación con los dos días que tardan los atacantes humanos.

Desgraciadamente, la situación empeorará debido a la aparición de la IA agéntica. Mientras que el ransomware tradicional y otros ataques requieren scripts preprogramados, los agentes de IA pueden adaptar sus enfoques y estrategias en tiempo real. Pueden aprender de las respuestas defensivas y evolucionar los ataques más rápido de lo que los humanos pueden contraatacar. Esto se debe a que los agentes de IA tienen la capacidad de razonar, planificar y actuar de forma autónoma.

Pero muchas organizaciones no están preparadas para la amenaza de la IA agéntica. Han basado sus estrategias de ciberseguridad en la peligrosa premisa de que todos los ataques pueden prevenirse.

Entonces, ¿qué hay que hacer? Las empresas deben realizar un cambio fundamental en su estrategia. Se trata de pasar de una mentalidad basada únicamente en la prevención a un modelo basado en la verdadera resiliencia.

De la copia de seguridad a la reconstrucción completa del entorno de la aplicación

Durante décadas, la base de la recuperación cibernética ha sido bastante sencilla: copia de seguridad y restauración. Pero el ransomware moderno hace que este enfoque sea prácticamente inútil.

Los atacantes no solo cifran los sistemas, sino que también corrompen las capacidades de recuperación. Esto implica desactivar o eliminar snapshots, manipular las políticas de retención de copias de seguridad y comprometer las capas de orquestación. Ni siquiera el llamado «almacenamiento inmutable» es inmune. Los atacantes pueden secuestrar el plano de gestión de copias de seguridad y las políticas antes de que se activen los snapshots. O pueden explotarse fallos de configuración.

En este nuevo mundo, la resiliencia exige la capacidad de reconstruir todo un entorno, como rebobinar datos, aplicaciones, redes, marcos de identidad y sus dependencias en la nube. Estos artefactos se escanean continuamente y luego se colocan como copias de confianza para recuperaciones limpias en un momento determinado. De este modo, las empresas pueden recrear sus ecosistemas de TI tal y como eran antes del compromiso.

Sin esta capacidad, un compromiso del sistema puede paralizar las operaciones. Incluso un solo día de inactividad puede suponer pérdidas millonarias, multas reglamentarias y daños a la reputación.

De simulacros de recuperación ante desastres poco frecuentes a pruebas de recuperación periódicas

Para las empresas, los simulacros de recuperación ante desastres son poco frecuentes. Quizás haya un ejercicio teórico anual, principalmente con fines de cumplimiento normativo.

Pero la ciberresiliencia requiere que la recuperación forme parte de la memoria muscular de una organización. Esto significa realizar pruebas de reconstrucción automatizadas frecuentes en entornos aislados, por ejemplo, mensualmente o incluso semanalmente.

Las plataformas en la nube hacen que esto sea práctico y rentable. Puedes crear fácilmente entornos de pruebas para las pruebas de reconstrucción y luego desmontarlos cuando hayan finalizado, sin tener que reservar capacidad de computación y almacenamiento con antelación.

Además, mediante el uso de pruebas de caos en el simulacro de reconstrucción en un entorno aislado clonado, las empresas pueden validar el rendimiento de los sistemas bajo tensiones del mundo real. Esto puede incluir la simulación de fallos de red, interrupciones de autenticación o dependencias corruptas.

Otra estrategia útil es adoptar el marco de viabilidad mínima. En este caso, la atención se centra en restaurar los servicios críticos, como los sistemas de identidad, la gestión de pedidos o las plataformas de atención al paciente. Al clasificar las aplicaciones en categorías críticas para la misión, críticas para el negocio y no críticas, las pruebas de reconstrucción se vuelven prácticas y se alinean estratégicamente con la continuidad del negocio.

De los manuales aislados a la recuperación multifuncional como código (RaC)

Para muchas organizaciones, la planificación de la recuperación está aislada. Los equipos de seguridad, operaciones de TI, aplicaciones y continuidad del negocio mantienen sus propios manuales de procedimientos. Estos se encuentran dispersos en documentos de Word, sistemas de tickets y presentaciones de PowerPoint.

El hecho es que rara vez se prueban de forma holística. Esto significa que las dependencias de las aplicaciones, las configuraciones de la nube y los sistemas de identidad a menudo no están documentados, es decir, hasta que es demasiado tarde.

Una forma eficaz de gestionar esto es con la recuperación como código (RaC), que convierte los manuales fragmentados y estáticos en procesos generados automáticamente y controlados por versiones. RaC estructura los procesos de recuperación como código ejecutable que se puede probar y desarrollar con el tiempo. Esto unifica a los equipos de seguridad, nube y aplicaciones en torno a una única fuente de información veraz. También permite una mejora continua. Cada simulacro de reconstrucción actualiza la automatización, lo que la hace más fiable para la siguiente.

Al adoptar RaC, las empresas ganan tanto en velocidad como en confianza. Los fallos que antes provocaban días de inactividad pueden solucionarse en cuestión de horas, ya que los equipos no tienen que apresurarse a interpretar documentos bajo presión. Y como RaC se ejecuta como código, se adapta de forma coherente a todos los entornos y se ajusta a las prácticas modernas de DevOps. En última instancia, RaC transforma la recuperación de un ejercicio teórico a una capacidad real, que garantiza que la organización pueda resistir y recuperarse incluso de los ataques más avanzados impulsados por la inteligencia artificial.

Conclusión

El auge de la IA agéntica significa que los ciberataques solo crecerán más rápido, serán más inteligentes y más implacables. Las organizaciones que se aferran a estrategias basadas únicamente en la prevención seguirán estando a una brecha de distancia del desastre. Al adoptar los tres cambios (reconstrucción completa del entorno, pruebas de recuperación automatizadas periódicas y RaC), las empresas pueden sustituir la frágil esperanza por una resiliencia activa probada. No se trata solo de sobrevivir a un incidente, sino de garantizar la continuidad del negocio, proteger la confianza y convertir la recuperación en una verdadera ventaja competitiva.


Por Govind Rangasamy, director de soluciones de recuperación de Commvault
Tags: Commvault

DESTACADO

Entrevistas

Torq: “Automatizar ya no es suficiente: los agentes de IA tienen que ser capaces de actuar”

septiembre 3, 2026 - Actualizado en septiembre 11, 2026

Los centros de operaciones de seguridad llevan años intentando hacer frente a un volumen creciente de alertas con herramientas de...

Leer másDetails
AI assistant with LLM, big data, machine learning, and generative AI powers prompt engineering and supports agentic AI for advanced business applications. Vouch
Sincategoria

¿Cómo afronta su organización los agentes de IA? Participe en el I Observatorio sobre la situación y retos de la IA agéntica

septiembre 9, 2026

nte el avance de la inteligencia artificial en el mundo empresarial y la revolución que está suponiendo la IA agéntica,...

Leer másDetails
Actualidad Infraestructura

Jay Chaudhry (Zscaler): “Ayer el eslabón más débil era el usuario; hoy lo son los agentes de IA”

junio 16, 2026 - Actualizado en junio 25, 2026

Viena. Tras su paso por Estados Unidos hace apenas unos días, Zenith Live ha llegado esta semana a Viena con...

Leer másDetails
Contenido Premium

V-Valley y DQS: protección hasta el último rincón con Microsoft

marzo 12, 2026

El complejo panorama de amenazas al que tienen que hacer frente las empresas les ha obligado a replantear su forma...

Leer másDetails
Entornos

Camerfirma: “Ya no vale con decir que has notificado por correo; hay que demostrar todo el proceso”

septiembre 9, 2026

Durante años, las empresas recurrieron al burofax o a la carta certificada cuando necesitaban acreditar una comunicación. Hoy esa misma...

Leer másDetails
Entrevistas

Praniti Lakhwara, Zscaler: “La verdadera pregunta no es si la IA puede hacerlo, sino cuánta autonomía estamos dispuestos a darle”

septiembre 1, 2026 - Actualizado en septiembre 11, 2026

Convertirse en CIO no era algo que Praniti Lakhwara hubiera planeado. De hecho, se define como una “CIO accidental”. Sin...

Leer másDetails
Entornos

De la detección masiva a la prevención inteligente

abril 20, 2026

  Durante años, la ciberseguridad ha estado dominada por una carrera por detectar más amenazas y hacerlo cada vez más...

Leer másDetails
Destacado

Crowdstrike: “Las palabras se han convertido en el nuevo malware”

julio 27, 2026

La llegada de los agentes de IA está transformando también las técnicas de los atacantes. La lógica de los ataques...

Leer másDetails
Diagonal Infomática - Ciberseguridad TIC - puesto de trabajo - Ciberseguridad - Tai Editorial España
Reportajes

“Nuestra estrategia pasa por crecer junto a HP como socio tecnológico”

febrero 2, 2026 - Actualizado en febrero 26, 2026

Diagonal Informática lleva desde 1985 acercando la última tecnología a las empresas de una forma práctica y accesible. Ahora, gracias...

Leer másDetails
Sincategoria

La inteligencia artificial empodera la oferta de HP en el entorno del puesto de trabajo

septiembre 4, 2024

La inteligencia artificial se ha integrado en la oferta de HP en el entorno, crítico, del puesto de trabajo. Ordenadores,...

Leer másDetails
Sincategoria

HP avanza en su objetivo de conseguir un mundo más justo y sostenible

septiembre 18, 2024

Recientemente HP publicó su Informe de Impacto Sostenible 2023 donde se detallan los avances alcanzados por la compañía en materia...

Leer másDetails

SOBRE NOSOTROS

CiberseguridadTIC es una publicación de T.a.i. Editorial con información y análisis para las empresas y profesionales de seguridad

Contáctanos: correo@taieditorial.es

SÍGUENOS EN:

T.a.i. Editorial S.A. ®, marca registrada 2023 | Aviso Legal | Política de Privacidad | Política de Cookies | Anúnciese aquí

No Result
Ver todos los resultados
  • Inicio
  • Datos
    • Actualidad Datos
    • Entrevistas
    • Vídeos
    • Opinión
  • Endpoint
    • Actualidad Endpoint
    • Entrevistas
    • Vídeos
    • Opinión
  • Identidades
    • Actualidad Identidades
    • Entrevistas
    • Vídeos
    • Opinión
  • Infraestruc.
    • Actualidad Infraestructura
    • Entrevistas
    • Vídeos
    • Opinión
  • Mercado
  • Reportajes
  • Retos
    • TALLERES DEL CISO
    • ENTORNOS
  • Análisis Tic
    • DEBATES
      • Infraestructuras críticas (2025)
      • Validar para confiar (2025)
      • Seguridad en la Nube (2025)
      • Más allá del perímetro. Nuevos desafíos y soluciones para la seguridad de redes (2025)
      • El futuro es ahora: Innovación, regulación y seguridad en la era digital (2025)
      • Debate endpoints: XDR, IoT (2025)
      • DSPM la nueva frontera de la seguridad de los datos (2025)
      • Tendencias de ciberseguridad (2025)
      • La seguridad empieza por la identidad (2024)
      • Debate MDR (2024)
      • Debate CSPM – CNAPP (2024)
    • ESPECIALES
      • Especial Ciberresilencia (2026)
      • Especial Zero Trust (2026)
      • Especial Tendencias CST (2026)
      • Especial Cifrado cuántico (2025)
      • Revista online mayo 2023
      • Revista online abril 2023
      • Revista online marzo 2023
      • Revista online febrero 2023
  • EVENTOS
    • FORO TAI
      • FORO TAI: Galicia acelera su transformación digital con el reto de extender la innovación a toda su economía
      • FORO TAI Valencia: La Comunidad Valenciana refuerza su papel estratégico en España con la digitalización como gran palanca
      • FORO TAI Galicia: el reto de la “calidade” tecnológica
      • FORO TAI Sevilla: Retos tecnológicos para el futuro de la empresa andaluza
      • BLINDANDO EL FUTURO DIGITAL EN UN MUNDO INTERCONECTADO
      • LA INNOVACIÓN COMO ALIADA DE LA CIBERSEGURIDAD
      • EMPRESA TECNOLÓGICAMENTE MODERNA Y SEGURA
      • INNOVACIÓN DISRUPTIVA
    • OBSERVATORIO
      • Observatorio. Puesto de trabajo 2026
      • Observatorio. Ciberresiliencia: del “evitar incidentes” al “seguir operando bajo ataque”
  • ENCUENTROS
    • ENCUENTRO EJECUTIVO: Nunca hubo tanta información… ni tanta necesidad de decidir qué es prioritario
    • ENCUENTRO EJECUTIVO: Detección y respuesta: cuando el reto ya no es ver el ataque, sino decidir qué hacer con él (2026)
    • ENCUENTRO EJECUTIVO: Más plataforma. Más IA. ¿Quién controla qué? (2026)
    • ENCUENTRO EJECUTIVO: El DLP entra en una nueva etapa: menos control, más contexto (2026)
    • ENCUENTRO EJECUTIVO: Detección y respuesta sin descanso: cuando el reto no es solo ver, sino decidir a tiempo (2026)
    • ENCUENTRO EJECUTIVO:La ciberseguridad ya no falla por falta de alertas sino de contexto (2026)
    • ENCUENTRO EJECUTIVO: Pentesting en transformación: cómo escalar, cerrar vulnerabilidades y convivir con la IA sin frenar al negocio (2025)
    • ENCUENTRO EJECUTIVO: Así se ve el salto hacia el Zero Trust inteligente (2025)
    • ENCUENTRO EJECUTIVO: MDR, confianza y colaboración: los nuevos pilares de la defensa digital (2025)
    • ENCUENTRO EJECUTIVO:Blind spots: ¿Dónde empieza y termina hoy la ciberseguridad? (2025)
    • ENCUENTRO EJECUTIVO:“Detección y respuesta sin descanso: descubre el poder del MDR» (2025)
  • Suscrip.

© 2026 JNews - Premium WordPress news & magazine theme by Jegtheme.

Este sitio web almacena cookies técnicas esenciales para el buen funcionamiento de la página. Estas cookies sirven para mejorar nuestro sitio web y poder ofrecer su funcionalidad completa. No utilizamos cookies de seguimiento para publicidad, ni para redes sociales, ya que cuando comparte información con una red social, será al entrar en ésta cuando le pidan el consentimiento a esas cookies. Para conocer más acerca de las cookies que utilizamos, pulse en Política de cookies. Puede visitar nuestra política de privacidad para saber más sobre el tratamiento de sus datos Política de privacidad. Pulse en aceptar, para minimizar