




jueves, octubre 15, 2026
Ciberseguridadtic
  • Inicio
  • Datos
    • Actualidad Datos
    • Entrevistas
    • Vídeos
    • Opinión
  • Endpoint
    • Actualidad Endpoint
    • Entrevistas
    • Vídeos
    • Opinión
  • Identidades
    • Actualidad Identidades
    • Entrevistas
    • Vídeos
    • Opinión
  • Infraestruc.
    • Actualidad Infraestructura
    • Entrevistas
    • Vídeos
    • Opinión
  • Mercado
  • Reportajes

    Crecer con IA cuesta muchísimo dinero

    Virtualización y enterprise browser: cuando competir no impide convivir

    Sality: cómo se acaba con una botnet que llevaba 23 años resistiendo

    El incidente de Hugging Face: cuando los agentes de IA encuentran su propio camino

  • Retos
    • TALLERES DEL CISO
    • ENTORNOS
  • Análisis Tic
    • DEBATES
      • Infraestructuras críticas (2025)
      • Validar para confiar (2025)
      • Seguridad en la Nube (2025)
      • Más allá del perímetro. Nuevos desafíos y soluciones para la seguridad de redes (2025)
      • El futuro es ahora: Innovación, regulación y seguridad en la era digital (2025)
      • Debate endpoints: XDR, IoT (2025)
      • DSPM la nueva frontera de la seguridad de los datos (2025)
      • Tendencias de ciberseguridad (2025)
      • La seguridad empieza por la identidad (2024)
      • Debate MDR (2024)
      • Debate CSPM – CNAPP (2024)
    • ESPECIALES
      • Especial Ciberresilencia (2026)
      • Especial Zero Trust (2026)
      • Especial Tendencias CST (2026)
      • Especial Cifrado cuántico (2025)
      • Revista online mayo 2023
      • Revista online abril 2023
      • Revista online marzo 2023
      • Revista online febrero 2023
  • EVENTOS
    • FORO TAI
      • FORO TAI: Galicia acelera su transformación digital con el reto de extender la innovación a toda su economía
      • FORO TAI Valencia: La Comunidad Valenciana refuerza su papel estratégico en España con la digitalización como gran palanca
      • FORO TAI Galicia: el reto de la “calidade” tecnológica
      • FORO TAI Sevilla: Retos tecnológicos para el futuro de la empresa andaluza
      • BLINDANDO EL FUTURO DIGITAL EN UN MUNDO INTERCONECTADO
      • LA INNOVACIÓN COMO ALIADA DE LA CIBERSEGURIDAD
      • EMPRESA TECNOLÓGICAMENTE MODERNA Y SEGURA
      • INNOVACIÓN DISRUPTIVA
    • OBSERVATORIO
      • Observatorio. Puesto de trabajo 2026
      • Observatorio. Ciberresiliencia: del “evitar incidentes” al “seguir operando bajo ataque”
  • ENCUENTROS
    • ENCUENTRO EJECUTIVO: Nunca hubo tanta información… ni tanta necesidad de decidir qué es prioritario
    • ENCUENTRO EJECUTIVO: Detección y respuesta: cuando el reto ya no es ver el ataque, sino decidir qué hacer con él (2026)
    • ENCUENTRO EJECUTIVO: Más plataforma. Más IA. ¿Quién controla qué? (2026)
    • ENCUENTRO EJECUTIVO: El DLP entra en una nueva etapa: menos control, más contexto (2026)
    • ENCUENTRO EJECUTIVO: Detección y respuesta sin descanso: cuando el reto no es solo ver, sino decidir a tiempo (2026)
    • ENCUENTRO EJECUTIVO:La ciberseguridad ya no falla por falta de alertas sino de contexto (2026)
    • ENCUENTRO EJECUTIVO: Pentesting en transformación: cómo escalar, cerrar vulnerabilidades y convivir con la IA sin frenar al negocio (2025)
    • ENCUENTRO EJECUTIVO: Así se ve el salto hacia el Zero Trust inteligente (2025)
    • ENCUENTRO EJECUTIVO: MDR, confianza y colaboración: los nuevos pilares de la defensa digital (2025)
    • ENCUENTRO EJECUTIVO:Blind spots: ¿Dónde empieza y termina hoy la ciberseguridad? (2025)
    • ENCUENTRO EJECUTIVO:“Detección y respuesta sin descanso: descubre el poder del MDR» (2025)
  • Suscrip.
No Result
Ver todos los resultados
Ciberseguridadtic
No Result
Ver todos los resultados
Inicio Entrevistas

TandemTrace: “El reto del SOC no es reaccionar mejor, es buscar lo que nadie está mirando”

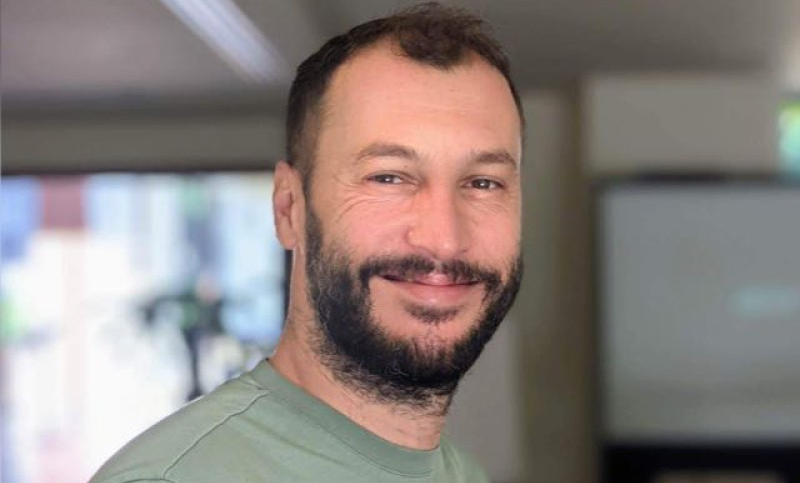
Hablamos con Ignacio Sbampato, responsable de Strategic Business Development de TandemTrace, una startup española que busca revolucionar el mercado de SOC con un threat hunting verdaderamente autónomo.

Por: Rosalía Arroyo
enero 19, 2026 - Actualizado en julio 27, 2026
233
Visualizaciones
TwitterLinkedin

TandemTrace nació en Madrid en 2024 con una idea muy clara: el modelo actual de defensa digital está desbordado y necesita un cambio de enfoque. Su fundador es Almog Ohayon, un viejo conocido del sector que ya demostró su éxito al crear Javelin Networks, empresa que acabó en manos de Symantec en 2018. La madurez del mercado español, especialmente en el ámbito de las operaciones de seguridad —con referentes como AlienVault, Onum o Devo—, fue uno de los factores que atrajo a este emprendedor a nuestro país.

“La gente no quiere una caja negra que diga que algo es malo sin explicar por qué”

La propuesta de la compañía se articula alrededor de la plataforma T2, concebida no como una herramienta única, sino como una suite de agentes de inteligencia artificial especializados, cada uno con un rol claro dentro del ciclo de detección, investigación y respuesta. Desde AI Hunter, centrado en offensive security, hasta AI Guardian, encargado de coordinar la mitigación cuando se confirma una amenaza, la lógica es repartir funciones como lo haría un equipo humano, pero con capacidad de operar de forma continua.

Un SOC Sobrepasado

Hablamos con Ignacio Sbampato, responsable de Strategic Business Development de la compañía, que pone el foco en un problema que se repite en muchas organizaciones: los centros de operaciones de seguridad siguen incorporando tecnología, pero no necesariamente ganan capacidad real de control. “Hoy el SOC está sobrepasado, no solo por la cantidad de alertas, sino porque no hay suficiente gente con la experiencia necesaria”, explica. Más herramientas, más fuentes de datos y más señales no están evitando que muchas amenazas permanezcan ocultas durante semanas o incluso meses. En algunos casos, reconoce, el propio volumen de información acaba actuando como un velo.

Durante años, el esfuerzo del SOC se ha centrado en recibir alertas, validarlas, priorizarlas y decidir si requieren respuesta. La automatización ha permitido aliviar parte de esa carga, pero no ha cambiado el fondo del problema. “Puedes automatizar lo que esperas que esté ahí, pero no puedes automatizar lo que no sabes que existe”, subraya Sbampato. Y es precisamente en ese terreno —el de lo desconocido— donde, según advierte, se producen muchas de las brechas más graves.

Ahí entra en juego el threat hunting. No como una mejora incremental, sino como un cambio de enfoque. Se trata de una disciplina orientada a descubrir ataques que no generan alertas claras porque se desarrollan de forma lenta, distribuida y con mucho contexto. “El threat hunting es lo que te permite ver lo que no sabes que está ahí”, apunta. El problema es que no todas las organizaciones pueden permitírselo: “Es un trabajo muy especializado y no hay gente suficiente para hacerlo”.

“El cerebro humano no puede procesar todo lo que ocurre en tiempo real”

Es precisamente en ese punto donde TandemTrace marca una diferencia clara frente a otras propuestas del mercado. La compañía no se limita a automatizar el triage o la investigación de alertas —algo cada vez más habitual—, sino que busca ir un paso más allá. “Muchas herramientas se quedan en investigar alertas; el problema es lo que no estás viendo”, afirma Sbampato. Su planteamiento es convertir el threat hunting en una función autónoma, continua y siempre activa, incluso en organizaciones que nunca han tenido esa capacidad.

La plataforma investiga automáticamente todas las alertas, cruza datos del SIEM y de múltiples fuentes de telemetría y entrega al analista una investigación detallada. Pero, además, genera hipótesis por sí misma, aplica metodologías avanzadas de threat hunting y valida si existen amenazas ocultas que no están recogidas en reglas ni en detecciones conocidas. Todo ello de forma permanente, “24x7x365”, como lo haría un threat hunter avanzado. “En muchos casos de brechas de seguridad no se encontró algo que estaba oculto en el sistema”, añade.

Este enfoque sitúa el threat hunting como un eje central del SOC, no como una capacidad opcional. Pero se trata de una autonomía que no es opaca. “La gente no quiere una caja negra que diga que algo es malo sin explicar por qué”, reconoce Sbampato. Por eso, cada investigación incluye “el mismo nivel de detalle que entregaría un analista humano”: cuándo empieza el incidente, qué alertas están relacionadas, qué sistemas intervienen y qué hipótesis se han validado o descartado. La IA hace el trabajo pesado; el analista toma las decisiones.

Clientes y madurez

Más que por tecnología, el encaje de TandemTrace se está definiendo por perfil de cliente. Donde están viendo mejores resultados es “en el proveedor de servicios, el MSSP”, acostumbrado a operar en entornos muy distintos. “La mayoría de las empresas no tiene una sola plataforma, tiene varias”, recuerda. En ese escenario, contar con una capa que pueda trabajar sobre múltiples tecnologías sin modificarlas simplifica la operación y evita tener que replicar equipos o procesos para cada cliente.

“La gran pregunta que recibimos no es si funciona la IA, sino dónde se guarda la información”

También están respondiendo bien organizaciones con equipos de seguridad pequeños o medianos, donde no siempre es viable especializar perfiles o crear nuevas funciones internas. En estos casos, el valor está en reforzar capacidades sin añadir complejidad. El contraste aparece en organizaciones muy maduras, con procesos muy cerrados, donde introducir cambios resulta más lento.

¿Es la madurez tecnológica una barrera para la adopción de este tipo de soluciones? Según Sbampato, no. “La barrera hoy no es la madurez, es dónde van los datos”. La gran pregunta que reciben no es si la IA funciona, sino dónde se guarda la información y cómo se garantiza la soberanía del dato. Por eso, la posibilidad de desplegar la plataforma tanto en cloud como on-premise se convierte en un elemento clave. El interés por la IA ha cambiado mucho en los últimos meses y la conversación ha pasado del rechazo inicial a una exigencia clara: demostrar que la tecnología funciona y no introduce nuevos riesgos.

En cuanto al modelo de negocio, explica que no se basa en acumular datos, sino en el número de investigaciones. “No es tanto el volumen de información, sino la variedad de fuentes”, señala. “Puedes tener millones de alertas, pero el sistema ignora el ruido y se queda con lo relevante”.

Mas allá

Hasta ahora, la inversión se ha centrado en “producto y gente”. En la siguiente etapa, una parte irá destinada a la expansión comercial, manteniendo Europa como foco estratégico. Como empresa europea, subraya, la soberanía tecnológica forma parte de su propuesta de valor.

Mirando a medio plazo, la visión es clara. “La IA va a ser el piloto y nosotros el copiloto”. Más datos, más sistemas y más velocidad hacen inviable seguir operando la seguridad solo con capacidades humanas. Habrá resistencias, como ocurrió con la nube, especialmente en sectores como defensa, gobierno o industrias con propiedad intelectual sensible. Pero la tendencia es inevitable. “No es una cuestión ideológica, es una cuestión matemática”. El cerebro humano no puede procesar todo lo que ocurre en tiempo real. La IA sí.


Tags: SOC

DESTACADO

Destacado

NeuralTrust: de una idea nacida en Mango a competir en el mercado internacional de seguridad de la IA

octubre 15, 2026

Fundada en Barcelona en 2023 NeuralTrust ha conseguido una financiación de 20 millones de dólares en una ronda que, en...

Leer másDetails
Observatorio

Estado de ciberseguridad en España 2026

septiembre 22, 2026

La ciberseguridad se ha convertido en una prioridad para las empresas, pero ¿cuáles son realmente las amenazas que más les...

Leer másDetails
AI assistant with LLM, big data, machine learning, and generative AI powers prompt engineering and supports agentic AI for advanced business applications. Vouch
Sincategoria

¿Cómo afronta su organización los agentes de IA? Participe en el I Observatorio sobre la situación y retos de la IA agéntica

septiembre 9, 2026

nte el avance de la inteligencia artificial en el mundo empresarial y la revolución que está suponiendo la IA agéntica,...

Leer másDetails
Actualidad Infraestructura

Jay Chaudhry (Zscaler): “Ayer el eslabón más débil era el usuario; hoy lo son los agentes de IA”

junio 16, 2026 - Actualizado en junio 25, 2026

Viena. Tras su paso por Estados Unidos hace apenas unos días, Zenith Live ha llegado esta semana a Viena con...

Leer másDetails
Entornos

Camerfirma: “Ya no vale con decir que has notificado por correo; hay que demostrar todo el proceso”

septiembre 9, 2026

Durante años, las empresas recurrieron al burofax o a la carta certificada cuando necesitaban acreditar una comunicación. Hoy esa misma...

Leer másDetails
Destacado

Cindy Provin (Utimaco): “La criptoagilidad ya no es una característica deseable, es una necesidad”

octubre 8, 2026

La rápida adopción de la inteligencia artificial está obligando a las organizaciones a replantearse también cómo proteger los datos, los...

Leer másDetails
Entornos

De la detección masiva a la prevención inteligente

abril 20, 2026

  Durante años, la ciberseguridad ha estado dominada por una carrera por detectar más amenazas y hacerlo cada vez más...

Leer másDetails
Entrevistas

Andre Troskie, Veeam: “Si no podemos confiar en los datos, tampoco podemos confiar en los resultados de la IA”

octubre 6, 2026 - Actualizado en octubre 15, 2026

La inteligencia artificial está ampliando rápidamente el terreno que deben proteger los responsables de seguridad. A los usuarios, dispositivos y...

Leer másDetails
Contenido Premium

V-Valley y DQS: protección hasta el último rincón con Microsoft

marzo 12, 2026

El complejo panorama de amenazas al que tienen que hacer frente las empresas les ha obligado a replantear su forma...

Leer másDetails
Sincategoria

La inteligencia artificial empodera la oferta de HP en el entorno del puesto de trabajo

septiembre 4, 2024

La inteligencia artificial se ha integrado en la oferta de HP en el entorno, crítico, del puesto de trabajo. Ordenadores,...

Leer másDetails
Sincategoria

HP avanza en su objetivo de conseguir un mundo más justo y sostenible

septiembre 18, 2024

Recientemente HP publicó su Informe de Impacto Sostenible 2023 donde se detallan los avances alcanzados por la compañía en materia...

Leer másDetails

SOBRE NOSOTROS

CiberseguridadTIC es una publicación de T.a.i. Editorial con información y análisis para las empresas y profesionales de seguridad

Contáctanos: correo@taieditorial.es

SÍGUENOS EN:

T.a.i. Editorial S.A. ®, marca registrada 2023 | Aviso Legal | Política de Privacidad | Política de Cookies | Anúnciese aquí

No Result
Ver todos los resultados
  • Inicio
  • Datos
    • Actualidad Datos
    • Entrevistas
    • Vídeos
    • Opinión
  • Endpoint
    • Actualidad Endpoint
    • Entrevistas
    • Vídeos
    • Opinión
  • Identidades
    • Actualidad Identidades
    • Entrevistas
    • Vídeos
    • Opinión
  • Infraestruc.
    • Actualidad Infraestructura
    • Entrevistas
    • Vídeos
    • Opinión
  • Mercado
  • Reportajes
  • Retos
    • TALLERES DEL CISO
    • ENTORNOS
  • Análisis Tic
    • DEBATES
      • Infraestructuras críticas (2025)
      • Validar para confiar (2025)
      • Seguridad en la Nube (2025)
      • Más allá del perímetro. Nuevos desafíos y soluciones para la seguridad de redes (2025)
      • El futuro es ahora: Innovación, regulación y seguridad en la era digital (2025)
      • Debate endpoints: XDR, IoT (2025)
      • DSPM la nueva frontera de la seguridad de los datos (2025)
      • Tendencias de ciberseguridad (2025)
      • La seguridad empieza por la identidad (2024)
      • Debate MDR (2024)
      • Debate CSPM – CNAPP (2024)
    • ESPECIALES
      • Especial Ciberresilencia (2026)
      • Especial Zero Trust (2026)
      • Especial Tendencias CST (2026)
      • Especial Cifrado cuántico (2025)
      • Revista online mayo 2023
      • Revista online abril 2023
      • Revista online marzo 2023
      • Revista online febrero 2023
  • EVENTOS
    • FORO TAI
      • FORO TAI: Galicia acelera su transformación digital con el reto de extender la innovación a toda su economía
      • FORO TAI Valencia: La Comunidad Valenciana refuerza su papel estratégico en España con la digitalización como gran palanca
      • FORO TAI Galicia: el reto de la “calidade” tecnológica
      • FORO TAI Sevilla: Retos tecnológicos para el futuro de la empresa andaluza
      • BLINDANDO EL FUTURO DIGITAL EN UN MUNDO INTERCONECTADO
      • LA INNOVACIÓN COMO ALIADA DE LA CIBERSEGURIDAD
      • EMPRESA TECNOLÓGICAMENTE MODERNA Y SEGURA
      • INNOVACIÓN DISRUPTIVA
    • OBSERVATORIO
      • Observatorio. Puesto de trabajo 2026
      • Observatorio. Ciberresiliencia: del “evitar incidentes” al “seguir operando bajo ataque”
  • ENCUENTROS
    • ENCUENTRO EJECUTIVO: Nunca hubo tanta información… ni tanta necesidad de decidir qué es prioritario
    • ENCUENTRO EJECUTIVO: Detección y respuesta: cuando el reto ya no es ver el ataque, sino decidir qué hacer con él (2026)
    • ENCUENTRO EJECUTIVO: Más plataforma. Más IA. ¿Quién controla qué? (2026)
    • ENCUENTRO EJECUTIVO: El DLP entra en una nueva etapa: menos control, más contexto (2026)
    • ENCUENTRO EJECUTIVO: Detección y respuesta sin descanso: cuando el reto no es solo ver, sino decidir a tiempo (2026)
    • ENCUENTRO EJECUTIVO:La ciberseguridad ya no falla por falta de alertas sino de contexto (2026)
    • ENCUENTRO EJECUTIVO: Pentesting en transformación: cómo escalar, cerrar vulnerabilidades y convivir con la IA sin frenar al negocio (2025)
    • ENCUENTRO EJECUTIVO: Así se ve el salto hacia el Zero Trust inteligente (2025)
    • ENCUENTRO EJECUTIVO: MDR, confianza y colaboración: los nuevos pilares de la defensa digital (2025)
    • ENCUENTRO EJECUTIVO:Blind spots: ¿Dónde empieza y termina hoy la ciberseguridad? (2025)
    • ENCUENTRO EJECUTIVO:“Detección y respuesta sin descanso: descubre el poder del MDR» (2025)
  • Suscrip.

© 2026 JNews - Premium WordPress news & magazine theme by Jegtheme.

Este sitio web almacena cookies técnicas esenciales para el buen funcionamiento de la página. Estas cookies sirven para mejorar nuestro sitio web y poder ofrecer su funcionalidad completa. No utilizamos cookies de seguimiento para publicidad, ni para redes sociales, ya que cuando comparte información con una red social, será al entrar en ésta cuando le pidan el consentimiento a esas cookies. Para conocer más acerca de las cookies que utilizamos, pulse en Política de cookies. Puede visitar nuestra política de privacidad para saber más sobre el tratamiento de sus datos Política de privacidad. Pulse en aceptar, para minimizar









