martes, septiembre 15, 2026
Ciberseguridadtic
  • Inicio
  • Datos
    • Actualidad Datos
    • Entrevistas
    • Vídeos
    • Opinión
  • Endpoint
    • Actualidad Endpoint
    • Entrevistas
    • Vídeos
    • Opinión
  • Identidades
    • Actualidad Identidades
    • Entrevistas
    • Vídeos
    • Opinión
  • Infraestruc.
    • Actualidad Infraestructura
    • Entrevistas
    • Vídeos
    • Opinión
  • Mercado
  • Reportajes

    Crecer con IA cuesta muchísimo dinero

    Virtualización y enterprise browser: cuando competir no impide convivir

    Sality: cómo se acaba con una botnet que llevaba 23 años resistiendo

    El incidente de Hugging Face: cuando los agentes de IA encuentran su propio camino

  • Retos
    • TALLERES DEL CISO
    • ENTORNOS
  • Análisis Tic
    • DEBATES
      • Infraestructuras críticas (2025)
      • Validar para confiar (2025)
      • Seguridad en la Nube (2025)
      • Más allá del perímetro. Nuevos desafíos y soluciones para la seguridad de redes (2025)
      • El futuro es ahora: Innovación, regulación y seguridad en la era digital (2025)
      • Debate endpoints: XDR, IoT (2025)
      • DSPM la nueva frontera de la seguridad de los datos (2025)
      • Tendencias de ciberseguridad (2025)
      • La seguridad empieza por la identidad (2024)
      • Debate MDR (2024)
      • Debate CSPM – CNAPP (2024)
    • ESPECIALES
      • Especial Ciberresilencia (2026)
      • Especial Zero Trust (2026)
      • Especial Tendencias CST (2026)
      • Especial Cifrado cuántico (2025)
      • Revista online mayo 2023
      • Revista online abril 2023
      • Revista online marzo 2023
      • Revista online febrero 2023
  • EVENTOS
    • FORO TAI
      • FORO TAI: Galicia acelera su transformación digital con el reto de extender la innovación a toda su economía
      • FORO TAI Valencia: La Comunidad Valenciana refuerza su papel estratégico en España con la digitalización como gran palanca
      • FORO TAI Galicia: el reto de la “calidade” tecnológica
      • FORO TAI Sevilla: Retos tecnológicos para el futuro de la empresa andaluza
      • BLINDANDO EL FUTURO DIGITAL EN UN MUNDO INTERCONECTADO
      • LA INNOVACIÓN COMO ALIADA DE LA CIBERSEGURIDAD
      • EMPRESA TECNOLÓGICAMENTE MODERNA Y SEGURA
      • INNOVACIÓN DISRUPTIVA
    • OBSERVATORIO
      • Observatorio. Puesto de trabajo 2026
      • Observatorio. Ciberresiliencia: del “evitar incidentes” al “seguir operando bajo ataque”
  • ENCUENTROS
    • ENCUENTRO EJECUTIVO: Nunca hubo tanta información… ni tanta necesidad de decidir qué es prioritario
    • ENCUENTRO EJECUTIVO: Detección y respuesta: cuando el reto ya no es ver el ataque, sino decidir qué hacer con él (2026)
    • ENCUENTRO EJECUTIVO: Más plataforma. Más IA. ¿Quién controla qué? (2026)
    • ENCUENTRO EJECUTIVO: El DLP entra en una nueva etapa: menos control, más contexto (2026)
    • ENCUENTRO EJECUTIVO: Detección y respuesta sin descanso: cuando el reto no es solo ver, sino decidir a tiempo (2026)
    • ENCUENTRO EJECUTIVO:La ciberseguridad ya no falla por falta de alertas sino de contexto (2026)
    • ENCUENTRO EJECUTIVO: Pentesting en transformación: cómo escalar, cerrar vulnerabilidades y convivir con la IA sin frenar al negocio (2025)
    • ENCUENTRO EJECUTIVO: Así se ve el salto hacia el Zero Trust inteligente (2025)
    • ENCUENTRO EJECUTIVO: MDR, confianza y colaboración: los nuevos pilares de la defensa digital (2025)
    • ENCUENTRO EJECUTIVO:Blind spots: ¿Dónde empieza y termina hoy la ciberseguridad? (2025)
    • ENCUENTRO EJECUTIVO:“Detección y respuesta sin descanso: descubre el poder del MDR» (2025)
  • Suscrip.
No Result
Ver todos los resultados
  • Inicio
  • Datos
    • Actualidad Datos
    • Entrevistas
    • Vídeos
    • Opinión
  • Endpoint
    • Actualidad Endpoint
    • Entrevistas
    • Vídeos
    • Opinión
  • Identidades
    • Actualidad Identidades
    • Entrevistas
    • Vídeos
    • Opinión
  • Infraestruc.
    • Actualidad Infraestructura
    • Entrevistas
    • Vídeos
    • Opinión
  • Mercado
  • Reportajes

    Crecer con IA cuesta muchísimo dinero

    Virtualización y enterprise browser: cuando competir no impide convivir

    Sality: cómo se acaba con una botnet que llevaba 23 años resistiendo

    El incidente de Hugging Face: cuando los agentes de IA encuentran su propio camino

  • Retos
    • TALLERES DEL CISO
    • ENTORNOS
  • Análisis Tic
    • DEBATES
      • Infraestructuras críticas (2025)
      • Validar para confiar (2025)
      • Seguridad en la Nube (2025)
      • Más allá del perímetro. Nuevos desafíos y soluciones para la seguridad de redes (2025)
      • El futuro es ahora: Innovación, regulación y seguridad en la era digital (2025)
      • Debate endpoints: XDR, IoT (2025)
      • DSPM la nueva frontera de la seguridad de los datos (2025)
      • Tendencias de ciberseguridad (2025)
      • La seguridad empieza por la identidad (2024)
      • Debate MDR (2024)
      • Debate CSPM – CNAPP (2024)
    • ESPECIALES
      • Especial Ciberresilencia (2026)
      • Especial Zero Trust (2026)
      • Especial Tendencias CST (2026)
      • Especial Cifrado cuántico (2025)
      • Revista online mayo 2023
      • Revista online abril 2023
      • Revista online marzo 2023
      • Revista online febrero 2023
  • EVENTOS
    • FORO TAI
      • FORO TAI: Galicia acelera su transformación digital con el reto de extender la innovación a toda su economía
      • FORO TAI Valencia: La Comunidad Valenciana refuerza su papel estratégico en España con la digitalización como gran palanca
      • FORO TAI Galicia: el reto de la “calidade” tecnológica
      • FORO TAI Sevilla: Retos tecnológicos para el futuro de la empresa andaluza
      • BLINDANDO EL FUTURO DIGITAL EN UN MUNDO INTERCONECTADO
      • LA INNOVACIÓN COMO ALIADA DE LA CIBERSEGURIDAD
      • EMPRESA TECNOLÓGICAMENTE MODERNA Y SEGURA
      • INNOVACIÓN DISRUPTIVA
    • OBSERVATORIO
      • Observatorio. Puesto de trabajo 2026
      • Observatorio. Ciberresiliencia: del “evitar incidentes” al “seguir operando bajo ataque”
  • ENCUENTROS
    • ENCUENTRO EJECUTIVO: Nunca hubo tanta información… ni tanta necesidad de decidir qué es prioritario
    • ENCUENTRO EJECUTIVO: Detección y respuesta: cuando el reto ya no es ver el ataque, sino decidir qué hacer con él (2026)
    • ENCUENTRO EJECUTIVO: Más plataforma. Más IA. ¿Quién controla qué? (2026)
    • ENCUENTRO EJECUTIVO: El DLP entra en una nueva etapa: menos control, más contexto (2026)
    • ENCUENTRO EJECUTIVO: Detección y respuesta sin descanso: cuando el reto no es solo ver, sino decidir a tiempo (2026)
    • ENCUENTRO EJECUTIVO:La ciberseguridad ya no falla por falta de alertas sino de contexto (2026)
    • ENCUENTRO EJECUTIVO: Pentesting en transformación: cómo escalar, cerrar vulnerabilidades y convivir con la IA sin frenar al negocio (2025)
    • ENCUENTRO EJECUTIVO: Así se ve el salto hacia el Zero Trust inteligente (2025)
    • ENCUENTRO EJECUTIVO: MDR, confianza y colaboración: los nuevos pilares de la defensa digital (2025)
    • ENCUENTRO EJECUTIVO:Blind spots: ¿Dónde empieza y termina hoy la ciberseguridad? (2025)
    • ENCUENTRO EJECUTIVO:“Detección y respuesta sin descanso: descubre el poder del MDR» (2025)
  • Suscrip.
No Result
Ver todos los resultados
Ciberseguridadtic
No Result
Ver todos los resultados
Inicio Opinión

Espera lo mejor, planifica para lo peor

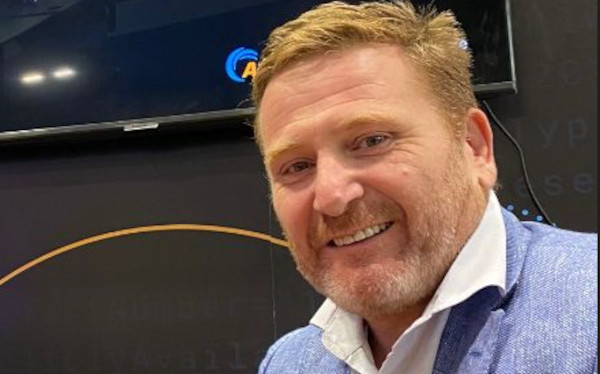
Francisco Arnau, vicepresidente de Akamai para España y Portugal, planea tres preguntas sobre ransomware que todo líder en seguridad debería poder responder.

Rosalía ArroyoPor: Rosalía Arroyo
enero 30, 2023 - Actualizado en enero 31, 2023
71
Visualizaciones
TwitterLinkedin

El ransomware es una de las amenazas más frecuentes a las que se enfrentan las organizaciones en la actualidad; su volumen, efectividad y potencial de pérdidas monetarias aumenta constantemente la presión sobre los profesionales de TI. Desafortunadamente, el ransomware no va a desaparecer y, a medida que las organizaciones diseñan su infraestructura de TI para frustrar a los atacantes, los adversarios aumentan la sofisticación de sus ataques.

Esto hace que sea un desafío para los departamentos de TI mantenerse a la vanguardia de las amenazas a pesar del mayor valor que se le da a la seguridad en general. El Informe de investigaciones de filtración de datos de Verizon de 2022 encontró que los ataques de ransomware continuaron con una tendencia ascendente con un aumento de casi el 13 % en el último año, un aumento tan grande como el de los últimos cinco años combinados (para un total del 25 % de todas las filtraciones este año).

¿Por qué el ransomware sigue siendo tan prominente? Para empezar, hemos visto a los ciberdelincuentes apuntar a procesos que viven fuera del ámbito típico de TI, como el procesamiento de petróleo y la producción de alimentos. El objetivo de estas campañas es la disrupción en lugar del enriquecimiento financiero. Los atacantes entienden que, si ponen en peligro la capacidad de una empresa para ganar dinero y apoyar a sus clientes, esa empresa estará más dispuesta a pagar un rescate más alto.

Esta evolución táctica hace que los ataques de ransomware sean potencialmente letales para las empresas, y los líderes tecnológicos y de seguridad deben abordarla.

Protección efectiva contra ataques de ransomware

En mi experiencia, los expertos en seguridad tienden a estar en desacuerdo sobre cómo proteger a las organizaciones de los ataques de ransomware. ¿Deberían las empresas implementar cursos sobre concientización en seguridad? ¿Implementar nuevas soluciones de protección en los endpoints y correo electrónico? ¿Qué hay de las copias de seguridad de archivos? ¿Quizás una mejor seguridad de contraseña?

La respuesta inmediata a todas estas preguntas es «Sí», pero esas soluciones solo abordan la superficie del problema. Para ser eficaz contra el ransomware y la mayoría del malware en general, las empresas deben priorizar la limitación del movimiento lateral, un paso no negociable en cualquier cadena de ataque.

El movimiento lateral es fundamental para el éxito de las campañas de ransomware

Los métodos de ciberseguridad tradicionales a menudo se centran en el perímetro para mantener el ransomware y otros ataques fuera del entorno de TI corporativo. Las estrategias basadas en el perímetro son menos efectivas contra los ataques modernos debido a cambios en la infraestructura, como la migración a la nube y una fuerza laboral distribuida.

Muchos líderes de seguridad se han adaptado trabajando bajo la suposición de que los ciberdelincuentes encontrarán su camino hacia su infraestructura y están tomando medidas para limitar la capacidad de los atacantes para moverse una vez que están dentro. Actuar sobre esta suposición significa evitar que los adversarios puedan moverse lateralmente y causar daños generalizados si se produce una infección inicial.

Para que los ciberdelincuentes exfiltren o cifren datos, deben superar el vector de infección inicial, que a menudo es un único dispositivo de usuario final que no es lo suficientemente crítico como para exigir un gran rescate. Esto requiere que los atacantes se «muevan lateralmente» de una máquina/servidor a otro y, a menudo, realicen esfuerzos paralelos para robar credenciales, identificar vulnerabilidades de software o explotar configuraciones incorrectas que les permitan moverse con éxito a su siguiente nodo de destino.

Las técnicas de movimiento lateral son difíciles de detectar.

Puede ser extremadamente difícil para los equipos de TI detectar cuándo un atacante ejecuta una combinación efectiva de técnicas de movimiento lateral, ya que estos movimientos a menudo se mezclan con el creciente volumen de tráfico legítimo que viaja a través de la red. Cuanto más aprendan los ciberdelincuentes sobre cómo funcionan los flujos de tráfico legítimos, más fácil les resultará camuflar sus ataques como una actividad sancionada.

Este camuflaje, combinado con la inversión insuficiente de muchas organizaciones en seguridad de movimiento lateral, puede hacer que las infracciones de seguridad se intensifiquen rápidamente, ya que el adversario logrará el dominio de la red antes de comenzar a cifrar y extraer datos.

Seguridad selectiva mediante microsegmentación

Los Gobiernos de los principales países están realizado un esfuerzo considerable para combatir el ransomware y fortalecer las defensas de seguridad cibernética de cada uno de sus territorios con distintas iniciativas para la mejora de la seguridad cibernética de sus naciones. La importancia de segmentar las redes corporativas como medio de defensa contra el ransomware es una pieza clave para luchar contra el creciente impacto que estos ataques están causando en las organizaciones de todo el mundo.

La segmentación de la red no solo evita que un atacante se mueva lateralmente y alcance los activos estratégicos y las joyas de la corona en la red, sino que también ayuda a reducir el radio de explosión al crear límites entre los servidores de la red y limitar el tráfico de red entre ellos.

Microsegmentación: escenario de ejemplo

Imaginemos una oficina bancaria. Al configurar las defensas del banco, no será necesario guardar bajo llave todos los elementos del edificio porque no tiene sentido aplicar el mismo nivel de protección a los bolígrafos en el vestíbulo que a los billetes de 500 euros en la caja de seguridad.

La microsegmentación le permitiría identificar las aplicaciones y la información más críticas y aplicar políticas de seguridad individuales. Incluso en un escenario en el que un atacante obtiene un archivo específico, no podría expandir su ataque más allá de ese archivo sin gastar mucho esfuerzo y tiempo.

Tres preguntas importantes sobre el ransomware para los CISO

Más allá de los componentes técnicos de la defensa contra el ransomware, existen preguntas no técnicas que es importante responder al identificar y remediar los ataques de ransomware. Aquí hay tres preguntas rápidas que todo líder de seguridad debería poder responder:

¿Tiene seguro de ransomware? , ¿Cuáles son sus joyas de la corona?, ¿Cuál es su plan de respuesta al ransomware?

Contratar un seguro de ransomware

El seguro de ransomware es cada vez más popular porque tiene beneficios financieros y de seguridad. Las agencias ofrecen políticas menos costosas a las organizaciones con buenos fundamentos de seguridad, lo que incentiva a las empresas a mejorar su postura de seguridad incluso antes de comprar una red de seguridad.

Implementar una estrategia de microsegmentación

Los líderes de seguridad deben trabajar en estrecha colaboración con el comité de dirección para identificar los sistemas críticos de su organización, cómo están protegidos y qué sucedería si esos sistemas fallaran.

La implementación de una estrategia de microsegmentación puede ayudar a enfocar las defensas de una organización al mismo tiempo que brinda un mayor nivel de protección a los sistemas y activos más importantes.

Promulgar un plan de respuesta al ransomware

Como dicen, «Espera lo mejor, planifica para lo peor». Los líderes de seguridad deben tener un plan claro para remediar y eliminar el ransomware si están bajo ataque. Es importante saber quién estaría involucrado, qué tecnología existe para ayudar a limpiar y cuándo se probó el plan por última vez.

Elimina el camino de menor resistencia de los ciberdelincuentes

Los ciberdelincuentes no quieren trabajar duro. Prefieren usar tácticas y exploits probados para apuntar a organizaciones con pocos recursos que no se mantienen al día con los parches. Los negocios que impiden el movimiento lateral hacen que ese trabajo sea exponencialmente más difícil y eliminan el camino de menor resistencia de los ciberdelincuentes.

Es importante recordar que controlar el movimiento lateral no es solo una medida preventiva de ransomware; se aplica a cualquier ataque con una carga útil, incluidos criptomineros, puertas traseras y herramientas de acceso remoto.

Actúe hoy para detener a los atacantes en seco

En última instancia, los ataques e intentos de ransomware no se detendrán. Sin embargo, puede actuar hoy para asegurarse de que, si hay una infracción, el daño se minimice. Eso podría significar la diferencia entre convertirse en víctima y detener a los atacantes en seco.

Francisco Arnau, vicepresidente de Akamai para España y Portugal
 

Tags: Ransomware

DESTACADO

Entrevistas

Torq: “Automatizar ya no es suficiente: los agentes de IA tienen que ser capaces de actuar”

septiembre 3, 2026 - Actualizado en septiembre 14, 2026

Los centros de operaciones de seguridad llevan años intentando hacer frente a un volumen creciente de alertas con herramientas de...

Leer másDetails
AI assistant with LLM, big data, machine learning, and generative AI powers prompt engineering and supports agentic AI for advanced business applications. Vouch
Sincategoria

¿Cómo afronta su organización los agentes de IA? Participe en el I Observatorio sobre la situación y retos de la IA agéntica

septiembre 9, 2026

nte el avance de la inteligencia artificial en el mundo empresarial y la revolución que está suponiendo la IA agéntica,...

Leer másDetails
Actualidad Infraestructura

Jay Chaudhry (Zscaler): “Ayer el eslabón más débil era el usuario; hoy lo son los agentes de IA”

junio 16, 2026 - Actualizado en junio 25, 2026

Viena. Tras su paso por Estados Unidos hace apenas unos días, Zenith Live ha llegado esta semana a Viena con...

Leer másDetails
Contenido Premium

V-Valley y DQS: protección hasta el último rincón con Microsoft

marzo 12, 2026

El complejo panorama de amenazas al que tienen que hacer frente las empresas les ha obligado a replantear su forma...

Leer másDetails
Entornos

Camerfirma: “Ya no vale con decir que has notificado por correo; hay que demostrar todo el proceso”

septiembre 9, 2026

Durante años, las empresas recurrieron al burofax o a la carta certificada cuando necesitaban acreditar una comunicación. Hoy esa misma...

Leer másDetails
Entrevistas

Praniti Lakhwara, Zscaler: “La verdadera pregunta no es si la IA puede hacerlo, sino cuánta autonomía estamos dispuestos a darle”

septiembre 1, 2026 - Actualizado en septiembre 11, 2026

Convertirse en CIO no era algo que Praniti Lakhwara hubiera planeado. De hecho, se define como una “CIO accidental”. Sin...

Leer másDetails
Entornos

De la detección masiva a la prevención inteligente

abril 20, 2026

  Durante años, la ciberseguridad ha estado dominada por una carrera por detectar más amenazas y hacerlo cada vez más...

Leer másDetails
Destacado

Crowdstrike: “Las palabras se han convertido en el nuevo malware”

julio 27, 2026

La llegada de los agentes de IA está transformando también las técnicas de los atacantes. La lógica de los ataques...

Leer másDetails
Diagonal Infomática - Ciberseguridad TIC - puesto de trabajo - Ciberseguridad - Tai Editorial España
Reportajes

“Nuestra estrategia pasa por crecer junto a HP como socio tecnológico”

febrero 2, 2026 - Actualizado en febrero 26, 2026

Diagonal Informática lleva desde 1985 acercando la última tecnología a las empresas de una forma práctica y accesible. Ahora, gracias...

Leer másDetails
Sincategoria

La inteligencia artificial empodera la oferta de HP en el entorno del puesto de trabajo

septiembre 4, 2024

La inteligencia artificial se ha integrado en la oferta de HP en el entorno, crítico, del puesto de trabajo. Ordenadores,...

Leer másDetails
Sincategoria

HP avanza en su objetivo de conseguir un mundo más justo y sostenible

septiembre 18, 2024

Recientemente HP publicó su Informe de Impacto Sostenible 2023 donde se detallan los avances alcanzados por la compañía en materia...

Leer másDetails

SOBRE NOSOTROS

CiberseguridadTIC es una publicación de T.a.i. Editorial con información y análisis para las empresas y profesionales de seguridad

Contáctanos: correo@taieditorial.es

SÍGUENOS EN:

T.a.i. Editorial S.A. ®, marca registrada 2023 | Aviso Legal | Política de Privacidad | Política de Cookies | Anúnciese aquí

No Result
Ver todos los resultados
  • Inicio
  • Datos
    • Actualidad Datos
    • Entrevistas
    • Vídeos
    • Opinión
  • Endpoint
    • Actualidad Endpoint
    • Entrevistas
    • Vídeos
    • Opinión
  • Identidades
    • Actualidad Identidades
    • Entrevistas
    • Vídeos
    • Opinión
  • Infraestruc.
    • Actualidad Infraestructura
    • Entrevistas
    • Vídeos
    • Opinión
  • Mercado
  • Reportajes
  • Retos
    • TALLERES DEL CISO
    • ENTORNOS
  • Análisis Tic
    • DEBATES
      • Infraestructuras críticas (2025)
      • Validar para confiar (2025)
      • Seguridad en la Nube (2025)
      • Más allá del perímetro. Nuevos desafíos y soluciones para la seguridad de redes (2025)
      • El futuro es ahora: Innovación, regulación y seguridad en la era digital (2025)
      • Debate endpoints: XDR, IoT (2025)
      • DSPM la nueva frontera de la seguridad de los datos (2025)
      • Tendencias de ciberseguridad (2025)
      • La seguridad empieza por la identidad (2024)
      • Debate MDR (2024)
      • Debate CSPM – CNAPP (2024)
    • ESPECIALES
      • Especial Ciberresilencia (2026)
      • Especial Zero Trust (2026)
      • Especial Tendencias CST (2026)
      • Especial Cifrado cuántico (2025)
      • Revista online mayo 2023
      • Revista online abril 2023
      • Revista online marzo 2023
      • Revista online febrero 2023
  • EVENTOS
    • FORO TAI
      • FORO TAI: Galicia acelera su transformación digital con el reto de extender la innovación a toda su economía
      • FORO TAI Valencia: La Comunidad Valenciana refuerza su papel estratégico en España con la digitalización como gran palanca
      • FORO TAI Galicia: el reto de la “calidade” tecnológica
      • FORO TAI Sevilla: Retos tecnológicos para el futuro de la empresa andaluza
      • BLINDANDO EL FUTURO DIGITAL EN UN MUNDO INTERCONECTADO
      • LA INNOVACIÓN COMO ALIADA DE LA CIBERSEGURIDAD
      • EMPRESA TECNOLÓGICAMENTE MODERNA Y SEGURA
      • INNOVACIÓN DISRUPTIVA
    • OBSERVATORIO
      • Observatorio. Puesto de trabajo 2026
      • Observatorio. Ciberresiliencia: del “evitar incidentes” al “seguir operando bajo ataque”
  • ENCUENTROS
    • ENCUENTRO EJECUTIVO: Nunca hubo tanta información… ni tanta necesidad de decidir qué es prioritario
    • ENCUENTRO EJECUTIVO: Detección y respuesta: cuando el reto ya no es ver el ataque, sino decidir qué hacer con él (2026)
    • ENCUENTRO EJECUTIVO: Más plataforma. Más IA. ¿Quién controla qué? (2026)
    • ENCUENTRO EJECUTIVO: El DLP entra en una nueva etapa: menos control, más contexto (2026)
    • ENCUENTRO EJECUTIVO: Detección y respuesta sin descanso: cuando el reto no es solo ver, sino decidir a tiempo (2026)
    • ENCUENTRO EJECUTIVO:La ciberseguridad ya no falla por falta de alertas sino de contexto (2026)
    • ENCUENTRO EJECUTIVO: Pentesting en transformación: cómo escalar, cerrar vulnerabilidades y convivir con la IA sin frenar al negocio (2025)
    • ENCUENTRO EJECUTIVO: Así se ve el salto hacia el Zero Trust inteligente (2025)
    • ENCUENTRO EJECUTIVO: MDR, confianza y colaboración: los nuevos pilares de la defensa digital (2025)
    • ENCUENTRO EJECUTIVO:Blind spots: ¿Dónde empieza y termina hoy la ciberseguridad? (2025)
    • ENCUENTRO EJECUTIVO:“Detección y respuesta sin descanso: descubre el poder del MDR» (2025)
  • Suscrip.

© 2026 JNews - Premium WordPress news & magazine theme by Jegtheme.

Este sitio web almacena cookies técnicas esenciales para el buen funcionamiento de la página. Estas cookies sirven para mejorar nuestro sitio web y poder ofrecer su funcionalidad completa. No utilizamos cookies de seguimiento para publicidad, ni para redes sociales, ya que cuando comparte información con una red social, será al entrar en ésta cuando le pidan el consentimiento a esas cookies. Para conocer más acerca de las cookies que utilizamos, pulse en Política de cookies. Puede visitar nuestra política de privacidad para saber más sobre el tratamiento de sus datos Política de privacidad. Pulse en aceptar, para minimizar