viernes, noviembre 13, 2026
Ciberseguridadtic
  • Inicio
  • Datos
    • Actualidad Datos
    • Entrevistas
    • Vídeos
    • Opinión
  • Endpoint
    • Actualidad Endpoint
    • Entrevistas
    • Vídeos
    • Opinión
  • Identidades
    • Actualidad Identidades
    • Entrevistas
    • Vídeos
    • Opinión
  • Infraestruc.
    • Actualidad Infraestructura
    • Entrevistas
    • Vídeos
    • Opinión
  • Mercado
  • Reportajes
    WatchGuard Summit - Ciberseguridad TIC - Tai Editorial - España

    “La estrategia de ciberseguridad, desplegada en diferentes capas, requiere cada vez más de los servicios”

    20ENISE: más tecnología, nuevos riesgos y viejos problemas por resolver

    Crecer con IA cuesta muchísimo dinero

    Virtualización y enterprise browser: cuando competir no impide convivir

  • Retos
    • TALLERES DEL CISO
    • ENTORNOS
  • Análisis Tic
    • DEBATES
      • Infraestructuras críticas (2025)
      • Validar para confiar (2025)
      • Seguridad en la Nube (2025)
      • Más allá del perímetro. Nuevos desafíos y soluciones para la seguridad de redes (2025)
      • El futuro es ahora: Innovación, regulación y seguridad en la era digital (2025)
      • Debate endpoints: XDR, IoT (2025)
      • DSPM la nueva frontera de la seguridad de los datos (2025)
      • Tendencias de ciberseguridad (2025)
      • La seguridad empieza por la identidad (2024)
      • Debate MDR (2024)
      • Debate CSPM – CNAPP (2024)
    • ESPECIALES
      • Especial Ciberresilencia (2026)
      • Especial Zero Trust (2026)
      • Especial Tendencias CST (2026)
      • Especial Cifrado cuántico (2025)
      • Revista online mayo 2023
      • Revista online abril 2023
      • Revista online marzo 2023
      • Revista online febrero 2023
  • EVENTOS
    • FORO TAI
      • FORO TAI: Andalucía afronta sus desafíos tecnológicos para transformar el mundo empresarial y el Sector Público
      • FORO TAI: Galicia acelera su transformación digital con el reto de extender la innovación a toda su economía
      • FORO TAI Valencia: La Comunidad Valenciana refuerza su papel estratégico en España con la digitalización como gran palanca
      • FORO TAI Galicia: el reto de la “calidade” tecnológica
      • FORO TAI Sevilla: Retos tecnológicos para el futuro de la empresa andaluza
      • BLINDANDO EL FUTURO DIGITAL EN UN MUNDO INTERCONECTADO
      • LA INNOVACIÓN COMO ALIADA DE LA CIBERSEGURIDAD
      • EMPRESA TECNOLÓGICAMENTE MODERNA Y SEGURA
      • INNOVACIÓN DISRUPTIVA
    • OBSERVATORIO
      • Observatorio. Puesto de trabajo 2026
      • Observatorio. Ciberresiliencia: del “evitar incidentes” al “seguir operando bajo ataque”
  • ENCUENTROS
    • ENCUENTRO EJECUTIVO: Nunca hubo tanta información… ni tanta necesidad de decidir qué es prioritario
    • ENCUENTRO EJECUTIVO: Detección y respuesta: cuando el reto ya no es ver el ataque, sino decidir qué hacer con él (2026)
    • ENCUENTRO EJECUTIVO: Más plataforma. Más IA. ¿Quién controla qué? (2026)
    • ENCUENTRO EJECUTIVO: El DLP entra en una nueva etapa: menos control, más contexto (2026)
    • ENCUENTRO EJECUTIVO: Detección y respuesta sin descanso: cuando el reto no es solo ver, sino decidir a tiempo (2026)
    • ENCUENTRO EJECUTIVO:La ciberseguridad ya no falla por falta de alertas sino de contexto (2026)
    • ENCUENTRO EJECUTIVO: Pentesting en transformación: cómo escalar, cerrar vulnerabilidades y convivir con la IA sin frenar al negocio (2025)
    • ENCUENTRO EJECUTIVO: Así se ve el salto hacia el Zero Trust inteligente (2025)
    • ENCUENTRO EJECUTIVO: MDR, confianza y colaboración: los nuevos pilares de la defensa digital (2025)
    • ENCUENTRO EJECUTIVO:Blind spots: ¿Dónde empieza y termina hoy la ciberseguridad? (2025)
    • ENCUENTRO EJECUTIVO:“Detección y respuesta sin descanso: descubre el poder del MDR» (2025)
  • Suscrip.
No Result
Ver todos los resultados
  • Inicio
  • Datos
    • Actualidad Datos
    • Entrevistas
    • Vídeos
    • Opinión
  • Endpoint
    • Actualidad Endpoint
    • Entrevistas
    • Vídeos
    • Opinión
  • Identidades
    • Actualidad Identidades
    • Entrevistas
    • Vídeos
    • Opinión
  • Infraestruc.
    • Actualidad Infraestructura
    • Entrevistas
    • Vídeos
    • Opinión
  • Mercado
  • Reportajes
    WatchGuard Summit - Ciberseguridad TIC - Tai Editorial - España

    “La estrategia de ciberseguridad, desplegada en diferentes capas, requiere cada vez más de los servicios”

    20ENISE: más tecnología, nuevos riesgos y viejos problemas por resolver

    Crecer con IA cuesta muchísimo dinero

    Virtualización y enterprise browser: cuando competir no impide convivir

  • Retos
    • TALLERES DEL CISO
    • ENTORNOS
  • Análisis Tic
    • DEBATES
      • Infraestructuras críticas (2025)
      • Validar para confiar (2025)
      • Seguridad en la Nube (2025)
      • Más allá del perímetro. Nuevos desafíos y soluciones para la seguridad de redes (2025)
      • El futuro es ahora: Innovación, regulación y seguridad en la era digital (2025)
      • Debate endpoints: XDR, IoT (2025)
      • DSPM la nueva frontera de la seguridad de los datos (2025)
      • Tendencias de ciberseguridad (2025)
      • La seguridad empieza por la identidad (2024)
      • Debate MDR (2024)
      • Debate CSPM – CNAPP (2024)
    • ESPECIALES
      • Especial Ciberresilencia (2026)
      • Especial Zero Trust (2026)
      • Especial Tendencias CST (2026)
      • Especial Cifrado cuántico (2025)
      • Revista online mayo 2023
      • Revista online abril 2023
      • Revista online marzo 2023
      • Revista online febrero 2023
  • EVENTOS
    • FORO TAI
      • FORO TAI: Andalucía afronta sus desafíos tecnológicos para transformar el mundo empresarial y el Sector Público
      • FORO TAI: Galicia acelera su transformación digital con el reto de extender la innovación a toda su economía
      • FORO TAI Valencia: La Comunidad Valenciana refuerza su papel estratégico en España con la digitalización como gran palanca
      • FORO TAI Galicia: el reto de la “calidade” tecnológica
      • FORO TAI Sevilla: Retos tecnológicos para el futuro de la empresa andaluza
      • BLINDANDO EL FUTURO DIGITAL EN UN MUNDO INTERCONECTADO
      • LA INNOVACIÓN COMO ALIADA DE LA CIBERSEGURIDAD
      • EMPRESA TECNOLÓGICAMENTE MODERNA Y SEGURA
      • INNOVACIÓN DISRUPTIVA
    • OBSERVATORIO
      • Observatorio. Puesto de trabajo 2026
      • Observatorio. Ciberresiliencia: del “evitar incidentes” al “seguir operando bajo ataque”
  • ENCUENTROS
    • ENCUENTRO EJECUTIVO: Nunca hubo tanta información… ni tanta necesidad de decidir qué es prioritario
    • ENCUENTRO EJECUTIVO: Detección y respuesta: cuando el reto ya no es ver el ataque, sino decidir qué hacer con él (2026)
    • ENCUENTRO EJECUTIVO: Más plataforma. Más IA. ¿Quién controla qué? (2026)
    • ENCUENTRO EJECUTIVO: El DLP entra en una nueva etapa: menos control, más contexto (2026)
    • ENCUENTRO EJECUTIVO: Detección y respuesta sin descanso: cuando el reto no es solo ver, sino decidir a tiempo (2026)
    • ENCUENTRO EJECUTIVO:La ciberseguridad ya no falla por falta de alertas sino de contexto (2026)
    • ENCUENTRO EJECUTIVO: Pentesting en transformación: cómo escalar, cerrar vulnerabilidades y convivir con la IA sin frenar al negocio (2025)
    • ENCUENTRO EJECUTIVO: Así se ve el salto hacia el Zero Trust inteligente (2025)
    • ENCUENTRO EJECUTIVO: MDR, confianza y colaboración: los nuevos pilares de la defensa digital (2025)
    • ENCUENTRO EJECUTIVO:Blind spots: ¿Dónde empieza y termina hoy la ciberseguridad? (2025)
    • ENCUENTRO EJECUTIVO:“Detección y respuesta sin descanso: descubre el poder del MDR» (2025)
  • Suscrip.
No Result
Ver todos los resultados
Ciberseguridadtic
No Result
Ver todos los resultados
Inicio Entrevistas

Palo Alto Networks: “La IA obliga a replantear cómo gestionamos identidades y privilegios”

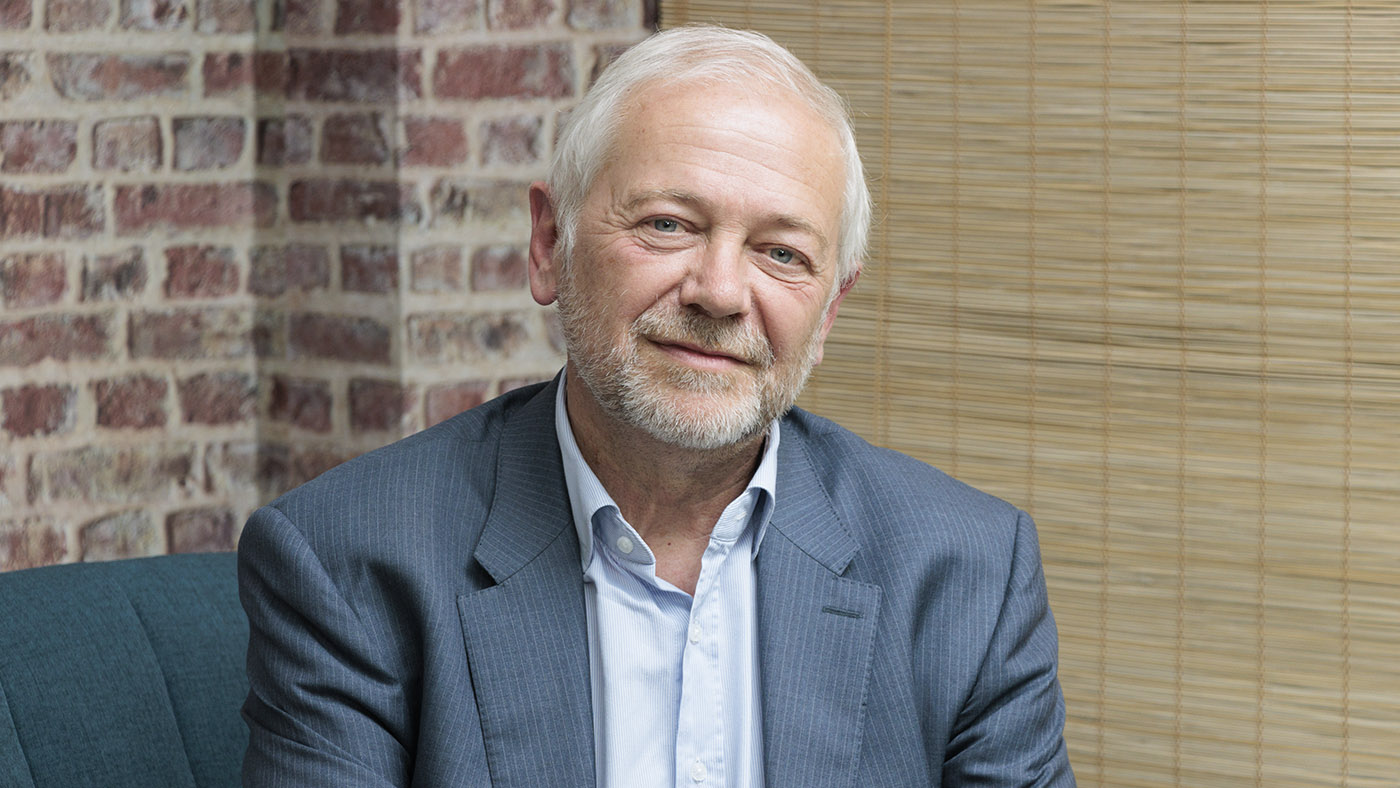
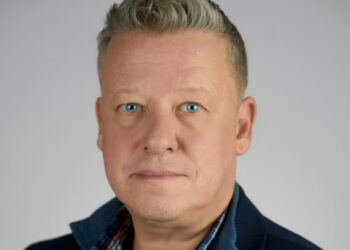
Hablamos con Marc Sarrias, country manager de Palo Alto Networks, sobre la evolución del mercado cíber, la apuesta por la plataformas, el SOC, la IA… Entre otras muchas cosas asegura que la plataforma “no implica renunciar al best of breed, lo integra”; que ya no se habla sólo de identidades humanas, “sino de identidades de máquina con privilegios”; que la seguridad del dato “es más relevante que nunca”; o que, ahora, la mayor preocupación “es la velocidad a la que se está adoptando la IA sin los controles adecuados”.

Por: Rosalía Arroyo
mayo 5, 2026 - Actualizado en mayo 19, 2026
340
Visualizaciones
TwitterLinkedin

Hace cuatro o cinco años que Palo Alto Networks empezó a trabajar en el concepto de plataforma con un objetivo claro: “la simplificación de las arquitecturas de seguridad”. Nos lo contaba Marc Sarrias, country manager de la compañía en Iberia, durante un encuentro durante la celebración del Ignite On Tour Madrid 2026 hace unas semanas.

Desde entonces, la propuesta ha ido tomando forma a través de distintas plataformas —Strata en red, XSIAM en operaciones o la evolución de SASE con propuestas como Prisma Access Browser— para resolver uno de los grandes problemas de las organizaciones: la fragmentación. En palabras de Sarrias, se trata de “trabajar con productos diseñados para interactuar entre ellos y capaces de ofrecer un beneficio en seguridad y eficiencia que no se podría conseguir aunque se utilizaran soluciones de un mismo fabricante que no hayan sido concebidas como una plataforma”.

“La seguridad es, en el fondo, un problema de datos”

La respuesta de Palo Alto Networks es una plataforma modular y abierta que busca resolver “el problema de fondo que tienes dentro del SOC”, marcado por “la cantidad de personas y tecnologías disjuntas que tienes que integrar”. A partir de ahí, añade otro elemento clave: operar con eficiencia y velocidad en la era de la inteligencia artificial. Para ello, insiste, es imprescindible un sistema capaz de acceder a todos los datos y a todo el contexto, de forma que “la IA se pueda utilizar para mejorar toda la parte de automatización y hacer esto a escala”.

Ese enfoque sitúa la plataforma en el centro de las operaciones de seguridad. “Es realmente el corazón del SOC”, subraya, y es ahí donde la compañía decidió avanzar un paso más, incorporando también la seguridad en cloud dentro de ese mismo modelo. Bajo el concepto de Cortex Cloud, Palo Alto Networks integra la protección del entorno cloud desde su concepción —del build al deploy y al run— hasta su operación en el SOC. El objetivo, explica Marc Sarrias, es evitar una de las principales fricciones que han surgido en los últimos años: la necesidad de gestionar nuevas herramientas en un contexto completamente distinto, donde, además, la escasez de talento es aún más acusada que en los entornos tradicionales.

Más allá del discurso, este enfoque está teniendo reflejo en el negocio. La compañía mantiene un crecimiento sostenido de doble dígito y su negocio de seguridad de nueva generación, basado en modelos de suscripción y plataforma, crece por encima del 30%, con una base de ingresos recurrentes que supera los 6.000 millones de dólares. Un dato que refuerza la idea de que la plataforma responde a una demanda real del mercado.

Cloud, SOC e identidad: integrar lo que nació fragmentado

La seguridad en cloud ha crecido de forma desordenada en muchas organizaciones. “Podemos estar hablando de siete, ocho o diez soluciones distintas, a veces de distintos fabricantes”, apunta Sarrias. La propuesta de Palo Alto Networks pasa por aglutinar esas capacidades y llevarlas al terreno de la operación. Con Prisma Cloud primero y bajo el paraguas de Cortex Cloud después, el objetivo ha sido integrar realmente esa seguridad en el SOC, para que pueda abordar “la totalidad del problema” y no solo fragmentos aislados.

Este movimiento responde también a un cambio de mayor calado. La aceleración de la inteligencia artificial —en muchos casos, todavía sin los controles adecuados— está abriendo una nueva etapa. Sarrias habla de una transición desde una economía asistida por la IA hacia una “economía real de la IA”, en la que modelos avanzados, aplicaciones y agentes empiezan a tener un papel activo en los procesos de negocio.

En ese escenario, el foco se desplaza hacia la identidad. Ya no se trata solo de gestionar usuarios, sino entidades que pueden actuar de forma autónoma sobre sistemas, con capacidad de planificar, ejecutar y tomar decisiones. “Tenemos que repensar cómo gestionamos la seguridad de esas identidades”, explica.

De ahí la importancia de conceptos como el zero standing privilege, donde los permisos se conceden únicamente durante el tiempo necesario para realizar una tarea concreta. El reto, asegura el country manager de palo Alto Networks en Iberia, crece cuando esos agentes se encadenan y colaboran entre sí, generando un ecosistema mucho más difícil de supervisar.

Por cierto, el debate sobre plataforma frente a soluciones especializadas también ha evolucionado. Sarrias rechaza que exista una renuncia al best of breed: “somos best of breed en todo lo que hacemos. Es un best of breed entregado como una plataforma”. La diferencia, sostiene, está en que ese nivel de especialización llegue ya integrado, sin trasladar al cliente la carga de construirlo por su cuenta.

“El navegador se está convirtiendo en el punto clave de interacción y, por tanto, de control”

Del perímetro al dato

Durante años, la seguridad se ha centrado en proteger infraestructuras —redes, perímetros o endpoints—, pero la adopción de cloud, SaaS y, especialmente, de la inteligencia artificial está desplazando ese foco. Hoy, gran parte de la actividad se produce fuera del entorno controlado de la organización, y el dato —cómo se accede, se utiliza y se protege— gana protagonismo. En este contexto, surge una pregunta clave: ¿está pasando la seguridad de proteger infraestructuras a centrarse en el dato?

Marc Sarrias introduce matices. Más que un desplazamiento del foco, habla de una evolución de la propia infraestructura. Las arquitecturas centralizadas, donde el tráfico se concentraba y securizaba en un único punto, han dado paso a modelos distribuidos. “No es eficiente intentar llevar todo el tráfico a un sitio para luego sacarlo fuera”, explica, en un contexto donde la mayor parte de la actividad ya no reside en el data center.

Ese cambio ha obligado a mover la seguridad hacia donde realmente se produce la interacción. Y ahí el navegador empieza a adquirir un papel central, especialmente con el uso de aplicaciones externas y modelos de IA. Esto no implica que la infraestructura pierda relevancia, sino que se transforma.

Al mismo tiempo, el dato gana protagonismo y tecnologías como el DLP se vuelven más necesarias. Tiene claro Marc Sarrias que “en el mundo de la IA, el DLP es más necesario que nunca” porque acciones tan simples como copiar información sensible en un modelo o en un chat pueden convertirse en una vía de exposición.

La diferencia, asegura a continuación, es que ya no se trata de proteger ficheros o contenidos estáticos, sino de controlar cómo se utiliza la información en tiempo real.

¿Dónde se decide la partida?

Este escenario abre otro debate en el mercado. Algunos fabricantes ponen el acento en la prevención, otros en la explotación del dato y la analítica, mientras que hay quienes siguen viendo la red como el principal eje de control. La inteligencia artificial está reconfigurando todas estas capas al mismo tiempo: detección, respuesta, identidad y protección del dato.

Ante esa diversidad de enfoques, Marc Sarrias introduce una idea clara: más que una competencia entre modelos, lo que está ocurriendo es una superposición de capas necesarias. Red, endpoint o cloud no desaparecen, pero dejan de ser el elemento diferencial.

“No hay ningún otro proveedor que cubra red, cloud, SOC e identidad de forma integrada como nosotros”

La diferencia empieza a jugarse en la inteligencia artificial y en el ecosistema que se construye a su alrededor. El reto, asegura el directivo, no es solo proteger sistemas, “es necesario entender ese ecosistema: cómo hablan entre sí, con qué privilegios, si hay exceso de privilegios”.

Ese enfoque obliga a ir más allá de los mecanismos tradicionales. Los guardarraíles, advierte, no son suficientes, “no pueden ser la última línea de defensa, porque te los vas a saltar”. Por eso, “la única forma que tienes es validar lo que entra y la respuesta”, explica, comprobando que modelos, aplicaciones y agentes se ajustan a su comportamiento esperado y no derivan en usos indebidos.

El reto se complica por la propia naturaleza de estos sistemas: “aprenden, no son predictivos”. En este escenario, Zero Trust gana peso. Según Sarrias, es un principio ampliamente asumido, pero difícil de aplicar en entornos fragmentados. “Cuantas más piezas tengas, más complejo es articular una política de Zero Trust”. De ahí la necesidad de avanzar hacia modelos unificados. “Tener un entorno unificado es esencial”, concluye.

Navegador: el nuevo punto de control

Volvemos al navegador porque, en esa misma evolución, emerge como uno de los puntos clave de control. No tanto como sustituto del endpoint, sino como el lugar donde hoy se concentra gran parte de la actividad: acceso a aplicaciones, interacción con servicios cloud y uso de modelos de inteligencia artificial.

Sarrias lo plantea de forma directa: “llevar la seguridad al navegador es imperativo y fundamental”. A partir de ahí, anticipa un escenario en el que convivirán distintas aproximaciones: navegadores tradicionales con capacidades de IA y nuevas propuestas más especializadas para entornos corporativos.

La propia compañía ya trabaja en esa línea. “Tenemos un navegador empresarial”, explica, en referencia a un enterprise browser basado en Chromium, que mantiene la experiencia de usuario habitual, pero incorpora controles de seguridad nativos. La clave no está solo en el navegador, sino en su integración con el resto del ecosistema, ya que “se beneficia de todos los servicios de seguridad que entregamos desde la nube, el SASE o los firewalls”.

Este enfoque abre una vía interesante en organizaciones con menos capacidad técnica. En entornos donde el puesto de trabajo se basa casi exclusivamente en aplicaciones online, el navegador puede convertirse en el principal —y a veces único— punto de control, reduciendo la necesidad de desplegar infraestructura adicional o contar con equipos especializados.

Más allá de la tecnología, Marc Sarrias enmarca este movimiento en una estrategia más amplia: trasladar capacidades tradicionalmente reservadas a grandes corporaciones hacia organizaciones medianas y pequeñas. “Estamos haciendo un esfuerzo consciente por llevar esa experiencia al resto del mercado”, señala.

Cliente: la transformación es un viaje

Cuando la conversación aterriza en el cliente, Sarrias insiste en una idea que atraviesa toda la estrategia: la transformación no es un salto, sino “un viaje”, resume. Lo primero es entender el punto de partida de cada organización y definir hacia dónde quiere ir, combinando lo que ya existe con un estado futuro más eficiente.

Ese planteamiento distingue entre organizaciones que nacen directamente en entornos digitales y de inteligencia artificial, donde es posible desplegar desde el inicio una arquitectura adaptada al contexto actual, y la mayoría del mercado, que afronta un proceso progresivo de transformación. “Tenemos que encontrarnos con el cliente donde está”, explica.

IA y quantum: los riesgos que vienen

Cuando se proyecta la conversación a medio plazo, aparecen dos vectores de riesgo. Por un lado, la computación cuántica, que empieza a dejar de ser una amenaza lejana. Según Marc Sarrias, el horizonte se ha acortado y ya se habla de “quantum readiness para 2030 y, como máximo, 2035”.

“La plataforma no implica renunciar al best of breed, lo integra”

El motivo es tan sencillo como crítico: los sistemas actuales de cifrado, sobre los que se apoyan comunicaciones, datos e identidades, podrían dejar de ser seguros de forma abrupta. “Todas las cerraduras que tienes hoy se pueden abrir de golpe”, advierte. De ahí que el reto no sea solo tecnológico, sino también operativo: identificar el estado real de la seguridad criptográfica, priorizar sistemas y gestionar una transición que afectará a prácticamente toda la infraestructura.

El problema se complica en entornos donde no todos los sistemas podrán evolucionar al mismo ritmo. En ámbitos como IoT o determinados entornos legacy, habrá dispositivos que no soporten cifrados post-cuánticos, lo que obligará a introducir mecanismos intermedios que permitan adaptar las comunicaciones sin comprometer el conjunto.

Sin embargo, más allá del quantum, Sarrias sitúa su principal preocupación en otro frente más inmediato: la velocidad a la que se está adoptando la inteligencia artificial. En su opinión, “la mayor preocupación es que esa rapidez, sin los controles necesarios, nos acabe poniendo en un nivel de exposición y riesgo muy alto”. Un riesgo que no afecta solo a las organizaciones, sino al conjunto de la sociedad digital, y que refuerza la idea de que la seguridad no puede seguir el ritmo de la innovación: tiene que anticiparse a él.
Tags: Palo Alto Networks

DESTACADO

Destacado

Commvault: “En algunas empresas hará falta un año para recuperar el control de los agentes de IA”

noviembre 12, 2026

NASHVILLE. No sorprendemos a nadie si decimos que la inteligencia artificial está entrando en las empresas mucho más deprisa de...

Leer másDetails
Sincategoria

¿Más herramientas de seguridad o una forma más inteligente de proteger tu empresa?

noviembre 6, 2026

Los ataques son cada vez más sofisticados, pero los equipos de seguridad no siempre disponen de más recursos para hacerles...

Leer másDetails
Observatorio

Estado de ciberseguridad en España 2026

septiembre 22, 2026

La ciberseguridad se ha convertido en una prioridad para las empresas, pero ¿cuáles son realmente las amenazas que más les...

Leer másDetails
AI assistant with LLM, big data, machine learning, and generative AI powers prompt engineering and supports agentic AI for advanced business applications. Vouch
Sincategoria

¿Cómo afronta su organización los agentes de IA? Participe en el I Observatorio sobre la situación y retos de la IA agéntica

septiembre 9, 2026

nte el avance de la inteligencia artificial en el mundo empresarial y la revolución que está suponiendo la IA agéntica,...

Leer másDetails
Entornos

Camerfirma: “Ya no vale con decir que has notificado por correo; hay que demostrar todo el proceso”

septiembre 9, 2026

Durante años, las empresas recurrieron al burofax o a la carta certificada cuando necesitaban acreditar una comunicación. Hoy esa misma...

Leer másDetails
Destacado

TrendAI: “El reto no es frenar la adopción de los agentes de IA, sino garantizar que las empresas no pierdan el control”

noviembre 6, 2026

Un agente de inteligencia artificial intenta ejecutar un ataque de ransomware, fracasa, identifica el error, cambia de estrategia y consigue...

Leer másDetails
Entornos

De la detección masiva a la prevención inteligente

abril 20, 2026

  Durante años, la ciberseguridad ha estado dominada por una carrera por detectar más amenazas y hacerlo cada vez más...

Leer másDetails
Entrevistas

“La principal razón para consolidar plataformas no es reducir la complejidad o los costes”

noviembre 5, 2026 - Actualizado en noviembre 12, 2026

BARCELONA. ¿Hasta dónde quiere llegar CrowdStrike? AJ Shipley, Chief Product Officer de la compañía, no parece contemplar fronteras. Durante una...

Leer másDetails
Actualidad Infraestructura

Jay Chaudhry (Zscaler): “Ayer el eslabón más débil era el usuario; hoy lo son los agentes de IA”

junio 16, 2026 - Actualizado en junio 25, 2026

Viena. Tras su paso por Estados Unidos hace apenas unos días, Zenith Live ha llegado esta semana a Viena con...

Leer másDetails
Sincategoria

La inteligencia artificial empodera la oferta de HP en el entorno del puesto de trabajo

septiembre 4, 2024

La inteligencia artificial se ha integrado en la oferta de HP en el entorno, crítico, del puesto de trabajo. Ordenadores,...

Leer másDetails
Sincategoria

HP avanza en su objetivo de conseguir un mundo más justo y sostenible

septiembre 18, 2024

Recientemente HP publicó su Informe de Impacto Sostenible 2023 donde se detallan los avances alcanzados por la compañía en materia...

Leer másDetails

SOBRE NOSOTROS

CiberseguridadTIC es una publicación de T.a.i. Editorial con información y análisis para las empresas y profesionales de seguridad

Contáctanos: correo@taieditorial.es

SÍGUENOS EN:

T.a.i. Editorial S.A. ®, marca registrada 2023 | Aviso Legal | Política de Privacidad | Política de Cookies | Anúnciese aquí

No Result
Ver todos los resultados
  • Inicio
  • Datos
    • Actualidad Datos
    • Entrevistas
    • Vídeos
    • Opinión
  • Endpoint
    • Actualidad Endpoint
    • Entrevistas
    • Vídeos
    • Opinión
  • Identidades
    • Actualidad Identidades
    • Entrevistas
    • Vídeos
    • Opinión
  • Infraestruc.
    • Actualidad Infraestructura
    • Entrevistas
    • Vídeos
    • Opinión
  • Mercado
  • Reportajes
  • Retos
    • TALLERES DEL CISO
    • ENTORNOS
  • Análisis Tic
    • DEBATES
      • Infraestructuras críticas (2025)
      • Validar para confiar (2025)
      • Seguridad en la Nube (2025)
      • Más allá del perímetro. Nuevos desafíos y soluciones para la seguridad de redes (2025)
      • El futuro es ahora: Innovación, regulación y seguridad en la era digital (2025)
      • Debate endpoints: XDR, IoT (2025)
      • DSPM la nueva frontera de la seguridad de los datos (2025)
      • Tendencias de ciberseguridad (2025)
      • La seguridad empieza por la identidad (2024)
      • Debate MDR (2024)
      • Debate CSPM – CNAPP (2024)
    • ESPECIALES
      • Especial Ciberresilencia (2026)
      • Especial Zero Trust (2026)
      • Especial Tendencias CST (2026)
      • Especial Cifrado cuántico (2025)
      • Revista online mayo 2023
      • Revista online abril 2023
      • Revista online marzo 2023
      • Revista online febrero 2023
  • EVENTOS
    • FORO TAI
      • FORO TAI: Andalucía afronta sus desafíos tecnológicos para transformar el mundo empresarial y el Sector Público
      • FORO TAI: Galicia acelera su transformación digital con el reto de extender la innovación a toda su economía
      • FORO TAI Valencia: La Comunidad Valenciana refuerza su papel estratégico en España con la digitalización como gran palanca
      • FORO TAI Galicia: el reto de la “calidade” tecnológica
      • FORO TAI Sevilla: Retos tecnológicos para el futuro de la empresa andaluza
      • BLINDANDO EL FUTURO DIGITAL EN UN MUNDO INTERCONECTADO
      • LA INNOVACIÓN COMO ALIADA DE LA CIBERSEGURIDAD
      • EMPRESA TECNOLÓGICAMENTE MODERNA Y SEGURA
      • INNOVACIÓN DISRUPTIVA
    • OBSERVATORIO
      • Observatorio. Puesto de trabajo 2026
      • Observatorio. Ciberresiliencia: del “evitar incidentes” al “seguir operando bajo ataque”
  • ENCUENTROS
    • ENCUENTRO EJECUTIVO: Nunca hubo tanta información… ni tanta necesidad de decidir qué es prioritario
    • ENCUENTRO EJECUTIVO: Detección y respuesta: cuando el reto ya no es ver el ataque, sino decidir qué hacer con él (2026)
    • ENCUENTRO EJECUTIVO: Más plataforma. Más IA. ¿Quién controla qué? (2026)
    • ENCUENTRO EJECUTIVO: El DLP entra en una nueva etapa: menos control, más contexto (2026)
    • ENCUENTRO EJECUTIVO: Detección y respuesta sin descanso: cuando el reto no es solo ver, sino decidir a tiempo (2026)
    • ENCUENTRO EJECUTIVO:La ciberseguridad ya no falla por falta de alertas sino de contexto (2026)
    • ENCUENTRO EJECUTIVO: Pentesting en transformación: cómo escalar, cerrar vulnerabilidades y convivir con la IA sin frenar al negocio (2025)
    • ENCUENTRO EJECUTIVO: Así se ve el salto hacia el Zero Trust inteligente (2025)
    • ENCUENTRO EJECUTIVO: MDR, confianza y colaboración: los nuevos pilares de la defensa digital (2025)
    • ENCUENTRO EJECUTIVO:Blind spots: ¿Dónde empieza y termina hoy la ciberseguridad? (2025)
    • ENCUENTRO EJECUTIVO:“Detección y respuesta sin descanso: descubre el poder del MDR» (2025)
  • Suscrip.

© 2026 JNews - Premium WordPress news & magazine theme by Jegtheme.

Este sitio web almacena cookies técnicas esenciales para el buen funcionamiento de la página. Estas cookies sirven para mejorar nuestro sitio web y poder ofrecer su funcionalidad completa. No utilizamos cookies de seguimiento para publicidad, ni para redes sociales, ya que cuando comparte información con una red social, será al entrar en ésta cuando le pidan el consentimiento a esas cookies. Para conocer más acerca de las cookies que utilizamos, pulse en Política de cookies. Puede visitar nuestra política de privacidad para saber más sobre el tratamiento de sus datos Política de privacidad. Pulse en aceptar, para minimizar