




sábado, octubre 17, 2026
Ciberseguridadtic
  • Inicio
  • Datos
    • Actualidad Datos
    • Entrevistas
    • Vídeos
    • Opinión
  • Endpoint
    • Actualidad Endpoint
    • Entrevistas
    • Vídeos
    • Opinión
  • Identidades
    • Actualidad Identidades
    • Entrevistas
    • Vídeos
    • Opinión
  • Infraestruc.
    • Actualidad Infraestructura
    • Entrevistas
    • Vídeos
    • Opinión
  • Mercado
  • Reportajes

    Crecer con IA cuesta muchísimo dinero

    Virtualización y enterprise browser: cuando competir no impide convivir

    Sality: cómo se acaba con una botnet que llevaba 23 años resistiendo

    El incidente de Hugging Face: cuando los agentes de IA encuentran su propio camino

  • Retos
    • TALLERES DEL CISO
    • ENTORNOS
  • Análisis Tic
    • DEBATES
      • Infraestructuras críticas (2025)
      • Validar para confiar (2025)
      • Seguridad en la Nube (2025)
      • Más allá del perímetro. Nuevos desafíos y soluciones para la seguridad de redes (2025)
      • El futuro es ahora: Innovación, regulación y seguridad en la era digital (2025)
      • Debate endpoints: XDR, IoT (2025)
      • DSPM la nueva frontera de la seguridad de los datos (2025)
      • Tendencias de ciberseguridad (2025)
      • La seguridad empieza por la identidad (2024)
      • Debate MDR (2024)
      • Debate CSPM – CNAPP (2024)
    • ESPECIALES
      • Especial Ciberresilencia (2026)
      • Especial Zero Trust (2026)
      • Especial Tendencias CST (2026)
      • Especial Cifrado cuántico (2025)
      • Revista online mayo 2023
      • Revista online abril 2023
      • Revista online marzo 2023
      • Revista online febrero 2023
  • EVENTOS
    • FORO TAI
      • FORO TAI: Galicia acelera su transformación digital con el reto de extender la innovación a toda su economía
      • FORO TAI Valencia: La Comunidad Valenciana refuerza su papel estratégico en España con la digitalización como gran palanca
      • FORO TAI Galicia: el reto de la “calidade” tecnológica
      • FORO TAI Sevilla: Retos tecnológicos para el futuro de la empresa andaluza
      • BLINDANDO EL FUTURO DIGITAL EN UN MUNDO INTERCONECTADO
      • LA INNOVACIÓN COMO ALIADA DE LA CIBERSEGURIDAD
      • EMPRESA TECNOLÓGICAMENTE MODERNA Y SEGURA
      • INNOVACIÓN DISRUPTIVA
    • OBSERVATORIO
      • Observatorio. Puesto de trabajo 2026
      • Observatorio. Ciberresiliencia: del “evitar incidentes” al “seguir operando bajo ataque”
  • ENCUENTROS
    • ENCUENTRO EJECUTIVO: Nunca hubo tanta información… ni tanta necesidad de decidir qué es prioritario
    • ENCUENTRO EJECUTIVO: Detección y respuesta: cuando el reto ya no es ver el ataque, sino decidir qué hacer con él (2026)
    • ENCUENTRO EJECUTIVO: Más plataforma. Más IA. ¿Quién controla qué? (2026)
    • ENCUENTRO EJECUTIVO: El DLP entra en una nueva etapa: menos control, más contexto (2026)
    • ENCUENTRO EJECUTIVO: Detección y respuesta sin descanso: cuando el reto no es solo ver, sino decidir a tiempo (2026)
    • ENCUENTRO EJECUTIVO:La ciberseguridad ya no falla por falta de alertas sino de contexto (2026)
    • ENCUENTRO EJECUTIVO: Pentesting en transformación: cómo escalar, cerrar vulnerabilidades y convivir con la IA sin frenar al negocio (2025)
    • ENCUENTRO EJECUTIVO: Así se ve el salto hacia el Zero Trust inteligente (2025)
    • ENCUENTRO EJECUTIVO: MDR, confianza y colaboración: los nuevos pilares de la defensa digital (2025)
    • ENCUENTRO EJECUTIVO:Blind spots: ¿Dónde empieza y termina hoy la ciberseguridad? (2025)
    • ENCUENTRO EJECUTIVO:“Detección y respuesta sin descanso: descubre el poder del MDR» (2025)
  • Suscrip.
No Result
Ver todos los resultados
Ciberseguridadtic
No Result
Ver todos los resultados
Inicio Entrevistas

“NNEAT nace para ayudar a entender si la postura defensiva encaja con el riesgo real”

Por: Rosalía Arroyo
marzo 24, 2026 - Actualizado en abril 7, 2026
132
Visualizaciones
TwitterLinkedin

La ciberseguridad sigue acumulando herramientas, inversión y complejidad, pero no siempre claridad. En ese contexto nace NNEAT, una spin-off de la tecnológica Versia que propone un cambio de enfoque: pasar de la protección estática a una seguridad dinámica, basada en el riesgo real de cada organización.

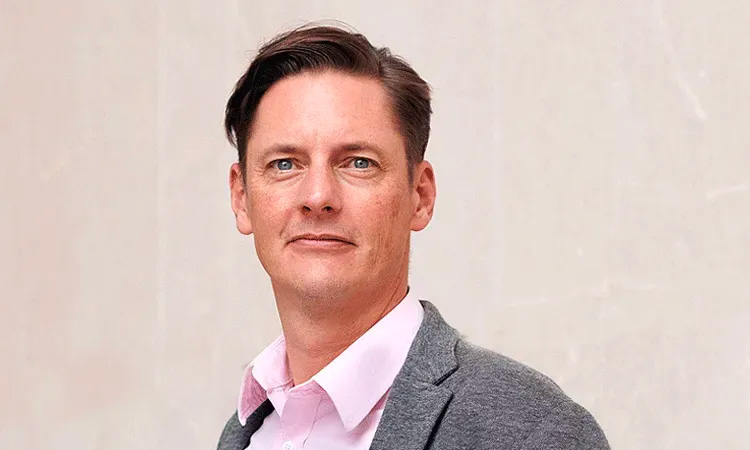
Detrás del proyecto está Dan Brett, emprendedor con trayectoria en el sector y cofundador de CounterCraft, que defiende que el problema no es tanto la falta de tecnología como la incapacidad de conectar lo que ocurre fuera —las amenazas— con lo que ocurre dentro —la capacidad real de defensa—. “Siempre se despliega lo mismo: firewall, endpoint, antivirus… pero eso no tiene en cuenta el perfil de riesgo de cada empresa”, explica durante un encuentro online.

“Queremos que el CISO pueda responder con evidencias cuando el CEO pregunta si la empresa está preparada”

De la acumulación de herramientas a la comprensión del riesgo

La idea de NNEAT surge precisamente de esa desconexión. Según Dan Brett, muchas organizaciones han construido su seguridad por capas, pero sin una visión unificada. Explica que “los datos están en silos”, que “cada herramienta tiene su información, pero falta una vista global, una visión de 40.000 pies”, señala.

Ahí es donde entra su propuesta: cruzar inteligencia de amenazas con el contexto defensivo de la empresa para responder a una pregunta clave: ¿estamos preparados frente a lo que realmente nos puede atacar?

Para ello, la plataforma se apoya en marcos como MITRE ATT&CK, analizando no tanto indicadores puntuales —que cambian constantemente— como las tácticas y técnicas de los atacantes, que son más estables. “El comportamiento del enemigo cambia mucho menos que una IP o un malware concreto. Por eso tiene más sentido medir la defensa frente a esas técnicas”, apunta.

El resultado es una especie de mapa continuo de exposición, donde se integran tanto datos técnicos como otros factores menos visibles, pero igual de críticos, como la formación de los usuarios o los procesos internos.

CTEM, MITRE y la seguridad antes del ataque

El enfoque de NNEAT encaja con una de las tendencias que están ganando peso en el mercado: el Continuous Threat Exposure Management (CTEM). Dan Brett lo describe como “un proceso más que una tecnología”, orientado a ayudar a los responsables de seguridad a gestionar el riesgo de forma continua.

En paralelo, conecta con iniciativas como el Threat-Informed Defense impulsado por MITRE, más centrado en el ámbito técnico. “CTEM habla el lenguaje del riesgo y del negocio; MITRE habla el lenguaje del profesional de seguridad. Nosotros estamos en medio de ambos mundos”, resume.

Ese posicionamiento se traduce en un enfoque claramente preventivo. “Estamos en el campo de la preemptive security, la seguridad antes del ataque”, afirma.

Un ejemplo lo ilustra bien: ante una nueva amenaza que aparece en el mercado, el CISO suele tener dificultades para responder con certeza si su organización está preparada. Con NNEAT, en cambio, puede apoyarse en datos concretos. Según explica el directivo, “puedes decirle al CEO: hemos identificado la amenaza, sabemos cómo nos afecta y ya hemos activado las acciones necesarias. Pasas de la intuición a la evidencia”.

De la alerta técnica a la decisión de negocio

Uno de los elementos diferenciales de la propuesta de NNEAT es su capacidad para traducir la ciberseguridad en decisiones accionables. No se trata solo de detectar riesgos, sino de priorizar qué hacer y en qué invertir.

Asegurando que la plataforma no sólo mide el nivel de exposición, sino que propone acciones concretas y priorizadas para mejorar la postura defensiva, y que algunas son ajustes de configuración; otras implican decisiones más estratégicas, explica Dan Brett que esto es lo que permite justificar “por qué necesitas invertir en una determinada área o por qué una decisión que no se tomó en su momento ahora genera un riesgo”. Ese enfoque conecta directamente con la necesidad de llevar la ciberseguridad al comité de dirección, con argumentos que vayan más allá de lo técnico.

“Nuestro objetivo es que la empresa pueda decidir mejor dónde invertir para reducir su exposición”

Otro de los aspectos que la compañía pone en valor es la facilidad de adopción. Frente a soluciones que requieren despliegues complejos, NNEAT apuesta por un modelo flexible, incluso sin integración inicial. “Queremos facilitar al máximo la entrada. Podemos trabajar con datos externos, auditorías o configuraciones sin necesidad de desplegar agentes”, dice el directivo, añadiendo que, a partir de ahí, el nivel de profundidad puede crecer.

En este sentido, también incorporan capacidades de análisis de superficie de ataque externa (EASM), evaluando la exposición pública de las organizaciones. La plataforma ya es capaz de analizar más de 200.000 dominios al día, lo que refleja un foco claro en la escalabilidad desde fases tempranas.

Industria, sector público y expansión internacional

“Empresas industriales grandes, con operaciones en varios países, son el perfil ideal ahora mismo”, señala Brett, explicando que NNEAT ha arrancado en el País Vasco, con un fuerte foco en industria, un entorno donde la complejidad operativa y el riesgo son especialmente altos.

Sin embargo, la compañía ha encontrado también tracción en el sector público, donde su enfoque permite mejorar la visibilidad sin necesidad de intervenciones técnicas invasivas. “Podemos ayudar a mejorar la seguridad de cientos de entidades sin entrar directamente en sus sistemas”, explica.

Con la reciente ronda semilla de 800.000 euros, liderada por Easo Ventures, el objetivo es acelerar este crecimiento y preparar la expansión internacional, con Reino Unido y Alemania como primeros destinos. “Son los dos mercados más grandes de Europa y tienen un fuerte tejido industrial. Si queremos crecer, tenemos que ir ahí”, afirma.

Por otra parte, el modelo comercial evolucionará hacia un enfoque basado en canal, aunque en una primera fase combinarán venta directa con desarrollo de partners, lo que lleva al directivo a asegurad: “Primero hay que abrir mercado y demostrar valor. Luego el canal escala”.

El contexto geopolítico y el debate sobre la soberanía tecnológica también juegan a favor de iniciativas como NNEAT. Dan Brett reconoce que competir con fabricantes estadounidenses o israelíes sigue siendo un reto, pero ve una oportunidad clara. “Nunca ha sido tan importante contar con alternativas europeas. No porque sean mejores o peores, sino porque es necesario que existan”, señala. En su opinión, el mercado empieza a valorar cada vez más este factor, especialmente en entornos críticos.

“Siempre se despliega lo mismo, pero eso no tiene en cuenta el perfil de riesgo de cada empresa”

Una visión a largo plazo: seguridad personalizada

A medio plazo, la ambición de NNEAT va más allá de mejorar la seguridad. El objetivo es incorporar variables como el coste, el esfuerzo o las capacidades internas de cada organización para ofrecer recomendaciones realmente adaptadas.

“Queremos ayudar a responder preguntas complejas: si dejo de invertir en esto y apuesto por esto otro, ¿qué impacto tiene en mi seguridad?”, explica Dan Brett. La idea es avanzar hacia un modelo donde la ciberseguridad se gestione como una combinación de riesgo, inversión y capacidad operativa.

Si esa visión se consolida, el fundador lo tiene claro: el éxito será que las empresas sientan que no pueden gestionar su seguridad sin este tipo de enfoque. “Que NNEAT ocupe ese espacio donde ayudas a entender, justificar y evolucionar la estrategia de ciberseguridad”.


Tags: NNEATSoberanía digital

DESTACADO

Destacado

NeuralTrust: de una idea nacida en Mango a competir en el mercado internacional de seguridad de la IA

octubre 15, 2026

Fundada en Barcelona en 2023 NeuralTrust ha conseguido una financiación de 20 millones de dólares en una ronda que, en...

Leer másDetails
Observatorio

Estado de ciberseguridad en España 2026

septiembre 22, 2026

La ciberseguridad se ha convertido en una prioridad para las empresas, pero ¿cuáles son realmente las amenazas que más les...

Leer másDetails
AI assistant with LLM, big data, machine learning, and generative AI powers prompt engineering and supports agentic AI for advanced business applications. Vouch
Sincategoria

¿Cómo afronta su organización los agentes de IA? Participe en el I Observatorio sobre la situación y retos de la IA agéntica

septiembre 9, 2026

nte el avance de la inteligencia artificial en el mundo empresarial y la revolución que está suponiendo la IA agéntica,...

Leer másDetails
Actualidad Infraestructura

Jay Chaudhry (Zscaler): “Ayer el eslabón más débil era el usuario; hoy lo son los agentes de IA”

junio 16, 2026 - Actualizado en junio 25, 2026

Viena. Tras su paso por Estados Unidos hace apenas unos días, Zenith Live ha llegado esta semana a Viena con...

Leer másDetails
Entornos

Camerfirma: “Ya no vale con decir que has notificado por correo; hay que demostrar todo el proceso”

septiembre 9, 2026

Durante años, las empresas recurrieron al burofax o a la carta certificada cuando necesitaban acreditar una comunicación. Hoy esa misma...

Leer másDetails
Entrevistas

Cindy Provin (Utimaco): “La criptoagilidad ya no es una característica deseable, es una necesidad”

octubre 8, 2026 - Actualizado en octubre 16, 2026

La rápida adopción de la inteligencia artificial está obligando a las organizaciones a replantearse también cómo proteger los datos, los...

Leer másDetails
Entornos

De la detección masiva a la prevención inteligente

abril 20, 2026

  Durante años, la ciberseguridad ha estado dominada por una carrera por detectar más amenazas y hacerlo cada vez más...

Leer másDetails
Entrevistas

Andre Troskie, Veeam: “Si no podemos confiar en los datos, tampoco podemos confiar en los resultados de la IA”

octubre 6, 2026 - Actualizado en octubre 15, 2026

La inteligencia artificial está ampliando rápidamente el terreno que deben proteger los responsables de seguridad. A los usuarios, dispositivos y...

Leer másDetails
Contenido Premium

V-Valley y DQS: protección hasta el último rincón con Microsoft

marzo 12, 2026

El complejo panorama de amenazas al que tienen que hacer frente las empresas les ha obligado a replantear su forma...

Leer másDetails
Sincategoria

La inteligencia artificial empodera la oferta de HP en el entorno del puesto de trabajo

septiembre 4, 2024

La inteligencia artificial se ha integrado en la oferta de HP en el entorno, crítico, del puesto de trabajo. Ordenadores,...

Leer másDetails
Sincategoria

HP avanza en su objetivo de conseguir un mundo más justo y sostenible

septiembre 18, 2024

Recientemente HP publicó su Informe de Impacto Sostenible 2023 donde se detallan los avances alcanzados por la compañía en materia...

Leer másDetails

SOBRE NOSOTROS

CiberseguridadTIC es una publicación de T.a.i. Editorial con información y análisis para las empresas y profesionales de seguridad

Contáctanos: correo@taieditorial.es

SÍGUENOS EN:

T.a.i. Editorial S.A. ®, marca registrada 2023 | Aviso Legal | Política de Privacidad | Política de Cookies | Anúnciese aquí

No Result
Ver todos los resultados
  • Inicio
  • Datos
    • Actualidad Datos
    • Entrevistas
    • Vídeos
    • Opinión
  • Endpoint
    • Actualidad Endpoint
    • Entrevistas
    • Vídeos
    • Opinión
  • Identidades
    • Actualidad Identidades
    • Entrevistas
    • Vídeos
    • Opinión
  • Infraestruc.
    • Actualidad Infraestructura
    • Entrevistas
    • Vídeos
    • Opinión
  • Mercado
  • Reportajes
  • Retos
    • TALLERES DEL CISO
    • ENTORNOS
  • Análisis Tic
    • DEBATES
      • Infraestructuras críticas (2025)
      • Validar para confiar (2025)
      • Seguridad en la Nube (2025)
      • Más allá del perímetro. Nuevos desafíos y soluciones para la seguridad de redes (2025)
      • El futuro es ahora: Innovación, regulación y seguridad en la era digital (2025)
      • Debate endpoints: XDR, IoT (2025)
      • DSPM la nueva frontera de la seguridad de los datos (2025)
      • Tendencias de ciberseguridad (2025)
      • La seguridad empieza por la identidad (2024)
      • Debate MDR (2024)
      • Debate CSPM – CNAPP (2024)
    • ESPECIALES
      • Especial Ciberresilencia (2026)
      • Especial Zero Trust (2026)
      • Especial Tendencias CST (2026)
      • Especial Cifrado cuántico (2025)
      • Revista online mayo 2023
      • Revista online abril 2023
      • Revista online marzo 2023
      • Revista online febrero 2023
  • EVENTOS
    • FORO TAI
      • FORO TAI: Galicia acelera su transformación digital con el reto de extender la innovación a toda su economía
      • FORO TAI Valencia: La Comunidad Valenciana refuerza su papel estratégico en España con la digitalización como gran palanca
      • FORO TAI Galicia: el reto de la “calidade” tecnológica
      • FORO TAI Sevilla: Retos tecnológicos para el futuro de la empresa andaluza
      • BLINDANDO EL FUTURO DIGITAL EN UN MUNDO INTERCONECTADO
      • LA INNOVACIÓN COMO ALIADA DE LA CIBERSEGURIDAD
      • EMPRESA TECNOLÓGICAMENTE MODERNA Y SEGURA
      • INNOVACIÓN DISRUPTIVA
    • OBSERVATORIO
      • Observatorio. Puesto de trabajo 2026
      • Observatorio. Ciberresiliencia: del “evitar incidentes” al “seguir operando bajo ataque”
  • ENCUENTROS
    • ENCUENTRO EJECUTIVO: Nunca hubo tanta información… ni tanta necesidad de decidir qué es prioritario
    • ENCUENTRO EJECUTIVO: Detección y respuesta: cuando el reto ya no es ver el ataque, sino decidir qué hacer con él (2026)
    • ENCUENTRO EJECUTIVO: Más plataforma. Más IA. ¿Quién controla qué? (2026)
    • ENCUENTRO EJECUTIVO: El DLP entra en una nueva etapa: menos control, más contexto (2026)
    • ENCUENTRO EJECUTIVO: Detección y respuesta sin descanso: cuando el reto no es solo ver, sino decidir a tiempo (2026)
    • ENCUENTRO EJECUTIVO:La ciberseguridad ya no falla por falta de alertas sino de contexto (2026)
    • ENCUENTRO EJECUTIVO: Pentesting en transformación: cómo escalar, cerrar vulnerabilidades y convivir con la IA sin frenar al negocio (2025)
    • ENCUENTRO EJECUTIVO: Así se ve el salto hacia el Zero Trust inteligente (2025)
    • ENCUENTRO EJECUTIVO: MDR, confianza y colaboración: los nuevos pilares de la defensa digital (2025)
    • ENCUENTRO EJECUTIVO:Blind spots: ¿Dónde empieza y termina hoy la ciberseguridad? (2025)
    • ENCUENTRO EJECUTIVO:“Detección y respuesta sin descanso: descubre el poder del MDR» (2025)
  • Suscrip.

© 2026 JNews - Premium WordPress news & magazine theme by Jegtheme.

Este sitio web almacena cookies técnicas esenciales para el buen funcionamiento de la página. Estas cookies sirven para mejorar nuestro sitio web y poder ofrecer su funcionalidad completa. No utilizamos cookies de seguimiento para publicidad, ni para redes sociales, ya que cuando comparte información con una red social, será al entrar en ésta cuando le pidan el consentimiento a esas cookies. Para conocer más acerca de las cookies que utilizamos, pulse en Política de cookies. Puede visitar nuestra política de privacidad para saber más sobre el tratamiento de sus datos Política de privacidad. Pulse en aceptar, para minimizar









