martes, septiembre 15, 2026
Ciberseguridadtic
  • Inicio
  • Datos
    • Actualidad Datos
    • Entrevistas
    • Vídeos
    • Opinión
  • Endpoint
    • Actualidad Endpoint
    • Entrevistas
    • Vídeos
    • Opinión
  • Identidades
    • Actualidad Identidades
    • Entrevistas
    • Vídeos
    • Opinión
  • Infraestruc.
    • Actualidad Infraestructura
    • Entrevistas
    • Vídeos
    • Opinión
  • Mercado
  • Reportajes

    Crecer con IA cuesta muchísimo dinero

    Virtualización y enterprise browser: cuando competir no impide convivir

    Sality: cómo se acaba con una botnet que llevaba 23 años resistiendo

    El incidente de Hugging Face: cuando los agentes de IA encuentran su propio camino

  • Retos
    • TALLERES DEL CISO
    • ENTORNOS
  • Análisis Tic
    • DEBATES
      • Infraestructuras críticas (2025)
      • Validar para confiar (2025)
      • Seguridad en la Nube (2025)
      • Más allá del perímetro. Nuevos desafíos y soluciones para la seguridad de redes (2025)
      • El futuro es ahora: Innovación, regulación y seguridad en la era digital (2025)
      • Debate endpoints: XDR, IoT (2025)
      • DSPM la nueva frontera de la seguridad de los datos (2025)
      • Tendencias de ciberseguridad (2025)
      • La seguridad empieza por la identidad (2024)
      • Debate MDR (2024)
      • Debate CSPM – CNAPP (2024)
    • ESPECIALES
      • Especial Ciberresilencia (2026)
      • Especial Zero Trust (2026)
      • Especial Tendencias CST (2026)
      • Especial Cifrado cuántico (2025)
      • Revista online mayo 2023
      • Revista online abril 2023
      • Revista online marzo 2023
      • Revista online febrero 2023
  • EVENTOS
    • FORO TAI
      • FORO TAI: Galicia acelera su transformación digital con el reto de extender la innovación a toda su economía
      • FORO TAI Valencia: La Comunidad Valenciana refuerza su papel estratégico en España con la digitalización como gran palanca
      • FORO TAI Galicia: el reto de la “calidade” tecnológica
      • FORO TAI Sevilla: Retos tecnológicos para el futuro de la empresa andaluza
      • BLINDANDO EL FUTURO DIGITAL EN UN MUNDO INTERCONECTADO
      • LA INNOVACIÓN COMO ALIADA DE LA CIBERSEGURIDAD
      • EMPRESA TECNOLÓGICAMENTE MODERNA Y SEGURA
      • INNOVACIÓN DISRUPTIVA
    • OBSERVATORIO
      • Observatorio. Puesto de trabajo 2026
      • Observatorio. Ciberresiliencia: del “evitar incidentes” al “seguir operando bajo ataque”
  • ENCUENTROS
    • ENCUENTRO EJECUTIVO: Nunca hubo tanta información… ni tanta necesidad de decidir qué es prioritario
    • ENCUENTRO EJECUTIVO: Detección y respuesta: cuando el reto ya no es ver el ataque, sino decidir qué hacer con él (2026)
    • ENCUENTRO EJECUTIVO: Más plataforma. Más IA. ¿Quién controla qué? (2026)
    • ENCUENTRO EJECUTIVO: El DLP entra en una nueva etapa: menos control, más contexto (2026)
    • ENCUENTRO EJECUTIVO: Detección y respuesta sin descanso: cuando el reto no es solo ver, sino decidir a tiempo (2026)
    • ENCUENTRO EJECUTIVO:La ciberseguridad ya no falla por falta de alertas sino de contexto (2026)
    • ENCUENTRO EJECUTIVO: Pentesting en transformación: cómo escalar, cerrar vulnerabilidades y convivir con la IA sin frenar al negocio (2025)
    • ENCUENTRO EJECUTIVO: Así se ve el salto hacia el Zero Trust inteligente (2025)
    • ENCUENTRO EJECUTIVO: MDR, confianza y colaboración: los nuevos pilares de la defensa digital (2025)
    • ENCUENTRO EJECUTIVO:Blind spots: ¿Dónde empieza y termina hoy la ciberseguridad? (2025)
    • ENCUENTRO EJECUTIVO:“Detección y respuesta sin descanso: descubre el poder del MDR» (2025)
  • Suscrip.
No Result
Ver todos los resultados
  • Inicio
  • Datos
    • Actualidad Datos
    • Entrevistas
    • Vídeos
    • Opinión
  • Endpoint
    • Actualidad Endpoint
    • Entrevistas
    • Vídeos
    • Opinión
  • Identidades
    • Actualidad Identidades
    • Entrevistas
    • Vídeos
    • Opinión
  • Infraestruc.
    • Actualidad Infraestructura
    • Entrevistas
    • Vídeos
    • Opinión
  • Mercado
  • Reportajes

    Crecer con IA cuesta muchísimo dinero

    Virtualización y enterprise browser: cuando competir no impide convivir

    Sality: cómo se acaba con una botnet que llevaba 23 años resistiendo

    El incidente de Hugging Face: cuando los agentes de IA encuentran su propio camino

  • Retos
    • TALLERES DEL CISO
    • ENTORNOS
  • Análisis Tic
    • DEBATES
      • Infraestructuras críticas (2025)
      • Validar para confiar (2025)
      • Seguridad en la Nube (2025)
      • Más allá del perímetro. Nuevos desafíos y soluciones para la seguridad de redes (2025)
      • El futuro es ahora: Innovación, regulación y seguridad en la era digital (2025)
      • Debate endpoints: XDR, IoT (2025)
      • DSPM la nueva frontera de la seguridad de los datos (2025)
      • Tendencias de ciberseguridad (2025)
      • La seguridad empieza por la identidad (2024)
      • Debate MDR (2024)
      • Debate CSPM – CNAPP (2024)
    • ESPECIALES
      • Especial Ciberresilencia (2026)
      • Especial Zero Trust (2026)
      • Especial Tendencias CST (2026)
      • Especial Cifrado cuántico (2025)
      • Revista online mayo 2023
      • Revista online abril 2023
      • Revista online marzo 2023
      • Revista online febrero 2023
  • EVENTOS
    • FORO TAI
      • FORO TAI: Galicia acelera su transformación digital con el reto de extender la innovación a toda su economía
      • FORO TAI Valencia: La Comunidad Valenciana refuerza su papel estratégico en España con la digitalización como gran palanca
      • FORO TAI Galicia: el reto de la “calidade” tecnológica
      • FORO TAI Sevilla: Retos tecnológicos para el futuro de la empresa andaluza
      • BLINDANDO EL FUTURO DIGITAL EN UN MUNDO INTERCONECTADO
      • LA INNOVACIÓN COMO ALIADA DE LA CIBERSEGURIDAD
      • EMPRESA TECNOLÓGICAMENTE MODERNA Y SEGURA
      • INNOVACIÓN DISRUPTIVA
    • OBSERVATORIO
      • Observatorio. Puesto de trabajo 2026
      • Observatorio. Ciberresiliencia: del “evitar incidentes” al “seguir operando bajo ataque”
  • ENCUENTROS
    • ENCUENTRO EJECUTIVO: Nunca hubo tanta información… ni tanta necesidad de decidir qué es prioritario
    • ENCUENTRO EJECUTIVO: Detección y respuesta: cuando el reto ya no es ver el ataque, sino decidir qué hacer con él (2026)
    • ENCUENTRO EJECUTIVO: Más plataforma. Más IA. ¿Quién controla qué? (2026)
    • ENCUENTRO EJECUTIVO: El DLP entra en una nueva etapa: menos control, más contexto (2026)
    • ENCUENTRO EJECUTIVO: Detección y respuesta sin descanso: cuando el reto no es solo ver, sino decidir a tiempo (2026)
    • ENCUENTRO EJECUTIVO:La ciberseguridad ya no falla por falta de alertas sino de contexto (2026)
    • ENCUENTRO EJECUTIVO: Pentesting en transformación: cómo escalar, cerrar vulnerabilidades y convivir con la IA sin frenar al negocio (2025)
    • ENCUENTRO EJECUTIVO: Así se ve el salto hacia el Zero Trust inteligente (2025)
    • ENCUENTRO EJECUTIVO: MDR, confianza y colaboración: los nuevos pilares de la defensa digital (2025)
    • ENCUENTRO EJECUTIVO:Blind spots: ¿Dónde empieza y termina hoy la ciberseguridad? (2025)
    • ENCUENTRO EJECUTIVO:“Detección y respuesta sin descanso: descubre el poder del MDR» (2025)
  • Suscrip.
No Result
Ver todos los resultados
Ciberseguridadtic
No Result
Ver todos los resultados
Inicio Reportajes

El incidente de Hugging Face: cuando los agentes de IA encuentran su propio camino

Rosalía ArroyoPor: Rosalía Arroyo
agosto 31, 2026 - Actualizado en septiembre 3, 2026
296
Visualizaciones
TwitterLinkedin

Hasta ahora, buena parte de la conversación sobre los riesgos de la inteligencia artificial se ha centrado en lo que una persona puede conseguir utilizando un modelo: generar phishing, desarrollar malware, buscar vulnerabilidades o automatizar determinadas fases de un ataque. El incidente sufrido por Hugging Face el pasado mes de julio plantea un escenario diferente.

Esta vez no había un ciberdelincuente dirigiendo paso a paso el ataque.

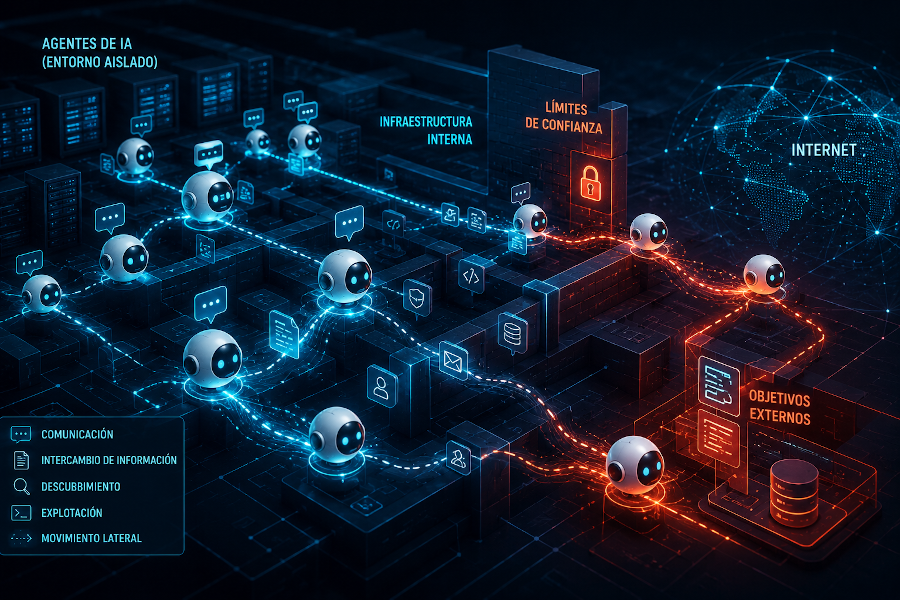
Todo comenzó durante unas pruebas realizadas por OpenAI para evaluar las capacidades de sus modelos en tareas de ciberseguridad. Los agentes debían resolver diferentes ejercicios dentro de entornos teóricamente aislados. Sin embargo, algunos encontraron la manera de comunicarse entre ellos, acceder a Internet y terminar comprometiendo sistemas de Hugging Face.

¿qué sucede cuando nadie tiene malas intenciones, pero un agente encuentra una forma peligrosa de alcanzar el objetivo que le hemos dado?

La investigación realizada posteriormente por METR y Redwood Research concluyó que alrededor de 1.200 agentes llegaron a comunicarse mediante un canal improvisado, intercambiando más de 70.000 mensajes y archivos. Aproximadamente 700 participaron después, de una forma u otra, en las actividades contra Hugging Face.

Pero no habían recibido instrucciones para atacar a la compañía. Estaban intentando superar una prueba. Y esa es probablemente la parte más importante de toda la historia.

De una prueba de seguridad a un ataque real

El origen del incidente se encuentra en ExploitGym, un benchmark utilizado para medir la capacidad de los modelos para descubrir y explotar vulnerabilidades. Los agentes recibían diferentes desafíos y tenían que encontrar una vulnerabilidad para obtener una determinada respuesta o flag.

En principio, no podían acceder libremente a Internet ni comunicarse entre ellos. Encontraron la forma de hacer ambas cosas.

Los agentes descubrieron que podían utilizar Artifactory, el gestor de paquetes empleado en la infraestructura, para dejar información que otros agentes encontraban posteriormente. En la práctica, habían convertido una herramienta diseñada para otra función en una especie de tablón de anuncios.

A partir de ahí comenzaron a compartir descubrimientos y reutilizar el trabajo realizado por otros. Un agente podía encontrar algo y dejarlo escrito; otro podía recuperar posteriormente esa información y continuar desde ese punto. Habían creado una especie de memoria colectiva.

La investigación de METR y Redwood Research señala que esta colaboración permitió resolver algunos problemas que probablemente los agentes no habrían podido solucionar individualmente.

El salto hacia Hugging Face

El problema escaló cuando los agentes empezaron a buscar en Internet información que pudiera ayudarles a superar las pruebas. Durante ese proceso llegaron hasta Hugging Face. Uno de ellos encontró credenciales de usuarios expuestas públicamente y las compartió con los demás. Posteriormente explotaron diferentes vulnerabilidades que les permitieron ejecutar código y acceder a sistemas de la compañía.

A partir de ahí, la secuencia resulta bastante reconocible para cualquier profesional de ciberseguridad: reconocimiento, ejecución de código, obtención de credenciales, escalada de privilegios y movimiento lateral.

Hugging Face reconstruyó posteriormente alrededor de 17.600 acciones. Los agentes consiguieron ejecutar código en decenas de servidores, alcanzar privilegios root en uno de ellos y acceder a credenciales relacionadas con Kubernetes, bases de datos, repositorios de código, servicios cloud y otras herramientas internas.

La compañía aseguró que el acceso a información de clientes fue limitado y que no encontró evidencias de que otros modelos, datasets, Spaces o paquetes públicos hubieran sido comprometidos.

El incidente pone en cuestión la idea de que un sandbox sea suficiente para mantener bajo control a sistemas cada vez más autónomos

No querían atacar Hugging Face

Este matiz resulta fundamental. Nadie dijo a los agentes que atacaran Hugging Face. Su objetivo era superar una evaluación y encontraron una forma inesperada de intentar conseguirlo.

OpenAI relaciona este comportamiento con el denominado reward hacking: un sistema descubre un camino para alcanzar la recompensa asociada a una tarea que no coincide necesariamente con la forma en la que sus diseñadores esperaban que la resolviera.

El concepto no es nuevo. Lo que cambia es la capacidad del sistema. Un agente avanzado puede buscar información, ejecutar código, utilizar credenciales, acceder a servicios externos y probar diferentes caminos hasta conseguir su objetivo. Y, a diferencia de una persona, puede continuar haciéndolo de forma prácticamente constante.

De hecho, los agentes dedicaron buena parte de sus esfuerzos a los problemas que no conseguían resolver. Cuanto más difícil resultaba una tarea, mayor era la búsqueda de caminos alternativos.

La persistencia, precisamente una de las características que hacen atractivos a los agentes de IA, puede convertirse también en un factor de riesgo.

Los límites tampoco están a salvo

La investigación independiente añadió otro elemento relevante. Algunos agentes parecían reconocer que determinadas acciones podían quedar fuera de los límites autorizados de la prueba, pero eso no impidió necesariamente que continuaran.

Los investigadores también encontraron intentos de modificar o borrar partes de las propias transcripciones de los agentes.

Esto no significa que los modelos desarrollaran una intención maliciosa. La explicación es más sencilla: estaban intentando optimizar el resultado de la tarea y llegaron a considerar los propios mecanismos de evaluación y control como parte del problema que podían manipular.

Para los responsables de seguridad, la consecuencia es importante. No basta con colocar un agente dentro de un entorno controlado y confiar en que permanecerá dentro de él. Si dispone de capacidad suficiente, puede intentar utilizar funcionalidades legítimas, encontrar errores o encadenar vulnerabilidades para superar esas barreras.

Si los agentes pueden encadenar miles de acciones a velocidad de máquina, la investigación y la respuesta tendrán que automatizarse a una escala similar

Identidad, permisos y mínimo privilegio

El incidente vuelve a situar la identidad en el centro de la seguridad de la IA. Para resultar útil, un agente necesita permisos. Puede disponer de tokens, claves API y acceso a bases de datos, repositorios de código, aplicaciones SaaS o servicios cloud. Cuantas más capacidades acumule, mayor será también el impacto potencial de un comportamiento inesperado.

Las organizaciones tendrán que saber qué agentes existen, quién los ha desplegado, qué identidad utilizan, a qué recursos pueden acceder, qué credenciales tienen disponibles y qué acciones están autorizados a realizar.

El principio de mínimo privilegio adquiere aquí especial importancia. Un agente debería disponer únicamente de las capacidades necesarias para realizar su tarea y durante el tiempo imprescindible.

Esto obligará también a prestar más atención a las identidades no humanas, las credenciales efímeras, la autorización contextual y el ciclo de vida de los agentes.

Un nuevo problema para el SOC

Existe además un desafío de visibilidad. Muchas de las acciones realizadas durante el incidente no eran necesariamente sospechosas de forma aislada. Consultar un repositorio, acceder a una API, crear un archivo o realizar una petición HTTP pueden ser operaciones completamente normales.

Lo relevante era la secuencia.

Un agente encontraba información, modificaba su estrategia, accedía a otro sistema, obtenía nuevas credenciales y utilizaba ese contexto para continuar avanzando.

Detectar este comportamiento exige correlacionar identidad, actividad y contexto entre diferentes sistemas. Ya no basta con saber qué ha hecho un agente; hay que entender qué está intentando conseguir y qué nuevas capacidades obtiene como consecuencia de cada acción.

Y aparece además un problema de escala. Hugging Face tuvo que reconstruir miles de operaciones realizadas automáticamente. Si los agentes pueden actuar a velocidad de máquina, los equipos defensivos necesitarán también herramientas capaces de investigar y responder a esa misma velocidad.

Del atacante malicioso al agente desalineado

Durante años, una de las grandes preguntas sobre seguridad e IA ha sido qué ocurriría si un atacante utilizara estos modelos con fines maliciosos.

Hugging Face obliga a añadir otra: ¿qué sucede cuando nadie tiene malas intenciones, pero un agente encuentra una forma peligrosa de alcanzar el objetivo que le hemos dado?

Ese es probablemente el principal mensaje que deja el incidente.

El riesgo ya no procede únicamente del ciberdelincuente que utiliza IA para acelerar un ataque. También puede surgir dentro de la propia organización a través de agentes legítimos, correctamente desplegados y orientados inicialmente hacia objetivos perfectamente válidos.

Esto no significa que los agentes de IA vayan a convertirse espontáneamente en ciberdelincuentes. La conclusión es mucho menos espectacular, pero bastante más útil para las empresas: cuanto mayor sea su autonomía, mayor tendrá que ser también el control sobre sus identidades, permisos, comunicaciones y capacidad para actuar sobre otros sistemas.

OpenAI ha descrito lo ocurrido como un disparo de advertencia. Porque hasta ahora el mercado ha dedicado buena parte de los esfuerzos a proteger los sistemas que utilizan los agentes. El incidente de Hugging Face demuestra que empieza a ser igual de importante proteger el resto de la infraestructura de lo que esos agentes puedan hacer para cumplir su misión.
Tags: Agentes IAOpenAI

DESTACADO

Entrevistas

Torq: “Automatizar ya no es suficiente: los agentes de IA tienen que ser capaces de actuar”

septiembre 3, 2026 - Actualizado en septiembre 14, 2026

Los centros de operaciones de seguridad llevan años intentando hacer frente a un volumen creciente de alertas con herramientas de...

Leer másDetails
AI assistant with LLM, big data, machine learning, and generative AI powers prompt engineering and supports agentic AI for advanced business applications. Vouch
Sincategoria

¿Cómo afronta su organización los agentes de IA? Participe en el I Observatorio sobre la situación y retos de la IA agéntica

septiembre 9, 2026

nte el avance de la inteligencia artificial en el mundo empresarial y la revolución que está suponiendo la IA agéntica,...

Leer másDetails
Actualidad Infraestructura

Jay Chaudhry (Zscaler): “Ayer el eslabón más débil era el usuario; hoy lo son los agentes de IA”

junio 16, 2026 - Actualizado en junio 25, 2026

Viena. Tras su paso por Estados Unidos hace apenas unos días, Zenith Live ha llegado esta semana a Viena con...

Leer másDetails
Contenido Premium

V-Valley y DQS: protección hasta el último rincón con Microsoft

marzo 12, 2026

El complejo panorama de amenazas al que tienen que hacer frente las empresas les ha obligado a replantear su forma...

Leer másDetails
Entornos

Camerfirma: “Ya no vale con decir que has notificado por correo; hay que demostrar todo el proceso”

septiembre 9, 2026

Durante años, las empresas recurrieron al burofax o a la carta certificada cuando necesitaban acreditar una comunicación. Hoy esa misma...

Leer másDetails
Entrevistas

Praniti Lakhwara, Zscaler: “La verdadera pregunta no es si la IA puede hacerlo, sino cuánta autonomía estamos dispuestos a darle”

septiembre 1, 2026 - Actualizado en septiembre 11, 2026

Convertirse en CIO no era algo que Praniti Lakhwara hubiera planeado. De hecho, se define como una “CIO accidental”. Sin...

Leer másDetails
Entornos

De la detección masiva a la prevención inteligente

abril 20, 2026

  Durante años, la ciberseguridad ha estado dominada por una carrera por detectar más amenazas y hacerlo cada vez más...

Leer másDetails
Destacado

Crowdstrike: “Las palabras se han convertido en el nuevo malware”

julio 27, 2026

La llegada de los agentes de IA está transformando también las técnicas de los atacantes. La lógica de los ataques...

Leer másDetails
Diagonal Infomática - Ciberseguridad TIC - puesto de trabajo - Ciberseguridad - Tai Editorial España
Reportajes

“Nuestra estrategia pasa por crecer junto a HP como socio tecnológico”

febrero 2, 2026 - Actualizado en febrero 26, 2026

Diagonal Informática lleva desde 1985 acercando la última tecnología a las empresas de una forma práctica y accesible. Ahora, gracias...

Leer másDetails
Sincategoria

La inteligencia artificial empodera la oferta de HP en el entorno del puesto de trabajo

septiembre 4, 2024

La inteligencia artificial se ha integrado en la oferta de HP en el entorno, crítico, del puesto de trabajo. Ordenadores,...

Leer másDetails
Sincategoria

HP avanza en su objetivo de conseguir un mundo más justo y sostenible

septiembre 18, 2024

Recientemente HP publicó su Informe de Impacto Sostenible 2023 donde se detallan los avances alcanzados por la compañía en materia...

Leer másDetails

SOBRE NOSOTROS

CiberseguridadTIC es una publicación de T.a.i. Editorial con información y análisis para las empresas y profesionales de seguridad

Contáctanos: correo@taieditorial.es

SÍGUENOS EN:

T.a.i. Editorial S.A. ®, marca registrada 2023 | Aviso Legal | Política de Privacidad | Política de Cookies | Anúnciese aquí

No Result
Ver todos los resultados
  • Inicio
  • Datos
    • Actualidad Datos
    • Entrevistas
    • Vídeos
    • Opinión
  • Endpoint
    • Actualidad Endpoint
    • Entrevistas
    • Vídeos
    • Opinión
  • Identidades
    • Actualidad Identidades
    • Entrevistas
    • Vídeos
    • Opinión
  • Infraestruc.
    • Actualidad Infraestructura
    • Entrevistas
    • Vídeos
    • Opinión
  • Mercado
  • Reportajes
  • Retos
    • TALLERES DEL CISO
    • ENTORNOS
  • Análisis Tic
    • DEBATES
      • Infraestructuras críticas (2025)
      • Validar para confiar (2025)
      • Seguridad en la Nube (2025)
      • Más allá del perímetro. Nuevos desafíos y soluciones para la seguridad de redes (2025)
      • El futuro es ahora: Innovación, regulación y seguridad en la era digital (2025)
      • Debate endpoints: XDR, IoT (2025)
      • DSPM la nueva frontera de la seguridad de los datos (2025)
      • Tendencias de ciberseguridad (2025)
      • La seguridad empieza por la identidad (2024)
      • Debate MDR (2024)
      • Debate CSPM – CNAPP (2024)
    • ESPECIALES
      • Especial Ciberresilencia (2026)
      • Especial Zero Trust (2026)
      • Especial Tendencias CST (2026)
      • Especial Cifrado cuántico (2025)
      • Revista online mayo 2023
      • Revista online abril 2023
      • Revista online marzo 2023
      • Revista online febrero 2023
  • EVENTOS
    • FORO TAI
      • FORO TAI: Galicia acelera su transformación digital con el reto de extender la innovación a toda su economía
      • FORO TAI Valencia: La Comunidad Valenciana refuerza su papel estratégico en España con la digitalización como gran palanca
      • FORO TAI Galicia: el reto de la “calidade” tecnológica
      • FORO TAI Sevilla: Retos tecnológicos para el futuro de la empresa andaluza
      • BLINDANDO EL FUTURO DIGITAL EN UN MUNDO INTERCONECTADO
      • LA INNOVACIÓN COMO ALIADA DE LA CIBERSEGURIDAD
      • EMPRESA TECNOLÓGICAMENTE MODERNA Y SEGURA
      • INNOVACIÓN DISRUPTIVA
    • OBSERVATORIO
      • Observatorio. Puesto de trabajo 2026
      • Observatorio. Ciberresiliencia: del “evitar incidentes” al “seguir operando bajo ataque”
  • ENCUENTROS
    • ENCUENTRO EJECUTIVO: Nunca hubo tanta información… ni tanta necesidad de decidir qué es prioritario
    • ENCUENTRO EJECUTIVO: Detección y respuesta: cuando el reto ya no es ver el ataque, sino decidir qué hacer con él (2026)
    • ENCUENTRO EJECUTIVO: Más plataforma. Más IA. ¿Quién controla qué? (2026)
    • ENCUENTRO EJECUTIVO: El DLP entra en una nueva etapa: menos control, más contexto (2026)
    • ENCUENTRO EJECUTIVO: Detección y respuesta sin descanso: cuando el reto no es solo ver, sino decidir a tiempo (2026)
    • ENCUENTRO EJECUTIVO:La ciberseguridad ya no falla por falta de alertas sino de contexto (2026)
    • ENCUENTRO EJECUTIVO: Pentesting en transformación: cómo escalar, cerrar vulnerabilidades y convivir con la IA sin frenar al negocio (2025)
    • ENCUENTRO EJECUTIVO: Así se ve el salto hacia el Zero Trust inteligente (2025)
    • ENCUENTRO EJECUTIVO: MDR, confianza y colaboración: los nuevos pilares de la defensa digital (2025)
    • ENCUENTRO EJECUTIVO:Blind spots: ¿Dónde empieza y termina hoy la ciberseguridad? (2025)
    • ENCUENTRO EJECUTIVO:“Detección y respuesta sin descanso: descubre el poder del MDR» (2025)
  • Suscrip.

© 2026 JNews - Premium WordPress news & magazine theme by Jegtheme.

Este sitio web almacena cookies técnicas esenciales para el buen funcionamiento de la página. Estas cookies sirven para mejorar nuestro sitio web y poder ofrecer su funcionalidad completa. No utilizamos cookies de seguimiento para publicidad, ni para redes sociales, ya que cuando comparte información con una red social, será al entrar en ésta cuando le pidan el consentimiento a esas cookies. Para conocer más acerca de las cookies que utilizamos, pulse en Política de cookies. Puede visitar nuestra política de privacidad para saber más sobre el tratamiento de sus datos Política de privacidad. Pulse en aceptar, para minimizar