




viernes, octubre 16, 2026
Ciberseguridadtic
  • Inicio
  • Datos
    • Actualidad Datos
    • Entrevistas
    • Vídeos
    • Opinión
  • Endpoint
    • Actualidad Endpoint
    • Entrevistas
    • Vídeos
    • Opinión
  • Identidades
    • Actualidad Identidades
    • Entrevistas
    • Vídeos
    • Opinión
  • Infraestruc.
    • Actualidad Infraestructura
    • Entrevistas
    • Vídeos
    • Opinión
  • Mercado
  • Reportajes

    Crecer con IA cuesta muchísimo dinero

    Virtualización y enterprise browser: cuando competir no impide convivir

    Sality: cómo se acaba con una botnet que llevaba 23 años resistiendo

    El incidente de Hugging Face: cuando los agentes de IA encuentran su propio camino

  • Retos
    • TALLERES DEL CISO
    • ENTORNOS
  • Análisis Tic
    • DEBATES
      • Infraestructuras críticas (2025)
      • Validar para confiar (2025)
      • Seguridad en la Nube (2025)
      • Más allá del perímetro. Nuevos desafíos y soluciones para la seguridad de redes (2025)
      • El futuro es ahora: Innovación, regulación y seguridad en la era digital (2025)
      • Debate endpoints: XDR, IoT (2025)
      • DSPM la nueva frontera de la seguridad de los datos (2025)
      • Tendencias de ciberseguridad (2025)
      • La seguridad empieza por la identidad (2024)
      • Debate MDR (2024)
      • Debate CSPM – CNAPP (2024)
    • ESPECIALES
      • Especial Ciberresilencia (2026)
      • Especial Zero Trust (2026)
      • Especial Tendencias CST (2026)
      • Especial Cifrado cuántico (2025)
      • Revista online mayo 2023
      • Revista online abril 2023
      • Revista online marzo 2023
      • Revista online febrero 2023
  • EVENTOS
    • FORO TAI
      • FORO TAI: Galicia acelera su transformación digital con el reto de extender la innovación a toda su economía
      • FORO TAI Valencia: La Comunidad Valenciana refuerza su papel estratégico en España con la digitalización como gran palanca
      • FORO TAI Galicia: el reto de la “calidade” tecnológica
      • FORO TAI Sevilla: Retos tecnológicos para el futuro de la empresa andaluza
      • BLINDANDO EL FUTURO DIGITAL EN UN MUNDO INTERCONECTADO
      • LA INNOVACIÓN COMO ALIADA DE LA CIBERSEGURIDAD
      • EMPRESA TECNOLÓGICAMENTE MODERNA Y SEGURA
      • INNOVACIÓN DISRUPTIVA
    • OBSERVATORIO
      • Observatorio. Puesto de trabajo 2026
      • Observatorio. Ciberresiliencia: del “evitar incidentes” al “seguir operando bajo ataque”
  • ENCUENTROS
    • ENCUENTRO EJECUTIVO: Nunca hubo tanta información… ni tanta necesidad de decidir qué es prioritario
    • ENCUENTRO EJECUTIVO: Detección y respuesta: cuando el reto ya no es ver el ataque, sino decidir qué hacer con él (2026)
    • ENCUENTRO EJECUTIVO: Más plataforma. Más IA. ¿Quién controla qué? (2026)
    • ENCUENTRO EJECUTIVO: El DLP entra en una nueva etapa: menos control, más contexto (2026)
    • ENCUENTRO EJECUTIVO: Detección y respuesta sin descanso: cuando el reto no es solo ver, sino decidir a tiempo (2026)
    • ENCUENTRO EJECUTIVO:La ciberseguridad ya no falla por falta de alertas sino de contexto (2026)
    • ENCUENTRO EJECUTIVO: Pentesting en transformación: cómo escalar, cerrar vulnerabilidades y convivir con la IA sin frenar al negocio (2025)
    • ENCUENTRO EJECUTIVO: Así se ve el salto hacia el Zero Trust inteligente (2025)
    • ENCUENTRO EJECUTIVO: MDR, confianza y colaboración: los nuevos pilares de la defensa digital (2025)
    • ENCUENTRO EJECUTIVO:Blind spots: ¿Dónde empieza y termina hoy la ciberseguridad? (2025)
    • ENCUENTRO EJECUTIVO:“Detección y respuesta sin descanso: descubre el poder del MDR» (2025)
  • Suscrip.
No Result
Ver todos los resultados
Ciberseguridadtic
No Result
Ver todos los resultados
Inicio Opinión

Tus datos pueden estar en Europa, pero ¿quién tiene el control sobre ellos?

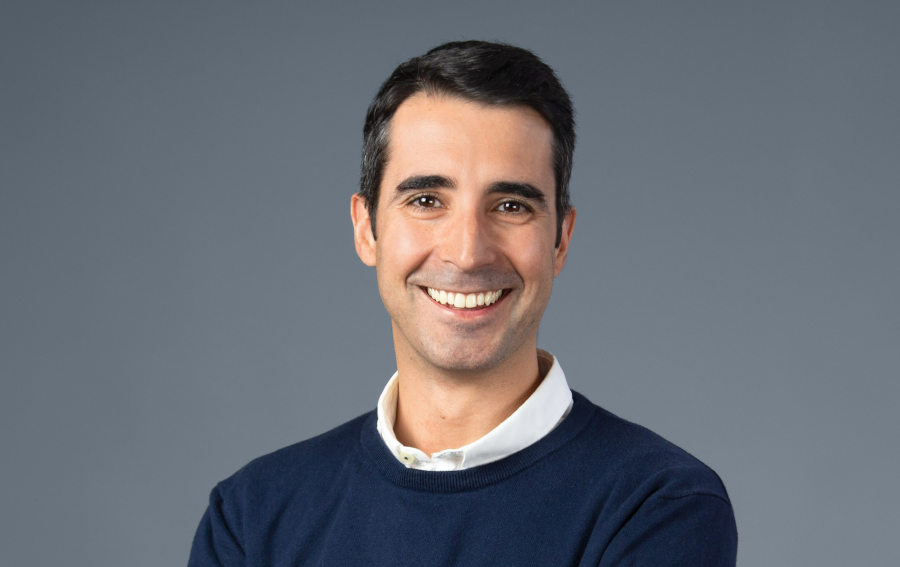
En opinión de Yeray Fraga, director general de Retarus España, la soberanía digital no es una meta que se alcance una vez y quede resuelta. Es un proceso continuo de evaluación, reducción de riesgos y desarrollo de capacidades.

Por: Rosalía Arroyo
septiembre 10, 2026
141
Visualizaciones
TwitterLinkedin

Durante demasiado tiempo, la protección de los datos en Europa se ha reducido a una cuestión aparentemente sencilla: si la información está alojada en un centro de datos situado en territorio europeo, se presupone que está protegida frente a injerencias externas. Sin embargo, esa visión ya no responde a la realidad tecnológica, jurídica y geopolítica en la que operan las organizaciones.

La soberanía digital no depende únicamente de dónde están los servidores. También importa quién posee, administra y opera la infraestructura; qué legislación resulta aplicable al proveedor y a su cadena de suministro; quién puede acceder a la información y qué garantías existen sobre su tratamiento. La ubicación sigue siendo relevante, pero la jurisdicción y el control efectivo son, como mínimo, igual de importantes.

Las decisiones Schrems del Tribunal de Justicia de la Unión Europea, en 2015 y 2020, marcaron un punto de inflexión al poner de manifiesto que la protección de los datos europeos transferidos a Estados Unidos no puede basarse únicamente en declaraciones genéricas de cumplimiento. El hecho de que una compañía opere en Europa tampoco elimina necesariamente los efectos de una legislación extranjera. En este debate aparecen, entre otras, normas como el Cloud Act o determinadas disposiciones de la Foreign Intelligence Surveillance Act (FISA), que pueden afectar a compañías sujetas a jurisdicción estadounidense y, bajo determinadas condiciones, permitir requerimientos de acceso a información.

Esto no significa adoptar una visión alarmista del Cloud ni cuestionar el valor de los grandes proveedores tecnológicos internacionales. La nube seguirá siendo una herramienta esencial para acelerar la digitalización, ganar flexibilidad y operar a escala. El riesgo aparece cuando confundimos comodidad con control o cumplimiento formal con soberanía efectiva.

Por eso, las empresas españolas y europeas deben ampliar sus criterios de compra y gestión del riesgo tecnológico. No basta con saber dónde se almacenan los datos. Es necesario conocer quién los procesa, quién controla la infraestructura, dónde se encuentran los equipos que administran el servicio, qué subcontratistas intervienen, qué medidas de cifrado y control de acceso se aplican y, especialmente, qué jurisdicciones pueden afectar al proveedor y a su cadena de suministro.

La soberanía digital tampoco significa aislamiento. No consiste en levantar una frontera tecnológica ni en renunciar a la cooperación internacional, sino en conservar capacidad de decisión: poder elegir, cambiar, auditar y proteger los servicios esenciales sin depender de forma desproporcionada de una única empresa, región o jurisdicción. También implica reducir los puntos únicos de fallo y disponer de alternativas cuando cambian las condiciones políticas, económicas o regulatorias.

La relevancia de esta cuestión ha aumentado con las actuales tensiones geopolíticas, las interrupciones de las cadenas de suministro y el crecimiento de los ciberataques. La infraestructura digital se ha convertido en un activo estratégico. Una interrupción, alteración o exposición de los datos puede comprometer la continuidad de negocio, la reputación y la competitividad y, en determinados sectores, incluso afectar a la seguridad nacional.

Por ello, la soberanía debe abordarse desde una perspectiva más amplia que la mera protección de los datos personales. También engloba la propiedad intelectual, la resiliencia de las comunicaciones, la autonomía operativa y el control de los costes. Una dependencia excesiva de un único proveedor puede dejar a una organización sin margen de maniobra ante una subida de precios, un cambio contractual, una interrupción del servicio o una modificación regulatoria. Muchas veces, esa dependencia solo se hace visible cuando ya se ha convertido en un problema.

Las nuevas regulaciones europeas refuerzan esta necesidad. NIS2, DORA y el Cyber Resilience Act elevan las exigencias en gestión de riesgos, seguridad de la cadena de suministro, notificación de incidentes, continuidad y protección de productos digitales. Su cumplimiento exige gobernanza, inversión, auditorías y, sobre todo, capacidad para demostrar que los controles funcionan. Al mismo tiempo, representan una oportunidad para elevar el estándar de seguridad y confianza del mercado.

Las organizaciones capaces de demostrar de forma transparente cómo protegen la información, dónde procesan los datos, qué dependencias tecnológicas mantienen y cómo garantizan la continuidad estarán mejor posicionadas. En sectores regulados o especialmente sensibles, afirmar que un servicio es seguro ya no será suficiente: habrá que demostrarlo con controles, evidencias y una arquitectura coherente con los riesgos reales.

Para avanzar en esta dirección, las empresas deberían actuar en cinco frentes:

  1. Mapear datos y dependencias críticas, identificando qué información manejan, dónde se procesa y qué terceros intervienen.
  2. Evaluar a los proveedores también por su jurisdicción, además de por coste, funcionalidad y localización.
  3. Garantizar la reversibilidad y portabilidad, evitando dependencias tecnológicas difíciles de deshacer.
  4. Exigir transparencia sobre subcontratación, operaciones y medidas de seguridad.
  5. Elevar la soberanía digital al nivel de dirección, porque no es solo una cuestión técnica o legal, sino una decisión estratégica de negocio.

Europa cuenta con talento, empresas especializadas, conocimiento regulatorio y una demanda creciente de servicios confiables. Para convertir ese potencial en autonomía estratégica hacen falta, sin embargo, decisiones concretas. La contratación pública puede contribuir a fortalecer las capacidades tecnológicas europeas, especialmente en sectores críticos. Y las empresas privadas pueden favorecer un ecosistema competitivo de proveedores europeos como una vía para diversificar riesgos, aumentar la resiliencia y conservar capacidad de elección.

La soberanía digital no es una meta que se alcance una vez y quede resuelta. Es un proceso continuo de evaluación, reducción de riesgos y desarrollo de capacidades. Y comienza con una pregunta sencilla, aunque incómoda: cuando confiamos nuestros datos a un proveedor, ¿sabemos realmente quién puede acceder a ellos, bajo qué condiciones y con qué garantías?

Responderla adecuadamente será determinante para la resiliencia y la autonomía de las organizaciones europeas durante los próximos años.

Yeray Fraga, Director General de Retarus España

Tags: Retarus

DESTACADO

Destacado

NeuralTrust: de una idea nacida en Mango a competir en el mercado internacional de seguridad de la IA

octubre 15, 2026

Fundada en Barcelona en 2023 NeuralTrust ha conseguido una financiación de 20 millones de dólares en una ronda que, en...

Leer másDetails
Observatorio

Estado de ciberseguridad en España 2026

septiembre 22, 2026

La ciberseguridad se ha convertido en una prioridad para las empresas, pero ¿cuáles son realmente las amenazas que más les...

Leer másDetails
AI assistant with LLM, big data, machine learning, and generative AI powers prompt engineering and supports agentic AI for advanced business applications. Vouch
Sincategoria

¿Cómo afronta su organización los agentes de IA? Participe en el I Observatorio sobre la situación y retos de la IA agéntica

septiembre 9, 2026

nte el avance de la inteligencia artificial en el mundo empresarial y la revolución que está suponiendo la IA agéntica,...

Leer másDetails
Actualidad Infraestructura

Jay Chaudhry (Zscaler): “Ayer el eslabón más débil era el usuario; hoy lo son los agentes de IA”

junio 16, 2026 - Actualizado en junio 25, 2026

Viena. Tras su paso por Estados Unidos hace apenas unos días, Zenith Live ha llegado esta semana a Viena con...

Leer másDetails
Entornos

Camerfirma: “Ya no vale con decir que has notificado por correo; hay que demostrar todo el proceso”

septiembre 9, 2026

Durante años, las empresas recurrieron al burofax o a la carta certificada cuando necesitaban acreditar una comunicación. Hoy esa misma...

Leer másDetails
Entrevistas

Cindy Provin (Utimaco): “La criptoagilidad ya no es una característica deseable, es una necesidad”

octubre 8, 2026 - Actualizado en octubre 16, 2026

La rápida adopción de la inteligencia artificial está obligando a las organizaciones a replantearse también cómo proteger los datos, los...

Leer másDetails
Entornos

De la detección masiva a la prevención inteligente

abril 20, 2026

  Durante años, la ciberseguridad ha estado dominada por una carrera por detectar más amenazas y hacerlo cada vez más...

Leer másDetails
Entrevistas

Andre Troskie, Veeam: “Si no podemos confiar en los datos, tampoco podemos confiar en los resultados de la IA”

octubre 6, 2026 - Actualizado en octubre 15, 2026

La inteligencia artificial está ampliando rápidamente el terreno que deben proteger los responsables de seguridad. A los usuarios, dispositivos y...

Leer másDetails
Contenido Premium

V-Valley y DQS: protección hasta el último rincón con Microsoft

marzo 12, 2026

El complejo panorama de amenazas al que tienen que hacer frente las empresas les ha obligado a replantear su forma...

Leer másDetails
Sincategoria

La inteligencia artificial empodera la oferta de HP en el entorno del puesto de trabajo

septiembre 4, 2024

La inteligencia artificial se ha integrado en la oferta de HP en el entorno, crítico, del puesto de trabajo. Ordenadores,...

Leer másDetails
Sincategoria

HP avanza en su objetivo de conseguir un mundo más justo y sostenible

septiembre 18, 2024

Recientemente HP publicó su Informe de Impacto Sostenible 2023 donde se detallan los avances alcanzados por la compañía en materia...

Leer másDetails

SOBRE NOSOTROS

CiberseguridadTIC es una publicación de T.a.i. Editorial con información y análisis para las empresas y profesionales de seguridad

Contáctanos: correo@taieditorial.es

SÍGUENOS EN:

T.a.i. Editorial S.A. ®, marca registrada 2023 | Aviso Legal | Política de Privacidad | Política de Cookies | Anúnciese aquí

No Result
Ver todos los resultados
  • Inicio
  • Datos
    • Actualidad Datos
    • Entrevistas
    • Vídeos
    • Opinión
  • Endpoint
    • Actualidad Endpoint
    • Entrevistas
    • Vídeos
    • Opinión
  • Identidades
    • Actualidad Identidades
    • Entrevistas
    • Vídeos
    • Opinión
  • Infraestruc.
    • Actualidad Infraestructura
    • Entrevistas
    • Vídeos
    • Opinión
  • Mercado
  • Reportajes
  • Retos
    • TALLERES DEL CISO
    • ENTORNOS
  • Análisis Tic
    • DEBATES
      • Infraestructuras críticas (2025)
      • Validar para confiar (2025)
      • Seguridad en la Nube (2025)
      • Más allá del perímetro. Nuevos desafíos y soluciones para la seguridad de redes (2025)
      • El futuro es ahora: Innovación, regulación y seguridad en la era digital (2025)
      • Debate endpoints: XDR, IoT (2025)
      • DSPM la nueva frontera de la seguridad de los datos (2025)
      • Tendencias de ciberseguridad (2025)
      • La seguridad empieza por la identidad (2024)
      • Debate MDR (2024)
      • Debate CSPM – CNAPP (2024)
    • ESPECIALES
      • Especial Ciberresilencia (2026)
      • Especial Zero Trust (2026)
      • Especial Tendencias CST (2026)
      • Especial Cifrado cuántico (2025)
      • Revista online mayo 2023
      • Revista online abril 2023
      • Revista online marzo 2023
      • Revista online febrero 2023
  • EVENTOS
    • FORO TAI
      • FORO TAI: Galicia acelera su transformación digital con el reto de extender la innovación a toda su economía
      • FORO TAI Valencia: La Comunidad Valenciana refuerza su papel estratégico en España con la digitalización como gran palanca
      • FORO TAI Galicia: el reto de la “calidade” tecnológica
      • FORO TAI Sevilla: Retos tecnológicos para el futuro de la empresa andaluza
      • BLINDANDO EL FUTURO DIGITAL EN UN MUNDO INTERCONECTADO
      • LA INNOVACIÓN COMO ALIADA DE LA CIBERSEGURIDAD
      • EMPRESA TECNOLÓGICAMENTE MODERNA Y SEGURA
      • INNOVACIÓN DISRUPTIVA
    • OBSERVATORIO
      • Observatorio. Puesto de trabajo 2026
      • Observatorio. Ciberresiliencia: del “evitar incidentes” al “seguir operando bajo ataque”
  • ENCUENTROS
    • ENCUENTRO EJECUTIVO: Nunca hubo tanta información… ni tanta necesidad de decidir qué es prioritario
    • ENCUENTRO EJECUTIVO: Detección y respuesta: cuando el reto ya no es ver el ataque, sino decidir qué hacer con él (2026)
    • ENCUENTRO EJECUTIVO: Más plataforma. Más IA. ¿Quién controla qué? (2026)
    • ENCUENTRO EJECUTIVO: El DLP entra en una nueva etapa: menos control, más contexto (2026)
    • ENCUENTRO EJECUTIVO: Detección y respuesta sin descanso: cuando el reto no es solo ver, sino decidir a tiempo (2026)
    • ENCUENTRO EJECUTIVO:La ciberseguridad ya no falla por falta de alertas sino de contexto (2026)
    • ENCUENTRO EJECUTIVO: Pentesting en transformación: cómo escalar, cerrar vulnerabilidades y convivir con la IA sin frenar al negocio (2025)
    • ENCUENTRO EJECUTIVO: Así se ve el salto hacia el Zero Trust inteligente (2025)
    • ENCUENTRO EJECUTIVO: MDR, confianza y colaboración: los nuevos pilares de la defensa digital (2025)
    • ENCUENTRO EJECUTIVO:Blind spots: ¿Dónde empieza y termina hoy la ciberseguridad? (2025)
    • ENCUENTRO EJECUTIVO:“Detección y respuesta sin descanso: descubre el poder del MDR» (2025)
  • Suscrip.

© 2026 JNews - Premium WordPress news & magazine theme by Jegtheme.

Este sitio web almacena cookies técnicas esenciales para el buen funcionamiento de la página. Estas cookies sirven para mejorar nuestro sitio web y poder ofrecer su funcionalidad completa. No utilizamos cookies de seguimiento para publicidad, ni para redes sociales, ya que cuando comparte información con una red social, será al entrar en ésta cuando le pidan el consentimiento a esas cookies. Para conocer más acerca de las cookies que utilizamos, pulse en Política de cookies. Puede visitar nuestra política de privacidad para saber más sobre el tratamiento de sus datos Política de privacidad. Pulse en aceptar, para minimizar










