




viernes, octubre 16, 2026
Ciberseguridadtic
  • Inicio
  • Datos
    • Actualidad Datos
    • Entrevistas
    • Vídeos
    • Opinión
  • Endpoint
    • Actualidad Endpoint
    • Entrevistas
    • Vídeos
    • Opinión
  • Identidades
    • Actualidad Identidades
    • Entrevistas
    • Vídeos
    • Opinión
  • Infraestruc.
    • Actualidad Infraestructura
    • Entrevistas
    • Vídeos
    • Opinión
  • Mercado
  • Reportajes

    Crecer con IA cuesta muchísimo dinero

    Virtualización y enterprise browser: cuando competir no impide convivir

    Sality: cómo se acaba con una botnet que llevaba 23 años resistiendo

    El incidente de Hugging Face: cuando los agentes de IA encuentran su propio camino

  • Retos
    • TALLERES DEL CISO
    • ENTORNOS
  • Análisis Tic
    • DEBATES
      • Infraestructuras críticas (2025)
      • Validar para confiar (2025)
      • Seguridad en la Nube (2025)
      • Más allá del perímetro. Nuevos desafíos y soluciones para la seguridad de redes (2025)
      • El futuro es ahora: Innovación, regulación y seguridad en la era digital (2025)
      • Debate endpoints: XDR, IoT (2025)
      • DSPM la nueva frontera de la seguridad de los datos (2025)
      • Tendencias de ciberseguridad (2025)
      • La seguridad empieza por la identidad (2024)
      • Debate MDR (2024)
      • Debate CSPM – CNAPP (2024)
    • ESPECIALES
      • Especial Ciberresilencia (2026)
      • Especial Zero Trust (2026)
      • Especial Tendencias CST (2026)
      • Especial Cifrado cuántico (2025)
      • Revista online mayo 2023
      • Revista online abril 2023
      • Revista online marzo 2023
      • Revista online febrero 2023
  • EVENTOS
    • FORO TAI
      • FORO TAI: Galicia acelera su transformación digital con el reto de extender la innovación a toda su economía
      • FORO TAI Valencia: La Comunidad Valenciana refuerza su papel estratégico en España con la digitalización como gran palanca
      • FORO TAI Galicia: el reto de la “calidade” tecnológica
      • FORO TAI Sevilla: Retos tecnológicos para el futuro de la empresa andaluza
      • BLINDANDO EL FUTURO DIGITAL EN UN MUNDO INTERCONECTADO
      • LA INNOVACIÓN COMO ALIADA DE LA CIBERSEGURIDAD
      • EMPRESA TECNOLÓGICAMENTE MODERNA Y SEGURA
      • INNOVACIÓN DISRUPTIVA
    • OBSERVATORIO
      • Observatorio. Puesto de trabajo 2026
      • Observatorio. Ciberresiliencia: del “evitar incidentes” al “seguir operando bajo ataque”
  • ENCUENTROS
    • ENCUENTRO EJECUTIVO: Nunca hubo tanta información… ni tanta necesidad de decidir qué es prioritario
    • ENCUENTRO EJECUTIVO: Detección y respuesta: cuando el reto ya no es ver el ataque, sino decidir qué hacer con él (2026)
    • ENCUENTRO EJECUTIVO: Más plataforma. Más IA. ¿Quién controla qué? (2026)
    • ENCUENTRO EJECUTIVO: El DLP entra en una nueva etapa: menos control, más contexto (2026)
    • ENCUENTRO EJECUTIVO: Detección y respuesta sin descanso: cuando el reto no es solo ver, sino decidir a tiempo (2026)
    • ENCUENTRO EJECUTIVO:La ciberseguridad ya no falla por falta de alertas sino de contexto (2026)
    • ENCUENTRO EJECUTIVO: Pentesting en transformación: cómo escalar, cerrar vulnerabilidades y convivir con la IA sin frenar al negocio (2025)
    • ENCUENTRO EJECUTIVO: Así se ve el salto hacia el Zero Trust inteligente (2025)
    • ENCUENTRO EJECUTIVO: MDR, confianza y colaboración: los nuevos pilares de la defensa digital (2025)
    • ENCUENTRO EJECUTIVO:Blind spots: ¿Dónde empieza y termina hoy la ciberseguridad? (2025)
    • ENCUENTRO EJECUTIVO:“Detección y respuesta sin descanso: descubre el poder del MDR» (2025)
  • Suscrip.
No Result
Ver todos los resultados
Ciberseguridadtic
No Result
Ver todos los resultados
Inicio Opinión

Las vulnerabilidades que no caducan, un auténtico arsenal para los ciberdelincuentes

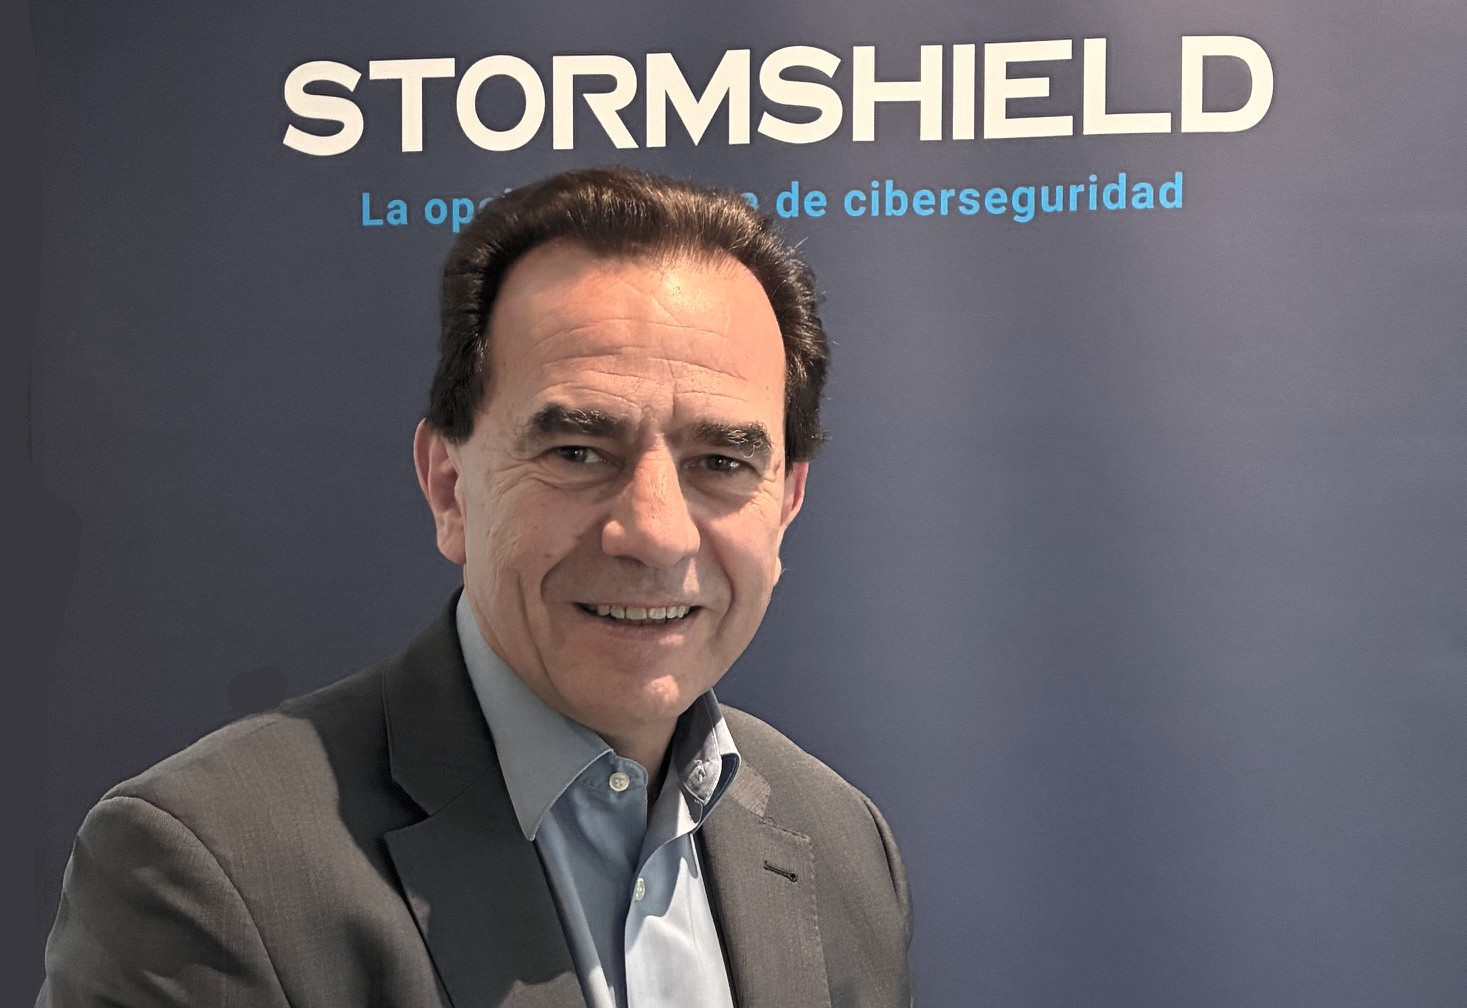
En opinión de Juan Manuel Granda Key Account Manager para Defensa y Seguridad de Stormshield Iberia, se vuelve esencial combinar las actualizaciones con una monitorización constante, la detección de comportamientos anómalos y la capacidad de identificar actividad inesperada.

Por: Rosalía Arroyo
septiembre 21, 2026
17
Visualizaciones
TwitterLinkedin

En ciberseguridad tiende a asociarse el riesgo con lo nuevo. Una vulnerabilidad recién publicada, un malware emergente o una técnica desconocida captan rápidamente la atención de los equipos de seguridad. Sin embargo, la actividad real que se observa en Internet demuestra algo distinto, pues para un atacante, una vulnerabilidad antigua sigue siendo útil mientras existan sistemas expuestos que continúen siendo vulnerables.

Los datos registrados durante un año por los honeypots del Stormshield Customer Security Lab ayudan a poner esta realidad en perspectiva. Entre mayo de 2025 y mayo de 2026, estos sistemas registraron 9,2 millones de eventos de seguridad procedentes de 54.000 direcciones IP de 163 países. Más allá del volumen, lo relevante es lo que esta actividad pone de manifiesto: la explotación automatizada es constante, los servicios expuestos se detectan con rapidez y las vulnerabilidades descubiertas hace más de una década continúan formando parte del arsenal de los atacantes.

la edad de una vulnerabilidad importa menos que su rentabilidad

Internet se escanea sin descanso

Los honeypots permiten observar un rasgo fundamental del ecosistema actual de amenazas, ya que buena parte de la actividad contra los sistemas expuestos no comienza con un atacante seleccionando manualmente a una organización. Existen herramientas automatizadas que recorren continuamente rangos de direcciones IP en busca de servicios accesibles y posibles vulnerabilidades, y en un honeypot, donde no existe ninguna razón legítima para conectarse, esta actividad se vuelve especialmente visible.

Uno de los datos más llamativos del período analizado es la distribución de los eventos por servicio. SSH concentró el 75% de toda la actividad, seguido por HTTP/S con un 10%, y SMTP también con un 10%. Esto pone de relieve que exponer un servicio a Internet implica asumir que será descubierto y examinado; el problema es cuándo pasará y qué se encontrará cuando eso ocurra. En este sentido, reducir la superficie de exposición se convierte en una de las medidas más eficaces para limitar el riesgo para cualquier organización.

La persistencia de las viejas y conocidas amenazas

Uno de los hallazgos más relevantes del análisis es la persistencia de vulnerabilidades muy conocidas y, en algunos casos, extremadamente antiguas. Por ejemplo, Shellshock, publicada en 2014, continúa apareciendo en campañas de escaneo y explotación. También siguen activos varios fallos relacionados con determinados routers que se remontan a 2015, así como vulnerabilidades más recientes pero ampliamente conocidas, como ProxyLogon y ProxyShell, que afectan a servidores Microsoft Exchange. Estos activos suelen ser críticos dentro de la infraestructura de una organización, lo que los convierte en un vector de acceso especialmente atractivo. Aunque estas últimas vulnerabilidades se publicaron entre 2021 y 2022, los intentos de explotación continúan siendo frecuentes.

La explicación es sencilla: para un atacante, la edad de una vulnerabilidad importa menos que su rentabilidad. Si un fallo permite ejecutar código remotamente, obtener privilegios elevados o comprometer un activo crítico, seguirá siendo interesante mientras existan sistemas vulnerables accesibles.

En el extremo opuesto están las vulnerabilidades recién descubiertas. En estos casos, los datos muestran hasta qué punto puede reducirse el intervalo entre la divulgación de un fallo y los primeros intentos de explotación.

El ejemplo más claro es React2Shell que, tras su publicación en diciembre de 2025, generó un fuerte incremento de intentos de explotación contra servicios basados en Next.js durante ese mismo mes. Aunque la actividad descendió posteriormente, siguió existiendo un nivel residual de intentos. Otro caso significativo ocurrió con CrushFTP en octubre de 2025, cuando se registraron casi 200 intentos de explotación procedentes de una única dirección IP en apenas siete minutos. La campaña se produjo pocos días después de la publicación de una prueba de concepto, lo que revela la rapidez con la que los atacantes incorporan nueva información técnica a sus herramientas.

Casos como estos demuestran que cuando aparece una vulnerabilidad crítica, la ventana para reaccionar puede ser muy reducida. La publicación de detalles técnicos o de una prueba de concepto (PoC) acelera la transición entre el descubrimiento y la explotación activa.

El riesgo acumulado de la deuda tecnológica

Al final, el problema no es cada vulnerabilidad por separado, sino la suma de todas ellas. Las organizaciones no lidian solo con lo nuevo que aparece cada semana, sino con todo lo que ya arrastran. Hablamos de sistemas antiguos que siguen en producción, dispositivos sin soporte, aplicaciones difíciles de actualizar y activos cuya exposición quizá ni siquiera sea conocida por el equipo de seguridad. Cada vulnerabilidad nueva llega a un entorno donde ya hay otras pendientes, y esa acumulación es lo que realmente complica la defensa.

De este modo se explica que los routers y dispositivos IoT sigan recibiendo intentos de explotación constantes. El coste de buscar estos fallos es muy bajo cuando el proceso está completamente automatizado a nivel industrial. Por ello, la gestión de la seguridad no debería limitarse a aplicar parches de forma reactiva. Resulta imprescindible conocer en tiempo real qué activos existen, cuáles están expuestos y qué software ejecutan.

Esta actividad continua es la que reduce la superficie de ataque, pero no resuelve todos los escenarios. Ante amenazas como las vulnerabilidades zero-day, que se explotan antes de que exista una solución oficial, se vuelve esencial combinar las actualizaciones con una monitorización constante, la detección de comportamientos anómalos y la capacidad de identificar actividad inesperada.

La observación continuada de nuestros honeypots deja una lección clara: la evolución de los ciberataques no se basa únicamente en la sofisticación técnica, sino en la capacidad de los atacantes para exprimir de forma constante todo aquello que ya saben que funciona.

Juan Manuel Granda Key Account Manager para Defensa y Seguridad

Tags: StormshieldVulnerabilidades

DESTACADO

Destacado

NeuralTrust: de una idea nacida en Mango a competir en el mercado internacional de seguridad de la IA

octubre 15, 2026

Fundada en Barcelona en 2023 NeuralTrust ha conseguido una financiación de 20 millones de dólares en una ronda que, en...

Leer másDetails
Observatorio

Estado de ciberseguridad en España 2026

septiembre 22, 2026

La ciberseguridad se ha convertido en una prioridad para las empresas, pero ¿cuáles son realmente las amenazas que más les...

Leer másDetails
AI assistant with LLM, big data, machine learning, and generative AI powers prompt engineering and supports agentic AI for advanced business applications. Vouch
Sincategoria

¿Cómo afronta su organización los agentes de IA? Participe en el I Observatorio sobre la situación y retos de la IA agéntica

septiembre 9, 2026

nte el avance de la inteligencia artificial en el mundo empresarial y la revolución que está suponiendo la IA agéntica,...

Leer másDetails
Actualidad Infraestructura

Jay Chaudhry (Zscaler): “Ayer el eslabón más débil era el usuario; hoy lo son los agentes de IA”

junio 16, 2026 - Actualizado en junio 25, 2026

Viena. Tras su paso por Estados Unidos hace apenas unos días, Zenith Live ha llegado esta semana a Viena con...

Leer másDetails
Entornos

Camerfirma: “Ya no vale con decir que has notificado por correo; hay que demostrar todo el proceso”

septiembre 9, 2026

Durante años, las empresas recurrieron al burofax o a la carta certificada cuando necesitaban acreditar una comunicación. Hoy esa misma...

Leer másDetails
Entrevistas

Cindy Provin (Utimaco): “La criptoagilidad ya no es una característica deseable, es una necesidad”

octubre 8, 2026 - Actualizado en octubre 16, 2026

La rápida adopción de la inteligencia artificial está obligando a las organizaciones a replantearse también cómo proteger los datos, los...

Leer másDetails
Entornos

De la detección masiva a la prevención inteligente

abril 20, 2026

  Durante años, la ciberseguridad ha estado dominada por una carrera por detectar más amenazas y hacerlo cada vez más...

Leer másDetails
Entrevistas

Andre Troskie, Veeam: “Si no podemos confiar en los datos, tampoco podemos confiar en los resultados de la IA”

octubre 6, 2026 - Actualizado en octubre 15, 2026

La inteligencia artificial está ampliando rápidamente el terreno que deben proteger los responsables de seguridad. A los usuarios, dispositivos y...

Leer másDetails
Contenido Premium

V-Valley y DQS: protección hasta el último rincón con Microsoft

marzo 12, 2026

El complejo panorama de amenazas al que tienen que hacer frente las empresas les ha obligado a replantear su forma...

Leer másDetails
Sincategoria

La inteligencia artificial empodera la oferta de HP en el entorno del puesto de trabajo

septiembre 4, 2024

La inteligencia artificial se ha integrado en la oferta de HP en el entorno, crítico, del puesto de trabajo. Ordenadores,...

Leer másDetails
Sincategoria

HP avanza en su objetivo de conseguir un mundo más justo y sostenible

septiembre 18, 2024

Recientemente HP publicó su Informe de Impacto Sostenible 2023 donde se detallan los avances alcanzados por la compañía en materia...

Leer másDetails

SOBRE NOSOTROS

CiberseguridadTIC es una publicación de T.a.i. Editorial con información y análisis para las empresas y profesionales de seguridad

Contáctanos: correo@taieditorial.es

SÍGUENOS EN:

T.a.i. Editorial S.A. ®, marca registrada 2023 | Aviso Legal | Política de Privacidad | Política de Cookies | Anúnciese aquí

No Result
Ver todos los resultados
  • Inicio
  • Datos
    • Actualidad Datos
    • Entrevistas
    • Vídeos
    • Opinión
  • Endpoint
    • Actualidad Endpoint
    • Entrevistas
    • Vídeos
    • Opinión
  • Identidades
    • Actualidad Identidades
    • Entrevistas
    • Vídeos
    • Opinión
  • Infraestruc.
    • Actualidad Infraestructura
    • Entrevistas
    • Vídeos
    • Opinión
  • Mercado
  • Reportajes
  • Retos
    • TALLERES DEL CISO
    • ENTORNOS
  • Análisis Tic
    • DEBATES
      • Infraestructuras críticas (2025)
      • Validar para confiar (2025)
      • Seguridad en la Nube (2025)
      • Más allá del perímetro. Nuevos desafíos y soluciones para la seguridad de redes (2025)
      • El futuro es ahora: Innovación, regulación y seguridad en la era digital (2025)
      • Debate endpoints: XDR, IoT (2025)
      • DSPM la nueva frontera de la seguridad de los datos (2025)
      • Tendencias de ciberseguridad (2025)
      • La seguridad empieza por la identidad (2024)
      • Debate MDR (2024)
      • Debate CSPM – CNAPP (2024)
    • ESPECIALES
      • Especial Ciberresilencia (2026)
      • Especial Zero Trust (2026)
      • Especial Tendencias CST (2026)
      • Especial Cifrado cuántico (2025)
      • Revista online mayo 2023
      • Revista online abril 2023
      • Revista online marzo 2023
      • Revista online febrero 2023
  • EVENTOS
    • FORO TAI
      • FORO TAI: Galicia acelera su transformación digital con el reto de extender la innovación a toda su economía
      • FORO TAI Valencia: La Comunidad Valenciana refuerza su papel estratégico en España con la digitalización como gran palanca
      • FORO TAI Galicia: el reto de la “calidade” tecnológica
      • FORO TAI Sevilla: Retos tecnológicos para el futuro de la empresa andaluza
      • BLINDANDO EL FUTURO DIGITAL EN UN MUNDO INTERCONECTADO
      • LA INNOVACIÓN COMO ALIADA DE LA CIBERSEGURIDAD
      • EMPRESA TECNOLÓGICAMENTE MODERNA Y SEGURA
      • INNOVACIÓN DISRUPTIVA
    • OBSERVATORIO
      • Observatorio. Puesto de trabajo 2026
      • Observatorio. Ciberresiliencia: del “evitar incidentes” al “seguir operando bajo ataque”
  • ENCUENTROS
    • ENCUENTRO EJECUTIVO: Nunca hubo tanta información… ni tanta necesidad de decidir qué es prioritario
    • ENCUENTRO EJECUTIVO: Detección y respuesta: cuando el reto ya no es ver el ataque, sino decidir qué hacer con él (2026)
    • ENCUENTRO EJECUTIVO: Más plataforma. Más IA. ¿Quién controla qué? (2026)
    • ENCUENTRO EJECUTIVO: El DLP entra en una nueva etapa: menos control, más contexto (2026)
    • ENCUENTRO EJECUTIVO: Detección y respuesta sin descanso: cuando el reto no es solo ver, sino decidir a tiempo (2026)
    • ENCUENTRO EJECUTIVO:La ciberseguridad ya no falla por falta de alertas sino de contexto (2026)
    • ENCUENTRO EJECUTIVO: Pentesting en transformación: cómo escalar, cerrar vulnerabilidades y convivir con la IA sin frenar al negocio (2025)
    • ENCUENTRO EJECUTIVO: Así se ve el salto hacia el Zero Trust inteligente (2025)
    • ENCUENTRO EJECUTIVO: MDR, confianza y colaboración: los nuevos pilares de la defensa digital (2025)
    • ENCUENTRO EJECUTIVO:Blind spots: ¿Dónde empieza y termina hoy la ciberseguridad? (2025)
    • ENCUENTRO EJECUTIVO:“Detección y respuesta sin descanso: descubre el poder del MDR» (2025)
  • Suscrip.

© 2026 JNews - Premium WordPress news & magazine theme by Jegtheme.

Este sitio web almacena cookies técnicas esenciales para el buen funcionamiento de la página. Estas cookies sirven para mejorar nuestro sitio web y poder ofrecer su funcionalidad completa. No utilizamos cookies de seguimiento para publicidad, ni para redes sociales, ya que cuando comparte información con una red social, será al entrar en ésta cuando le pidan el consentimiento a esas cookies. Para conocer más acerca de las cookies que utilizamos, pulse en Política de cookies. Puede visitar nuestra política de privacidad para saber más sobre el tratamiento de sus datos Política de privacidad. Pulse en aceptar, para minimizar










