martes, septiembre 15, 2026
Ciberseguridadtic
  • Inicio
  • Datos
    • Actualidad Datos
    • Entrevistas
    • Vídeos
    • Opinión
  • Endpoint
    • Actualidad Endpoint
    • Entrevistas
    • Vídeos
    • Opinión
  • Identidades
    • Actualidad Identidades
    • Entrevistas
    • Vídeos
    • Opinión
  • Infraestruc.
    • Actualidad Infraestructura
    • Entrevistas
    • Vídeos
    • Opinión
  • Mercado
  • Reportajes

    Crecer con IA cuesta muchísimo dinero

    Virtualización y enterprise browser: cuando competir no impide convivir

    Sality: cómo se acaba con una botnet que llevaba 23 años resistiendo

    El incidente de Hugging Face: cuando los agentes de IA encuentran su propio camino

  • Retos
    • TALLERES DEL CISO
    • ENTORNOS
  • Análisis Tic
    • DEBATES
      • Infraestructuras críticas (2025)
      • Validar para confiar (2025)
      • Seguridad en la Nube (2025)
      • Más allá del perímetro. Nuevos desafíos y soluciones para la seguridad de redes (2025)
      • El futuro es ahora: Innovación, regulación y seguridad en la era digital (2025)
      • Debate endpoints: XDR, IoT (2025)
      • DSPM la nueva frontera de la seguridad de los datos (2025)
      • Tendencias de ciberseguridad (2025)
      • La seguridad empieza por la identidad (2024)
      • Debate MDR (2024)
      • Debate CSPM – CNAPP (2024)
    • ESPECIALES
      • Especial Ciberresilencia (2026)
      • Especial Zero Trust (2026)
      • Especial Tendencias CST (2026)
      • Especial Cifrado cuántico (2025)
      • Revista online mayo 2023
      • Revista online abril 2023
      • Revista online marzo 2023
      • Revista online febrero 2023
  • EVENTOS
    • FORO TAI
      • FORO TAI: Galicia acelera su transformación digital con el reto de extender la innovación a toda su economía
      • FORO TAI Valencia: La Comunidad Valenciana refuerza su papel estratégico en España con la digitalización como gran palanca
      • FORO TAI Galicia: el reto de la “calidade” tecnológica
      • FORO TAI Sevilla: Retos tecnológicos para el futuro de la empresa andaluza
      • BLINDANDO EL FUTURO DIGITAL EN UN MUNDO INTERCONECTADO
      • LA INNOVACIÓN COMO ALIADA DE LA CIBERSEGURIDAD
      • EMPRESA TECNOLÓGICAMENTE MODERNA Y SEGURA
      • INNOVACIÓN DISRUPTIVA
    • OBSERVATORIO
      • Observatorio. Puesto de trabajo 2026
      • Observatorio. Ciberresiliencia: del “evitar incidentes” al “seguir operando bajo ataque”
  • ENCUENTROS
    • ENCUENTRO EJECUTIVO: Nunca hubo tanta información… ni tanta necesidad de decidir qué es prioritario
    • ENCUENTRO EJECUTIVO: Detección y respuesta: cuando el reto ya no es ver el ataque, sino decidir qué hacer con él (2026)
    • ENCUENTRO EJECUTIVO: Más plataforma. Más IA. ¿Quién controla qué? (2026)
    • ENCUENTRO EJECUTIVO: El DLP entra en una nueva etapa: menos control, más contexto (2026)
    • ENCUENTRO EJECUTIVO: Detección y respuesta sin descanso: cuando el reto no es solo ver, sino decidir a tiempo (2026)
    • ENCUENTRO EJECUTIVO:La ciberseguridad ya no falla por falta de alertas sino de contexto (2026)
    • ENCUENTRO EJECUTIVO: Pentesting en transformación: cómo escalar, cerrar vulnerabilidades y convivir con la IA sin frenar al negocio (2025)
    • ENCUENTRO EJECUTIVO: Así se ve el salto hacia el Zero Trust inteligente (2025)
    • ENCUENTRO EJECUTIVO: MDR, confianza y colaboración: los nuevos pilares de la defensa digital (2025)
    • ENCUENTRO EJECUTIVO:Blind spots: ¿Dónde empieza y termina hoy la ciberseguridad? (2025)
    • ENCUENTRO EJECUTIVO:“Detección y respuesta sin descanso: descubre el poder del MDR» (2025)
  • Suscrip.
No Result
Ver todos los resultados
  • Inicio
  • Datos
    • Actualidad Datos
    • Entrevistas
    • Vídeos
    • Opinión
  • Endpoint
    • Actualidad Endpoint
    • Entrevistas
    • Vídeos
    • Opinión
  • Identidades
    • Actualidad Identidades
    • Entrevistas
    • Vídeos
    • Opinión
  • Infraestruc.
    • Actualidad Infraestructura
    • Entrevistas
    • Vídeos
    • Opinión
  • Mercado
  • Reportajes

    Crecer con IA cuesta muchísimo dinero

    Virtualización y enterprise browser: cuando competir no impide convivir

    Sality: cómo se acaba con una botnet que llevaba 23 años resistiendo

    El incidente de Hugging Face: cuando los agentes de IA encuentran su propio camino

  • Retos
    • TALLERES DEL CISO
    • ENTORNOS
  • Análisis Tic
    • DEBATES
      • Infraestructuras críticas (2025)
      • Validar para confiar (2025)
      • Seguridad en la Nube (2025)
      • Más allá del perímetro. Nuevos desafíos y soluciones para la seguridad de redes (2025)
      • El futuro es ahora: Innovación, regulación y seguridad en la era digital (2025)
      • Debate endpoints: XDR, IoT (2025)
      • DSPM la nueva frontera de la seguridad de los datos (2025)
      • Tendencias de ciberseguridad (2025)
      • La seguridad empieza por la identidad (2024)
      • Debate MDR (2024)
      • Debate CSPM – CNAPP (2024)
    • ESPECIALES
      • Especial Ciberresilencia (2026)
      • Especial Zero Trust (2026)
      • Especial Tendencias CST (2026)
      • Especial Cifrado cuántico (2025)
      • Revista online mayo 2023
      • Revista online abril 2023
      • Revista online marzo 2023
      • Revista online febrero 2023
  • EVENTOS
    • FORO TAI
      • FORO TAI: Galicia acelera su transformación digital con el reto de extender la innovación a toda su economía
      • FORO TAI Valencia: La Comunidad Valenciana refuerza su papel estratégico en España con la digitalización como gran palanca
      • FORO TAI Galicia: el reto de la “calidade” tecnológica
      • FORO TAI Sevilla: Retos tecnológicos para el futuro de la empresa andaluza
      • BLINDANDO EL FUTURO DIGITAL EN UN MUNDO INTERCONECTADO
      • LA INNOVACIÓN COMO ALIADA DE LA CIBERSEGURIDAD
      • EMPRESA TECNOLÓGICAMENTE MODERNA Y SEGURA
      • INNOVACIÓN DISRUPTIVA
    • OBSERVATORIO
      • Observatorio. Puesto de trabajo 2026
      • Observatorio. Ciberresiliencia: del “evitar incidentes” al “seguir operando bajo ataque”
  • ENCUENTROS
    • ENCUENTRO EJECUTIVO: Nunca hubo tanta información… ni tanta necesidad de decidir qué es prioritario
    • ENCUENTRO EJECUTIVO: Detección y respuesta: cuando el reto ya no es ver el ataque, sino decidir qué hacer con él (2026)
    • ENCUENTRO EJECUTIVO: Más plataforma. Más IA. ¿Quién controla qué? (2026)
    • ENCUENTRO EJECUTIVO: El DLP entra en una nueva etapa: menos control, más contexto (2026)
    • ENCUENTRO EJECUTIVO: Detección y respuesta sin descanso: cuando el reto no es solo ver, sino decidir a tiempo (2026)
    • ENCUENTRO EJECUTIVO:La ciberseguridad ya no falla por falta de alertas sino de contexto (2026)
    • ENCUENTRO EJECUTIVO: Pentesting en transformación: cómo escalar, cerrar vulnerabilidades y convivir con la IA sin frenar al negocio (2025)
    • ENCUENTRO EJECUTIVO: Así se ve el salto hacia el Zero Trust inteligente (2025)
    • ENCUENTRO EJECUTIVO: MDR, confianza y colaboración: los nuevos pilares de la defensa digital (2025)
    • ENCUENTRO EJECUTIVO:Blind spots: ¿Dónde empieza y termina hoy la ciberseguridad? (2025)
    • ENCUENTRO EJECUTIVO:“Detección y respuesta sin descanso: descubre el poder del MDR» (2025)
  • Suscrip.
No Result
Ver todos los resultados
Ciberseguridadtic
No Result
Ver todos los resultados
Inicio Entrevistas

Torq: “Automatizar ya no es suficiente: los agentes de IA tienen que ser capaces de actuar”

Rosalía ArroyoPor: Rosalía Arroyo
septiembre 3, 2026 - Actualizado en septiembre 14, 2026
382
Visualizaciones
TwitterLinkedin

Los centros de operaciones de seguridad llevan años intentando hacer frente a un volumen creciente de alertas con herramientas de automatización que han permitido descargar parte del trabajo de los analistas, pero que siguen dependiendo en gran medida de procesos y decisiones definidos previamente por personas. La llegada de la IA generativa y, sobre todo, de los agentes de IA abre ahora una nueva etapa: sistemas capaces no solo de automatizar tareas, sino también de investigar, razonar sobre la información disponible y ejecutar determinadas acciones. Sobre este cambio se está construyendo el concepto de AI SOC, un mercado en el que empiezan a competir tanto los grandes proveedores de plataformas de seguridad como compañías especializadas como Torq.

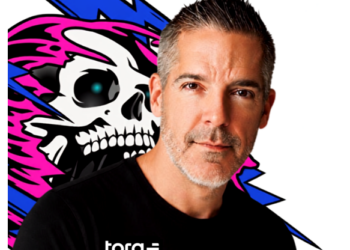
Sobre esta evolución, el grado de autonomía que puede asumir ya la IA dentro de un SOC, el futuro del trabajo de los analistas y la estrategia de Torq para crecer en España y desarrollar su canal de distribución hablamos con Javier Sanz-Blasco, Country Lead de Torq en España.

De la automatización al AI SOC

Torq nació con una premisa clara: “los equipos de seguridad dedicaban demasiado tiempo a tareas repetitivas y manuales que podían automatizarse”, asegura el directivo, recordando que la llegada de los agentes de IA ha permitido llevar esa idea mucho más allá y cubrir todo el ciclo de vida de una amenaza, desde la ingesta y el triaje de las alertas hasta la investigación y las acciones de contención o remediación.

También recuerda Javier Sanz-Blasco que “el problema que resolvemos sigue siendo el mismo —los equipos SOC están desbordados”, pero que “la respuesta es ahora mucho más completa”. Uno de los últimos pasos en esa evolución ha sido Torq SOC Brain, una capa de su plataforma AI SOC que aprende de investigaciones anteriores y de las decisiones de los analistas para adaptarse a la forma en que cada organización evalúa el riesgo y mejorar su precisión con el tiempo.

El analista no desaparecerá, sino que se centrará en funciones que exigen mayor criterio, inteligencia de amenazas y supervisión del propio sistema

Para Sanz-Blasco, esa capacidad de actuar es una de las principales diferencias frente a los SOAR tradicionales y los copilotos de seguridad. Los primeros automatizan procesos definidos previamente por personas, que deben crear y mantener los playbooks; los segundos ayudan al analista, pero todavía necesitan que una persona dirija el proceso. Deja claro que “nuestros agentes de IA no sólo asisten; actúan”, que pueden investigar casos y ejecutar respuestas de forma autónoma, siempre bajo políticas definidas por humanos. La diferencia entre un SOC tradicional y un AI SOC no estaría, por tanto, simplemente en utilizar IA, sino en el grado de autonomía que puede asumir el sistema.

Todo ello ocurre en un mercado que avanza hacia la consolidación de las operaciones de seguridad en grandes plataformas. “Los CISOs están agotados de gestionar decenas de soluciones puntuales”, reconoce Javier Sanz-Blasco, explicando que, frente a fabricantes que incluyen la automatización del SOC como una capacidad más, Torq la sitúa en el centro de su propuesta y mantiene un enfoque agnóstico respecto al stack tecnológico.

Así, la plataforma puede trabajar con los SIEM, EDR y sistemas de ticketing que ya utiliza la empresa, sin obligarla a sustituirlos. “El valor que añadimos está en orquestar y razonar sobre todo ese ecosistema, no en reconstruirlo”, asegura.

España: un modelo ‘channel-first’

Torq ya trabaja en España con clientes como Inditex y Telefónica y quiere crecer en el mercado a través de “un modelo channel-first”. Su estrategia pasa por colaborar con un número reducido de partners especializados, con capacidad para implantar y dar soporte a la plataforma y con buenas relaciones con los equipos de seguridad de grandes empresas, además de apoyarse en los principales integradores Tier 1.

La compañía busca partners que conozcan bien las operaciones de ciberseguridad, tengan credibilidad ante CISOs y responsables de SOC y sean capaces de mantener “una conversación consultiva sobre eficiencia operativa, no sólo sobre funcionalidades de producto”.

El cliente al que se dirige Torq es, principalmente, una empresa mediana o grande que ya dispone de un SOC y de un stack de seguridad consolidado, pero empieza a alcanzar el límite de lo que su equipo puede gestionar. “No compran Torq porque les falten herramientas de seguridad; lo compran porque las herramientas que tienen generan más trabajo del que su equipo puede absorber”, aclara el directivo, mencionando que los servicios financieros, telecomunicaciones, retail e infraestructuras críticas son algunos de los sectores que mejor encajan en este perfil.

Los MSSP también tienen un peso importante. Estos proveedores se enfrentan al mismo problema de volumen, pero multiplicado por el número de clientes que gestionan. La automatización les permite asumir tareas repetitivas en diferentes entornos sin tener que aumentar los recursos al mismo ritmo.

“El valor está en orquestar y razonar sobre el ecosistema, no en reconstruirlo”

“La IA gestiona el volumen, los humanos toman las decisiones de criterio”

¿Hasta dónde puede llegar esa autonomía? Para Sanz-Blasco, buena parte de las tareas de Nivel 1 ya pueden delegarse en la IA: triaje y enriquecimiento de alertas, filtrado de falsos positivos, investigaciones rutinarias o acciones básicas de contención. Son procesos bien definidos y de gran volumen en los que prima la consistencia.

La intervención humana sigue siendo imprescindible cuando hay implicaciones importantes para el negocio, como en la respuesta a incidentes graves, las actuaciones que pueden afectar a sistemas productivos o aquellas situaciones en las que es necesario un contexto que los datos no proporcionan. Aunque esa frontera irá moviéndose, hoy el reparto está claro: “la IA gestiona el volumen, los humanos toman las decisiones de criterio”.

Y el principal obstáculo para avanzar en esa dirección no parece ser tecnológico. Asegurando que “la tecnología suele ser la parte más sencilla”, señala Sanz-Blasco la inercia de las organizaciones y a la cautela que todavía existe a la hora de delegar decisiones en sistemas en los que no se confía plenamente. De ahí la importancia de que las decisiones de los agentes queden registradas y puedan explicarse.

El responsable de Torq imagina así un SOC “menos parecido a una sala llena de analistas mirando dashboards” y más próximo a un pequeño equipo de profesionales senior que supervise sistemas capaces de resolver las tareas rutinarias y escalar aquello que realmente requiere intervención humana. El analista no desaparecerá, sino que se centrará en funciones que exigen mayor criterio, inteligencia de amenazas y supervisión del propio sistema. “Las organizaciones que lleguen antes tendrán una ventaja significativa”.
Tags: Inteligencia ArtificialSOCTorq

DESTACADO

Entrevistas

Torq: “Automatizar ya no es suficiente: los agentes de IA tienen que ser capaces de actuar”

septiembre 3, 2026 - Actualizado en septiembre 14, 2026

Los centros de operaciones de seguridad llevan años intentando hacer frente a un volumen creciente de alertas con herramientas de...

Leer másDetails
AI assistant with LLM, big data, machine learning, and generative AI powers prompt engineering and supports agentic AI for advanced business applications. Vouch
Sincategoria

¿Cómo afronta su organización los agentes de IA? Participe en el I Observatorio sobre la situación y retos de la IA agéntica

septiembre 9, 2026

nte el avance de la inteligencia artificial en el mundo empresarial y la revolución que está suponiendo la IA agéntica,...

Leer másDetails
Actualidad Infraestructura

Jay Chaudhry (Zscaler): “Ayer el eslabón más débil era el usuario; hoy lo son los agentes de IA”

junio 16, 2026 - Actualizado en junio 25, 2026

Viena. Tras su paso por Estados Unidos hace apenas unos días, Zenith Live ha llegado esta semana a Viena con...

Leer másDetails
Contenido Premium

V-Valley y DQS: protección hasta el último rincón con Microsoft

marzo 12, 2026

El complejo panorama de amenazas al que tienen que hacer frente las empresas les ha obligado a replantear su forma...

Leer másDetails
Entornos

Camerfirma: “Ya no vale con decir que has notificado por correo; hay que demostrar todo el proceso”

septiembre 9, 2026

Durante años, las empresas recurrieron al burofax o a la carta certificada cuando necesitaban acreditar una comunicación. Hoy esa misma...

Leer másDetails
Entrevistas

Praniti Lakhwara, Zscaler: “La verdadera pregunta no es si la IA puede hacerlo, sino cuánta autonomía estamos dispuestos a darle”

septiembre 1, 2026 - Actualizado en septiembre 11, 2026

Convertirse en CIO no era algo que Praniti Lakhwara hubiera planeado. De hecho, se define como una “CIO accidental”. Sin...

Leer másDetails
Entornos

De la detección masiva a la prevención inteligente

abril 20, 2026

  Durante años, la ciberseguridad ha estado dominada por una carrera por detectar más amenazas y hacerlo cada vez más...

Leer másDetails
Destacado

Crowdstrike: “Las palabras se han convertido en el nuevo malware”

julio 27, 2026

La llegada de los agentes de IA está transformando también las técnicas de los atacantes. La lógica de los ataques...

Leer másDetails
Diagonal Infomática - Ciberseguridad TIC - puesto de trabajo - Ciberseguridad - Tai Editorial España
Reportajes

“Nuestra estrategia pasa por crecer junto a HP como socio tecnológico”

febrero 2, 2026 - Actualizado en febrero 26, 2026

Diagonal Informática lleva desde 1985 acercando la última tecnología a las empresas de una forma práctica y accesible. Ahora, gracias...

Leer másDetails
Sincategoria

La inteligencia artificial empodera la oferta de HP en el entorno del puesto de trabajo

septiembre 4, 2024

La inteligencia artificial se ha integrado en la oferta de HP en el entorno, crítico, del puesto de trabajo. Ordenadores,...

Leer másDetails
Sincategoria

HP avanza en su objetivo de conseguir un mundo más justo y sostenible

septiembre 18, 2024

Recientemente HP publicó su Informe de Impacto Sostenible 2023 donde se detallan los avances alcanzados por la compañía en materia...

Leer másDetails

SOBRE NOSOTROS

CiberseguridadTIC es una publicación de T.a.i. Editorial con información y análisis para las empresas y profesionales de seguridad

Contáctanos: correo@taieditorial.es

SÍGUENOS EN:

T.a.i. Editorial S.A. ®, marca registrada 2023 | Aviso Legal | Política de Privacidad | Política de Cookies | Anúnciese aquí

No Result
Ver todos los resultados
  • Inicio
  • Datos
    • Actualidad Datos
    • Entrevistas
    • Vídeos
    • Opinión
  • Endpoint
    • Actualidad Endpoint
    • Entrevistas
    • Vídeos
    • Opinión
  • Identidades
    • Actualidad Identidades
    • Entrevistas
    • Vídeos
    • Opinión
  • Infraestruc.
    • Actualidad Infraestructura
    • Entrevistas
    • Vídeos
    • Opinión
  • Mercado
  • Reportajes
  • Retos
    • TALLERES DEL CISO
    • ENTORNOS
  • Análisis Tic
    • DEBATES
      • Infraestructuras críticas (2025)
      • Validar para confiar (2025)
      • Seguridad en la Nube (2025)
      • Más allá del perímetro. Nuevos desafíos y soluciones para la seguridad de redes (2025)
      • El futuro es ahora: Innovación, regulación y seguridad en la era digital (2025)
      • Debate endpoints: XDR, IoT (2025)
      • DSPM la nueva frontera de la seguridad de los datos (2025)
      • Tendencias de ciberseguridad (2025)
      • La seguridad empieza por la identidad (2024)
      • Debate MDR (2024)
      • Debate CSPM – CNAPP (2024)
    • ESPECIALES
      • Especial Ciberresilencia (2026)
      • Especial Zero Trust (2026)
      • Especial Tendencias CST (2026)
      • Especial Cifrado cuántico (2025)
      • Revista online mayo 2023
      • Revista online abril 2023
      • Revista online marzo 2023
      • Revista online febrero 2023
  • EVENTOS
    • FORO TAI
      • FORO TAI: Galicia acelera su transformación digital con el reto de extender la innovación a toda su economía
      • FORO TAI Valencia: La Comunidad Valenciana refuerza su papel estratégico en España con la digitalización como gran palanca
      • FORO TAI Galicia: el reto de la “calidade” tecnológica
      • FORO TAI Sevilla: Retos tecnológicos para el futuro de la empresa andaluza
      • BLINDANDO EL FUTURO DIGITAL EN UN MUNDO INTERCONECTADO
      • LA INNOVACIÓN COMO ALIADA DE LA CIBERSEGURIDAD
      • EMPRESA TECNOLÓGICAMENTE MODERNA Y SEGURA
      • INNOVACIÓN DISRUPTIVA
    • OBSERVATORIO
      • Observatorio. Puesto de trabajo 2026
      • Observatorio. Ciberresiliencia: del “evitar incidentes” al “seguir operando bajo ataque”
  • ENCUENTROS
    • ENCUENTRO EJECUTIVO: Nunca hubo tanta información… ni tanta necesidad de decidir qué es prioritario
    • ENCUENTRO EJECUTIVO: Detección y respuesta: cuando el reto ya no es ver el ataque, sino decidir qué hacer con él (2026)
    • ENCUENTRO EJECUTIVO: Más plataforma. Más IA. ¿Quién controla qué? (2026)
    • ENCUENTRO EJECUTIVO: El DLP entra en una nueva etapa: menos control, más contexto (2026)
    • ENCUENTRO EJECUTIVO: Detección y respuesta sin descanso: cuando el reto no es solo ver, sino decidir a tiempo (2026)
    • ENCUENTRO EJECUTIVO:La ciberseguridad ya no falla por falta de alertas sino de contexto (2026)
    • ENCUENTRO EJECUTIVO: Pentesting en transformación: cómo escalar, cerrar vulnerabilidades y convivir con la IA sin frenar al negocio (2025)
    • ENCUENTRO EJECUTIVO: Así se ve el salto hacia el Zero Trust inteligente (2025)
    • ENCUENTRO EJECUTIVO: MDR, confianza y colaboración: los nuevos pilares de la defensa digital (2025)
    • ENCUENTRO EJECUTIVO:Blind spots: ¿Dónde empieza y termina hoy la ciberseguridad? (2025)
    • ENCUENTRO EJECUTIVO:“Detección y respuesta sin descanso: descubre el poder del MDR» (2025)
  • Suscrip.

© 2026 JNews - Premium WordPress news & magazine theme by Jegtheme.

Este sitio web almacena cookies técnicas esenciales para el buen funcionamiento de la página. Estas cookies sirven para mejorar nuestro sitio web y poder ofrecer su funcionalidad completa. No utilizamos cookies de seguimiento para publicidad, ni para redes sociales, ya que cuando comparte información con una red social, será al entrar en ésta cuando le pidan el consentimiento a esas cookies. Para conocer más acerca de las cookies que utilizamos, pulse en Política de cookies. Puede visitar nuestra política de privacidad para saber más sobre el tratamiento de sus datos Política de privacidad. Pulse en aceptar, para minimizar