
La rápida evolución de los entornos cloud está dejando atrás, en muchas organizaciones, las capacidades necesarias para controlar sus riesgos de seguridad. Esta es una de las principales conclusiones del informe Cloud Security Forecast 2026, elaborado por la Unidad de Investigación de Amenazas (TRU) de Qualys, con la colaboración de más de 250 compañías multinacionales. El estudio apunta a un cambio en la naturaleza del riesgo ya que los problemas de seguridad ya no proceden únicamente de incidentes concretos, sino de la propia complejidad de unos entornos digitales cada vez más conectados, en los que conviven identidades, permisos, integraciones SaaS y sistemas impulsados por inteligencia artificial. Y es que, tal y como señala Sergio Pedroche, country manager de Qualys Iberia, “Los riesgos en la nube ya no son consecuencia de incidentes aislados, sino de la forma en que están diseñados y conectados los entornos digitales modernos”. En su opinión, las nuevas superficies de exposición evolucionan a mayor velocidad que la capacidad de muchas organizaciones para gobernarlas.
Así, el informe identifica tres señales que están cambiando la forma de entender y gestionar el riesgo en la nube. Uno de ellos es el peso que están ganando las identidades en la seguridad cloud. Entornos en los que el control ya no depende sólo de la infraestructura. Las identidades, los permisos y las relaciones de confianza tienen cada vez más importancia. Sin embargo, las organizaciones todavía presentan un nivel de madurez limitado en este ámbito. Y es que sólo el 17,3 % ha implantado capacidades de gestión de derechos de infraestructura en la nube (CIEM). Además, apenas el 26,1 % tiene en cuenta el contexto de identidad a la hora de priorizar riesgos y únicamente el 11,2 % analiza posibles combinaciones peligrosas de permisos. Esta falta de visibilidad puede dejar abiertas rutas de acceso que los sistemas tradicionales de revisión y auditoría no detectan. En algunos casos, estas relaciones de confianza solo salen a la luz después de que hayan sido aprovechadas.
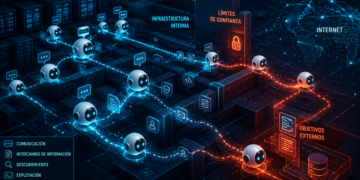
Otra de las señales detectadas gira en torno a la nueva superficie de ataque que abren los agentes de IA.
La IA de agentes abre una nueva superficie de ataque ya que, aunque el 35,7 % de las organizaciones ya utiliza cargas de trabajo de IA o grandes modelos de lenguaje (LLM), solo el 19,1 % cuenta con visibilidad y controles suficientes para proteger estos entornos. Distancia que se acrecienta cuando se analizan las capacidades específicas de protección para IA, situándose en el 4,8 %.
Para Qualys esta situación puede facilitar que los atacantes encadenen diferentes condiciones que, analizadas por separado, podrían parecer poco relevantes. Permisos excesivos, integraciones antiguas o credenciales expuestas pueden combinarse para crear rutas de escalada de privilegios que resultan difíciles de identificar con los métodos de seguridad convencionales.
El tercer reto está relacionado con la velocidad. La infraestructura como código, las canalizaciones CI/CD y las cargas de trabajo efímeras hacen que la superficie de riesgo cambie constantemente. El problema es que la respuesta de seguridad continúa dependiendo en buena medida de procesos manuales. El 49,4 % de las organizaciones utiliza todavía modelos de monitorización con respuesta manual y el 47,8 % sigue gestionando los incidentes mediante tickets. Frente a estos porcentajes, solo el 16,1 % dispone de capacidades de remediación automatizada.
Para los analistas de Qualys, esta diferencia entre la velocidad con la que aparecen nuevas exposiciones y la capacidad para corregirlas será uno de los principales desafíos de seguridad en los próximos años.